GPT-5.4-Cyber: qué fue y cómo solicitar acceso a Daybreak
GPT-5.4-Cyber fue la variante defensiva de GPT-5.4 anunciada en abril de 2026. Qué permitía, qué cambió después y dónde solicitar hoy acceso profesional a Daybreak.
En esta página

GPT-5.4-Cyber fue la variante de GPT-5.4 que OpenAI anunció el 14 de abril de 2026 para determinados trabajos de ciberseguridad defensiva. Reducía los rechazos ante solicitudes legítimas y permitía realizar ingeniería inversa de binarios sin disponer del código fuente. Su distribución inicial estaba limitada a participantes de los niveles superiores de Trusted Access for Cyber (TAC), con incorporación gradual de organizaciones, proveedores de seguridad e investigadores evaluados por OpenAI. Así lo describe el anuncio original en español.
Para solicitar acceso profesional ahora, conviene consultar Daybreak. A fecha de 7 de septiembre de 2026, la documentación y los formularios vigentes ya incluyen modelos y modalidades posteriores a GPT-5.4-Cyber. Puedes empezar por la solicitud individual o el formulario para organizaciones. Más abajo explicamos qué comprobar en cada caso y cómo evitar confundir una identidad verificada con acceso concedido.
Qué aportaba GPT-5.4-Cyber al trabajo defensivo
El cambio frente a GPT-5.4 consistía en una adaptación para tareas de seguridad que podían provocar rechazos en un modelo de uso general. OpenAI destacó expresamente dos características en su presentación de abril: una menor tendencia a rechazar solicitudes legítimas de ciberseguridad y la capacidad de analizar software compilado para detectar posibles vulnerabilidades, valorar su explotación y comprender sus defensas sin acceder al código fuente.
La ingeniería inversa de binarios importa cuando el equipo recibe un ejecutable o una biblioteca y necesita entender su comportamiento. Disponer únicamente del programa compilado plantea un problema distinto de revisar un repositorio: falta el código original que normalmente facilita seguir funciones, dependencias y decisiones de implementación. Esa era una de las tareas concretas que OpenAI quería habilitar con GPT-5.4-Cyber.
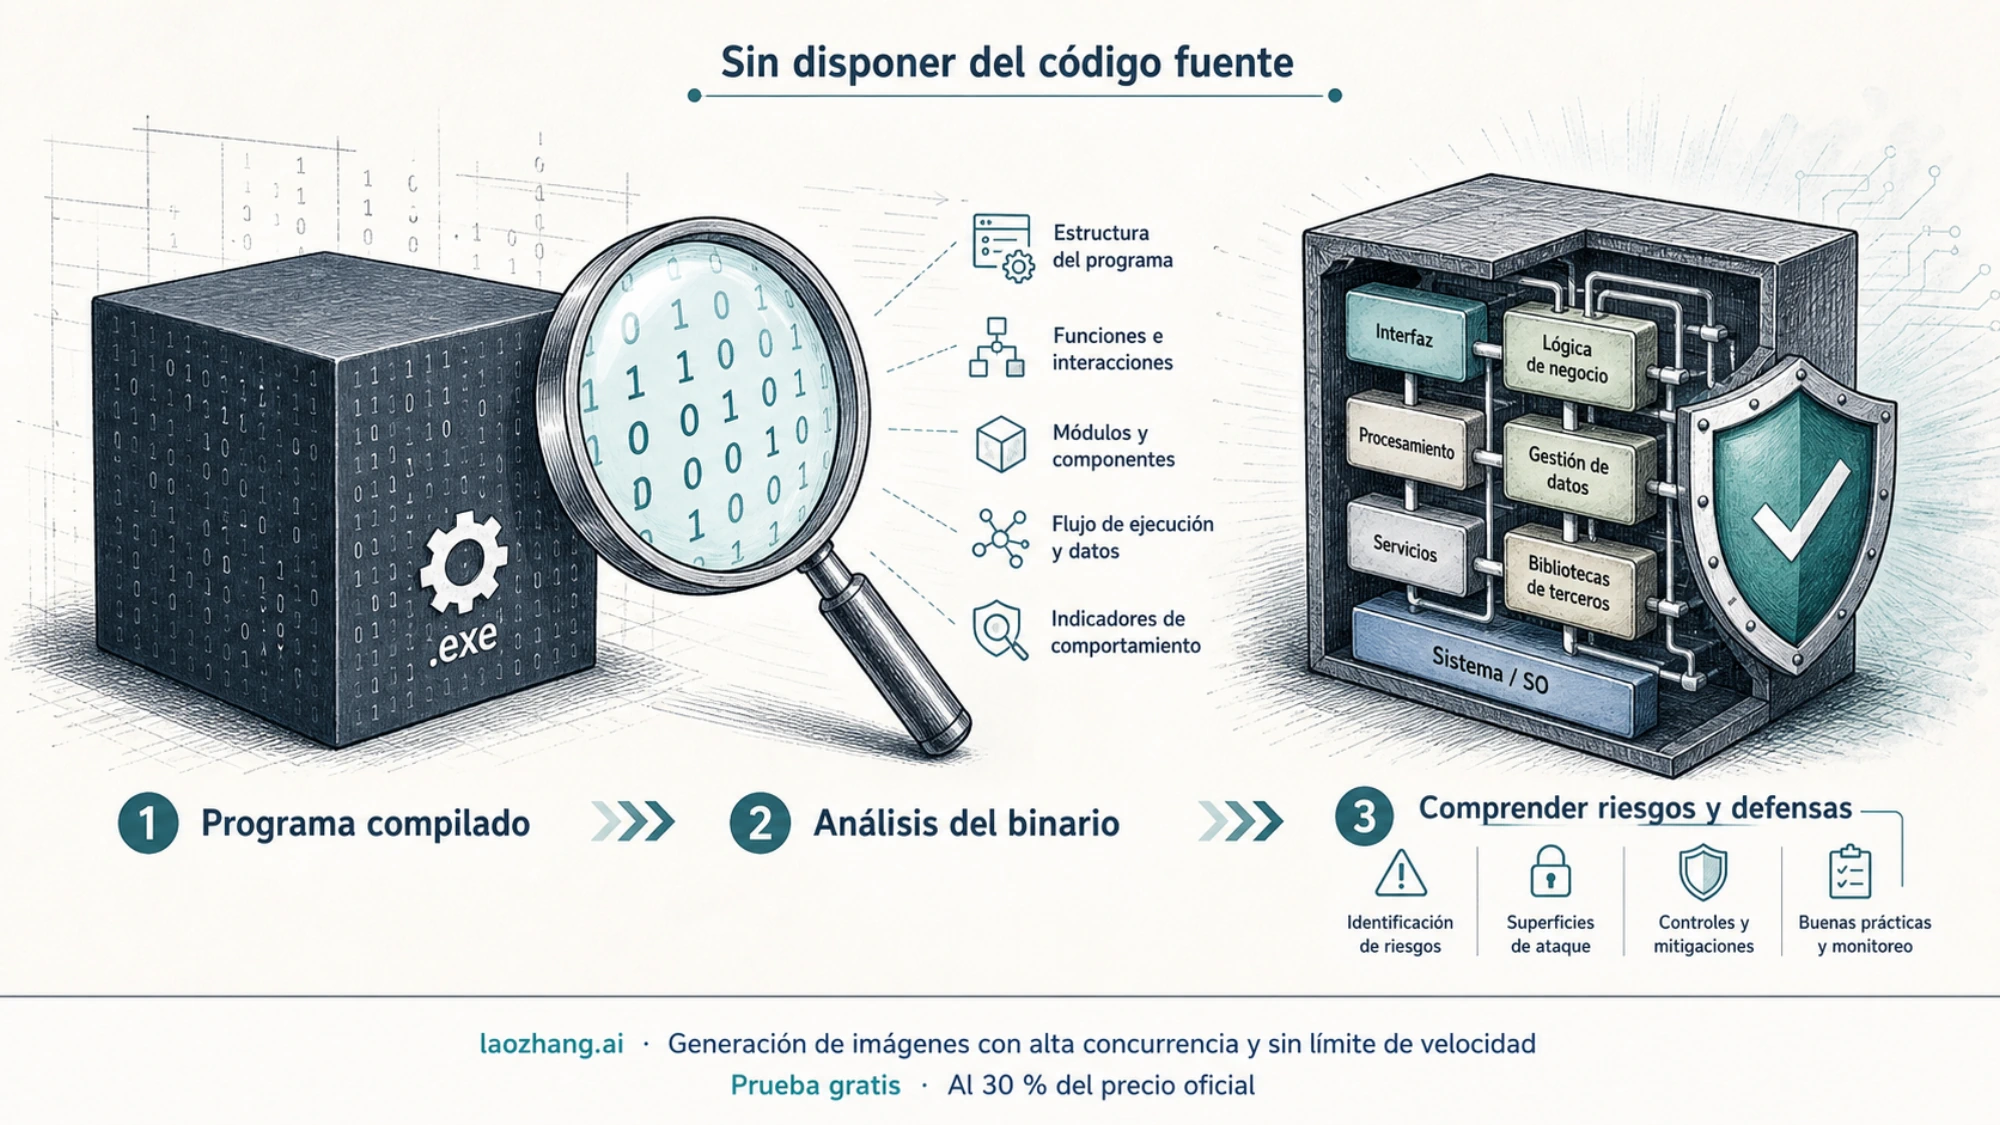
Como ejemplo de uso defensivo, un equipo podría necesitar evaluar un componente de terceros instalado en sus propios sistemas. La pregunta útil sería qué puede averiguar sobre ese componente y con qué autorización puede analizarlo. Este ejemplo ilustra la capacidad anunciada; no representa una prueba realizada por nosotros ni garantiza que el modelo encuentre todas las vulnerabilidades.
GPT-5.4-Cyber tampoco era otro nombre de Codex Security. El primero designaba una variante del modelo; Codex Security se presentaba como un producto para identificar, validar y ayudar a corregir vulnerabilidades en código. La distinción permite decidir si necesitas investigar un binario o trabajar sobre una base de código con un producto dedicado. Ambos aparecen diferenciados en el mismo anuncio oficial.
Qué cambió desde el anuncio de abril
La información de lanzamiento sigue sirviendo para entender GPT-5.4-Cyber, pero ya no basta para elegir una solicitud o configurar una integración actual.
| Momento | Qué documentó OpenAI | Qué significa para el lector |
|---|---|---|
| 14 de abril de 2026 | GPT-5.4-Cyber y la ampliación de TAC. | Es la referencia para las capacidades y condiciones anunciadas de esa variante. |
| 7 de mayo de 2026 | GPT-5.5 con TAC y GPT-5.5-Cyber. | Apareció una iteración posterior; sus resultados no deben atribuirse a GPT-5.4-Cyber. |
| Consulta del 7 de septiembre de 2026 | Daybreak, modalidades Blue y Red, y documentación de GPT-5.6-Cyber. | La solicitud actual y la integración deben comprobarse en estas páginas vigentes. |
La secuencia se puede contrastar en el anuncio de GPT-5.5 con TAC, la página de Daybreak y la ficha de GPT-5.6-Cyber. Que existan sucesores no demuestra por sí solo que GPT-5.4-Cyber se haya retirado. Si una organización ya tenía acceso a esa variante, debe confirmar con OpenAI qué modelos siguen habilitados en su entorno.
Cómo solicitar acceso hoy
La documentación vigente de acceso para ciberseguridad distingue entre verificar la identidad, solicitar acceso y obtener autorización para las capacidades correspondientes. La verificación es parte del proceso; no concede automáticamente todas las modalidades.
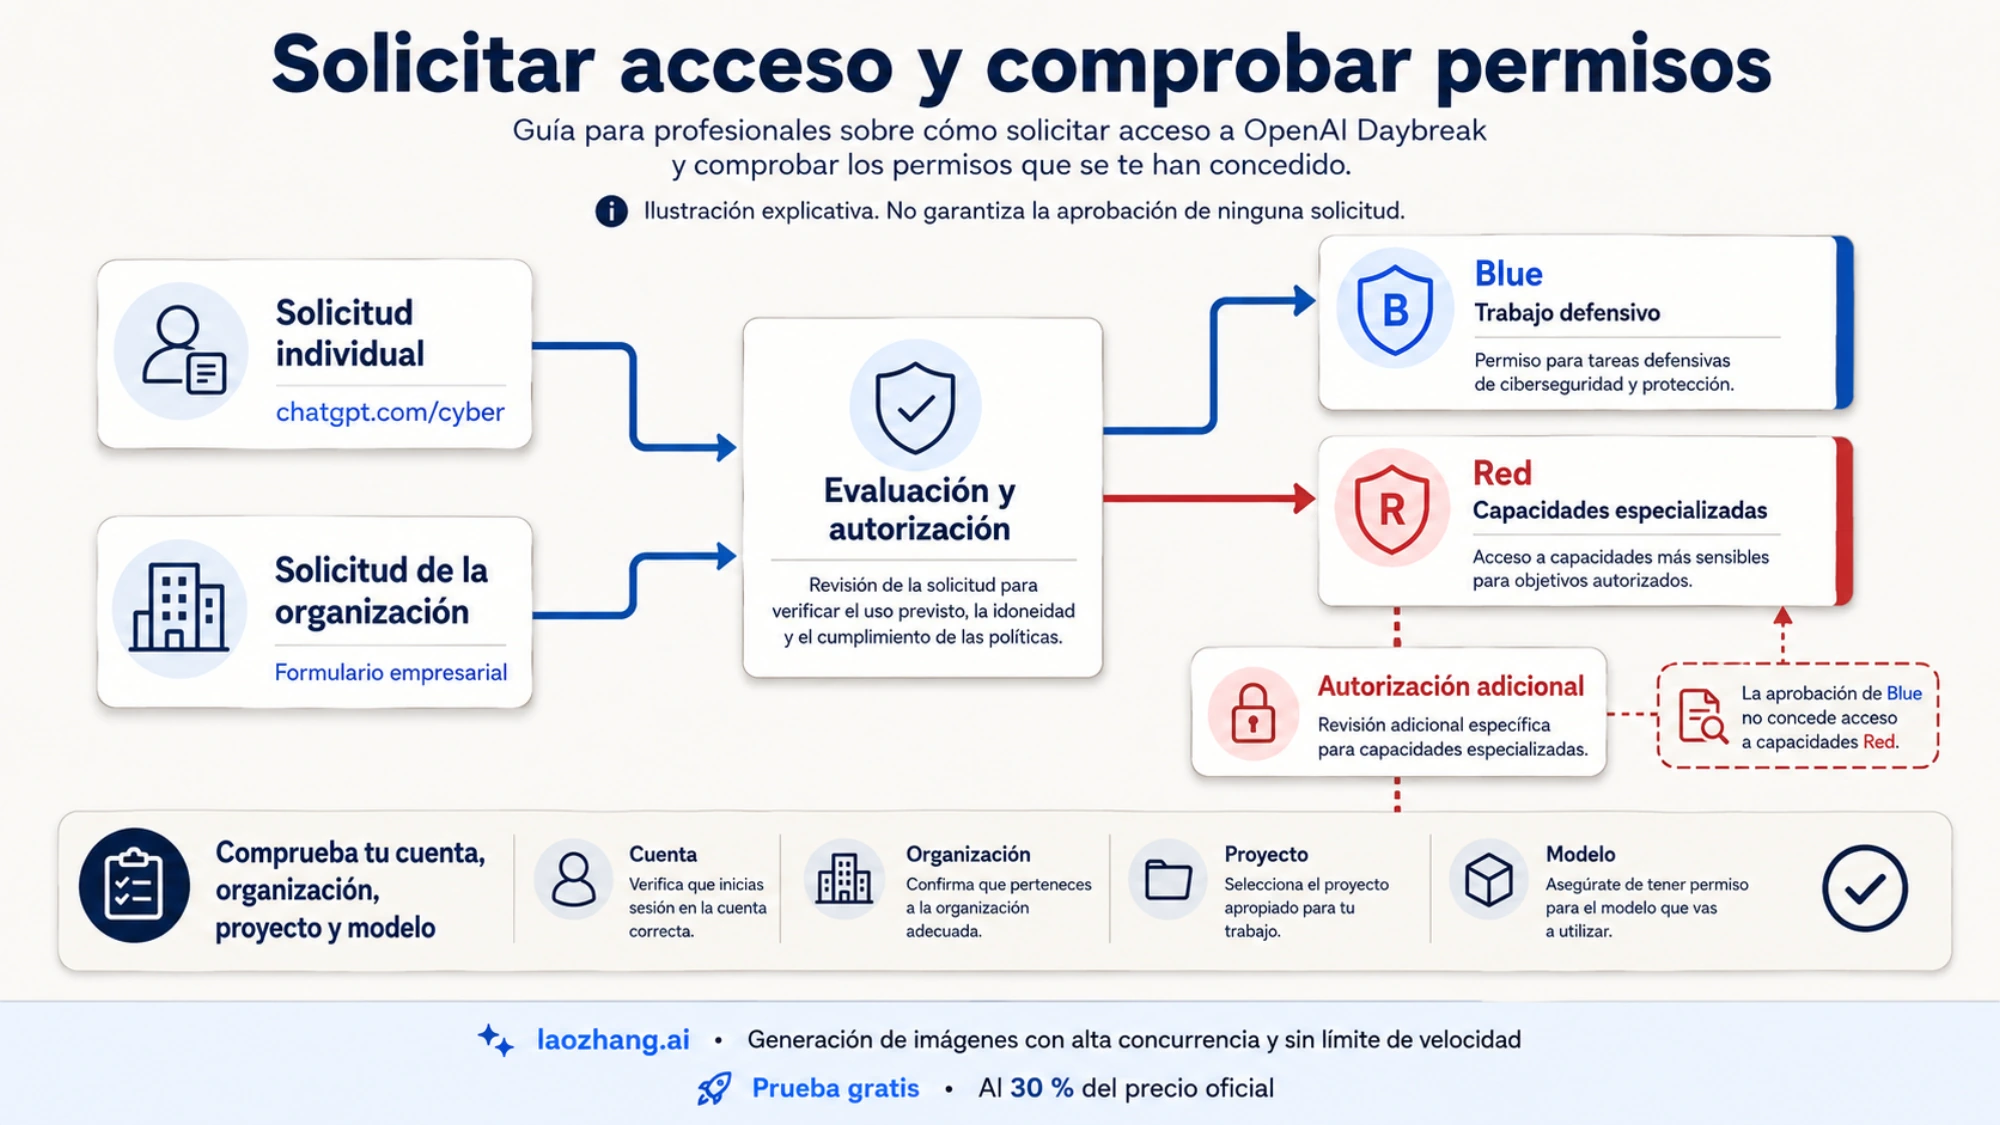
Si presentas la solicitud a título individual
Entra en chatgpt.com/cyber con la cuenta que quieras utilizar y sigue el procedimiento que se muestre. Antes de comenzar, resulta útil tener clara la tarea defensiva que necesitas realizar, qué sistemas vas a analizar y qué autorización tienes sobre ellos. Son recomendaciones para explicar tu caso con precisión, no una lista de campos obligatorios del formulario.
Al recibir una respuesta, comprueba qué cuenta y qué servicio quedan autorizados. Una aprobación para una cuenta personal no debe darse por válida automáticamente en el espacio de trabajo de una empresa o en un proyecto de la API distinto.
Si la solicitud corresponde a una empresa u organización
Utiliza el formulario oficial «Request Daybreak Access». En la consulta del 7 de septiembre solicitaba, entre otros datos, la entidad jurídica, su web pública, su relación con administraciones públicas y datos adicionales sobre el uso profesional.
Conviene que quien presente la solicitud pueda identificar la organización y el entorno donde se utilizará el servicio. Por ejemplo, si varios analistas van a trabajar en un mismo espacio de trabajo, interesa concretarlo antes de asumir que la aprobación de uno de ellos cubre a todo el equipo. La documentación vincula las autorizaciones a identidades y a los servicios, espacios de trabajo, organizaciones o proyectos que correspondan.
Qué diferencia hay entre Blue y Red
Daybreak Blue está orientado al trabajo defensivo con modelos de propósito general. Daybreak Red ofrece capacidades especializadas de ciberseguridad y requiere una aprobación adicional. Haber obtenido Blue no implica tener Red: la documentación de TAC trata sus autorizaciones por separado.
Después de la aprobación, verifica también el modelo y el producto habilitados. Para la API, la guía actual de ciberseguridad documenta estos alias para proyectos autorizados:
| Alias actual de la API | Modelo al que apunta en la documentación consultada |
|---|---|
gpt-daybreak-blue-latest | gpt-5.6-sol |
gpt-daybreak-red-latest | gpt-5.6-cyber |
Estos identificadores corresponden a la oferta actual de Daybreak; no identifican GPT-5.4-Cyber. Copiar un alias en una petición tampoco concede permisos. Si un acceso aprobado no funciona, lo primero es contrastar la cuenta, la organización, el proyecto y el modelo de esa petición con los que OpenAI haya habilitado.
Disponibilidad en España y Latinoamérica
Una página en español no confirma la elegibilidad de todos los países hispanohablantes. Las fuentes consultadas no permiten prometer acceso a una persona o empresa por estar en España o Latinoamérica. La solicitud oficial y la respuesta recibida para esa organización son las referencias para comprobar su situación.
Existe además una iniciativa de ayuda para defensores de primera línea anunciada el 3 de septiembre de 2026. OpenAI indicó que comenzaría en Estados Unidos y que pretendía ampliarla a países asociados durante las semanas siguientes. Ese alcance corresponde a la iniciativa de apoyo económico; no describe por sí solo toda la disponibilidad geográfica de Daybreak. Para valorar un presupuesto, conviene consultar por separado el acceso al servicio y la posible concesión de esa ayuda.
Precio, conservación de datos y acceso anterior
No utilizamos el precio del GPT-5.4 general ni el de un sucesor como tarifa de GPT-5.4-Cyber. Las fuentes citadas aquí no establecen un precio vigente específico para esa variante histórica. Si necesitas presupuestar un despliegue, confirma primero el modelo habilitado y después su tarifa o las condiciones de la oferta recibida.
La autorización de ciberseguridad tampoco incluye automáticamente Zero Data Retention (ZDR), la opción de retención cero de datos. La documentación de TAC la trata como una aprobación independiente. Un equipo que necesite esa condición para analizar material sensible debe comprobarla de forma expresa antes de enviar datos.
Si ya utilizabas GPT-5.4-Cyber, conserva la referencia del acceso concedido y consulta qué sigue autorizado antes de modificar la integración. Si empiezas ahora, la entrada oficial de Daybreak y sus solicitudes individual y empresarial son el punto de partida para conocer la oferta vigente.
Fuentes9
Páginas externas que cita esta guía, en el orden en que aparecen. Última actualización: 7 sept 2026.
Fuentes9
Páginas externas que cita esta guía, en el orden en que aparecen. Última actualización: 7 sept 2026.
- 1.anuncio original en españolopenai.com/es-ES/index/scaling-trusted-access-for-cyber-defense
- 2.solicitud individualchatgpt.com/cyber
- 3.formulario para organizacionesopenai.com/form/enterprise-trusted-access-for-cyber
- 4.anuncio de GPT-5.5 con TACopenai.com/index/gpt-5-5-with-trusted-access-for-cyber
- 5.página de Daybreakopenai.com/daybreak
- 6.ficha de GPT-5.6-Cyberdevelopers.openai.com/api/docs/models/gpt-5.6-cyber
- 7.documentación vigente de acceso para ciberseguridaddevelopers.openai.com/codex/cyber-safety
- 8.guía actual de ciberseguridaddevelopers.openai.com/api/docs/guides/safety-checks/cybersecurity
- 9.iniciativa de apoyo económicoopenai.com/index/daybreak-for-frontline-defenders