ChatGPT Cyber Abuse 封号:申诉写什么、聊天记录导出和 Pro 退款
Cyber Abuse 邮件先分清是警告还是停用:警告时账号仍可用,先导出数据;停用后只申诉一次,写清授权范围和当时任务,登不上走 Privacy Portal,退款按扣费渠道查。
文章目录
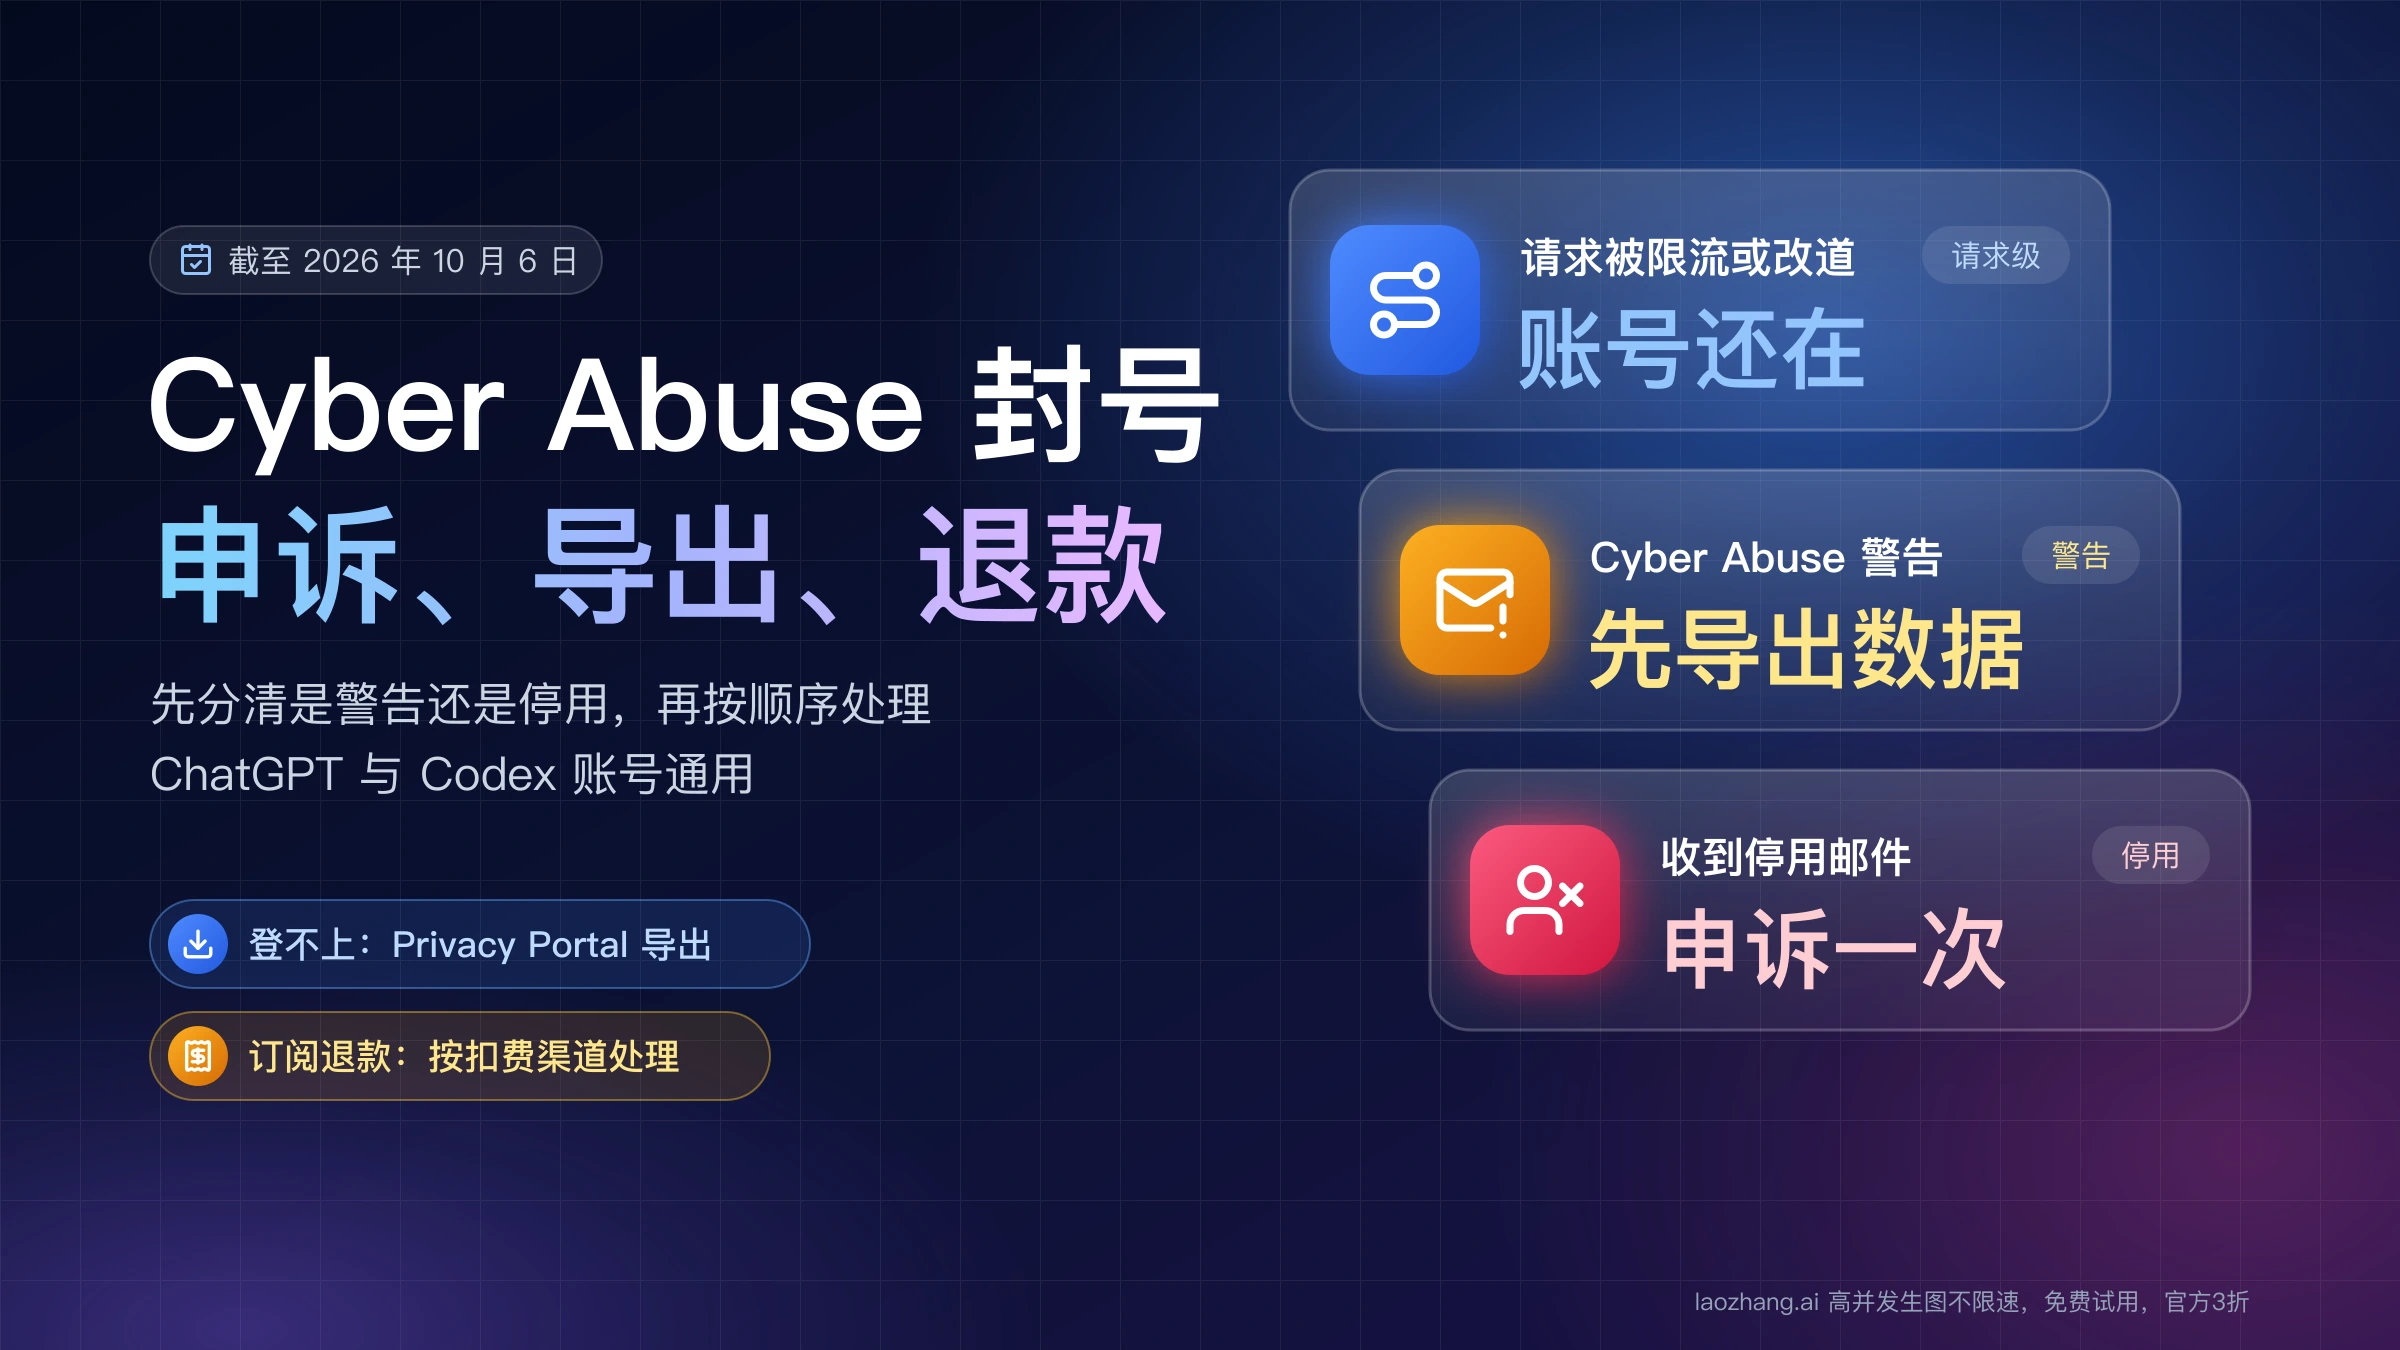
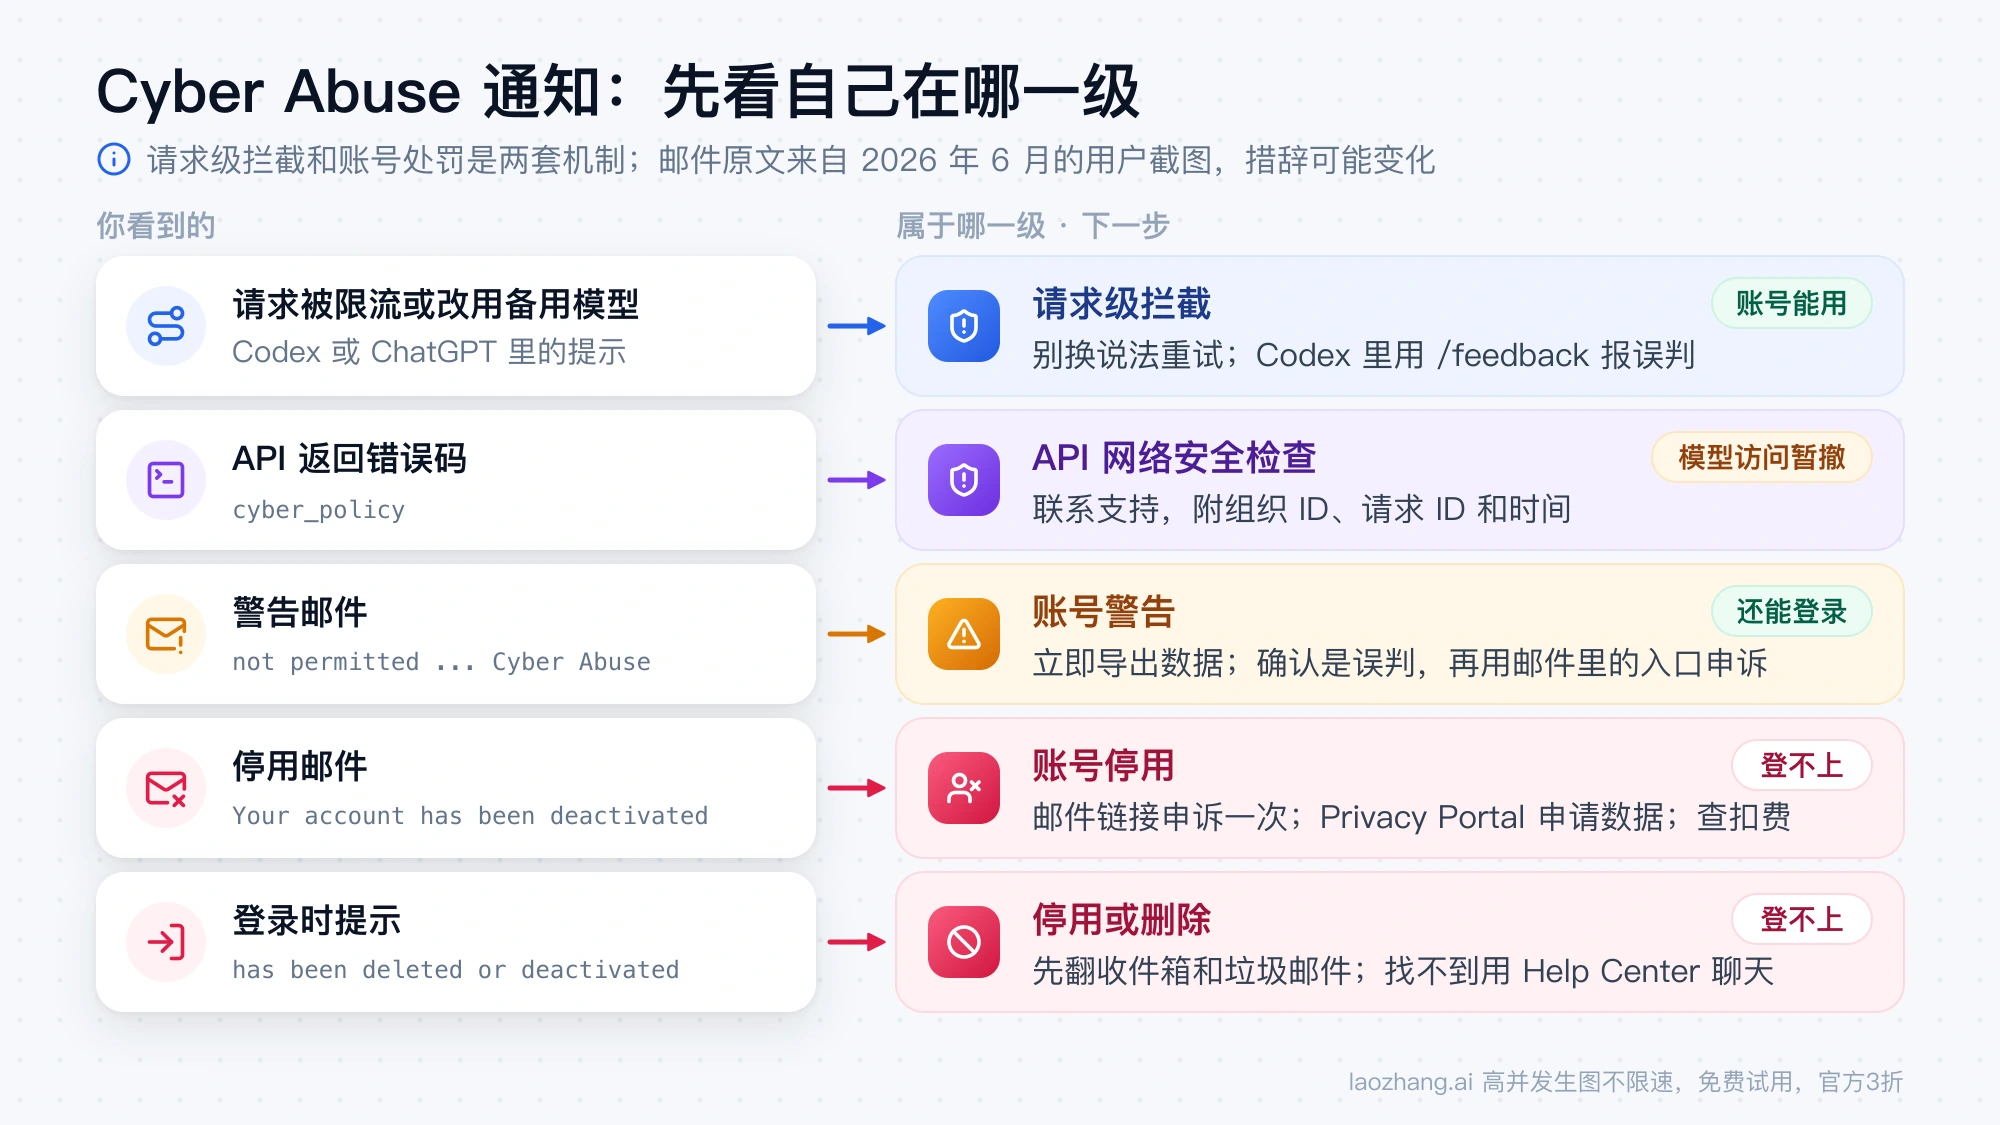
"Cyber Abuse" 是 OpenAI 在警告邮件和停用邮件里标出的违规类别,指的是用它的服务去破坏信息系统的完整性、机密性或可用性。收到这类通知后,第一步是看清自己处在哪一级:Codex 或 ChatGPT 里某次请求被限流、改用备用模型,是请求级拦截,账号本身没事;邮件说在你的活动里发现了 "Cyber Abuse",是警告,账号还能登录;邮件写着 "Your account has been deactivated",或者登录时提示账号已被删除或停用,才是通常说的封号。
三种情况的下一步不一样。警告期间趁还能登录先导出数据,确认是误判再申诉;停用后用通知邮件里的链接提交一次申诉,写清你当时在做什么、对象是不是你自己的或获得授权的系统,不要发密钥和攻击目标;登不上时通过 Privacy Portal 申请数据副本;订阅和 API 余额按扣费渠道分开处理。OpenAI 不公布申诉处理时长和通过率,下文引用的个人案例只说明"有人遇到过",不是规则。官方页面内容截至 2026 年 10 月 6 日。
Cyber Abuse 是什么:OpenAI 的定义以"授权"为分界
OpenAI 对 cyber abuse 的一手定义写在 OpenAI Daybreak(Trusted Access for Cyber)帮助文档里:
we disallow use of our services to facilitate cyber abuse: the compromise of the integrity, confidentiality, or availability of an information system—to include 'dual-use' cyber activities carried out with malicious intent, without proper authorization, or in excess of granted authorization.
也就是说,禁止用 OpenAI 的服务协助破坏信息系统的完整性、机密性或可用性。渗透测试、逆向分析这类"两用"技术本身不在禁止之列,问题出在三种情况:带恶意、没有授权、超出授权范围。OpenAI 使用政策(2025 年 10 月 29 日生效)的对应条款更宽:不得破坏、入侵他人的系统或财产(包括恶意或滥用性的网络活动),不得做未经请求的安全测试,不得绕过安全措施;违反或规避规则"可能导致失去访问权限"。中文版政策同时写明:"如果你认为我们在执行政策时有误,可以提出申诉"。
这条定义对申诉最有用的地方是:授权就是分界线。申诉里最有分量的事实是"目标系统归我所有,或者我拿到了谁的授权、范围是什么",而不是"我没有恶意"。社区里流传的另一段英文定义("enables real-world harm, targets live systems without authorization…")出自用户帖子,OpenAI 的公开页面上没有这句话,申诉时不要把它当官方条文引用。
OpenAI 不公开具体的触发条件。在 OpenAI 开发者论坛和 Codex 的 GitHub issue 里,自述被标记的任务包括:逆向分析自己的硬件、获得授权的渗透测试和红队 PoC、给自家 SaaS 写账号数据导出和迁移功能、从零做一个 HTML/CSS 编辑器、把安全岗位候选人的简历贴进去筛选、做大模型安全方向的学术研究。这些都是用户自己的说法,帖子里 OpenAI 没有确认任何一个具体原因。OpenAI 支持人员 2026 年 7 月 22 日在论坛回复一起误报时说,有些开发流程"可能看起来像网络滥用的模式",只有人工复核才能确认触发原因,而且"不一定能提供详细的检测信息"。
有一类模式和政策条文直接对得上:被拒绝后反复换说法追问。韩国论坛 Clien 上有用户记录,他在学黑客靶场时回答屡被截断,于是不断改口说"我是在学习""是为了保护公司",几小时后账号以 Cyber Abuse 被停用;他自己的判断是问题出在反复绕开拒绝,而使用政策确实把"绕过安全措施"列为禁止项。这位用户后来收到了恢复邮件,但这不改变一点:被拒之后换着说法重试,是在给自己加风险。
还有两个常见误解。第一,OpenAI 没有公布"警告几次就封号"之类的对应关系,账号警告说明只说警告后继续违规"可能导致进一步限制或永久停用"。第二,账号停用原因说明把"不当共享账号或 API key"列为违反条款的情形;多人共用的账号、从别人手里买来的账号、借出去的 key,产生的记录都算在这个账号上。
先看信号:请求被改道、警告邮件、停用邮件各是哪一级
请求级的网络安全拦截和账号处罚是两套机制。前者针对单次请求,账号还在;后者落在整个账号上。对照你实际看到的内容:
| 你看到的 | 属于哪一级 | 账号还能用吗 | 下一步 |
|---|---|---|---|
| Codex 或 ChatGPT 提示访问被暂时限制,或这次请求被改用备用模型(fallback model)以降低网络滥用风险 | 请求级安全拦截 | 能 | 不要换说法重试;Codex 里可用 /feedback 报误判;长期做安全工作考虑 Daybreak |
API 返回错误码 cyber_policy | API 网络安全检查 | 组织或单个终端用户的模型访问被暂时撤销 | 按 API 文档联系支持,附组织 ID、请求 ID 和时间 |
| 邮件写 "We have identified activity in Codex that is not permitted under our policies for: - Cyber Abuse",也可能是中文邮件 | 账号警告 | 能 | 立即导出数据;确认是误判再用邮件里的申诉入口 |
| 邮件写 "Your account has been deactivated because recent activity violated our Terms and Usage Policies related to: Cyber Abuse" | 账号停用 | 不能 | 用邮件里的链接申诉一次;Privacy Portal 申请数据;查扣费 |
| 登录时提示 "You do not have an account because it has been deleted or deactivated" | 停用或删除 | 不能 | 先翻收件箱和垃圾邮件找通知;找不到就用 Help Center 聊天 |
| 周额度突然归零、Pro 变回 Plus | 有用户报告出现在警告之后 | 视情况 | 查邮件和扣款记录,见下文"Plus、Pro 的钱" |
表中的邮件原文来自用户公开的截图和转录(2026 年 6 月),措辞可能变化。请求级提示的历史例子是 2026 年 2 月 Codex 用户贴出的横幅:"Your account was flagged for potentially high-risk cyber activity and this request was routed to gpt-5.2 as a fallback",之后模型名已经换过。
判断时注意三点:
- 警告不等于停用。OpenAI 的说法是"警告是通知,不是立即停用"。但论坛里也有用户报告,在看到任何警告之前账号就被停用了,所以不能指望一定先有警告。
- 警告可能只有一封邮件。多位 Codex 用户报告,产品里没有任何提示,邮件也不写是哪条提示、哪个时间、哪个会话。SegmentFault 思否上有用户记录:2026 年 6 月 19 日的警告发到了他很少看的邮箱,6 月 27 日账号被停用时他才发现。
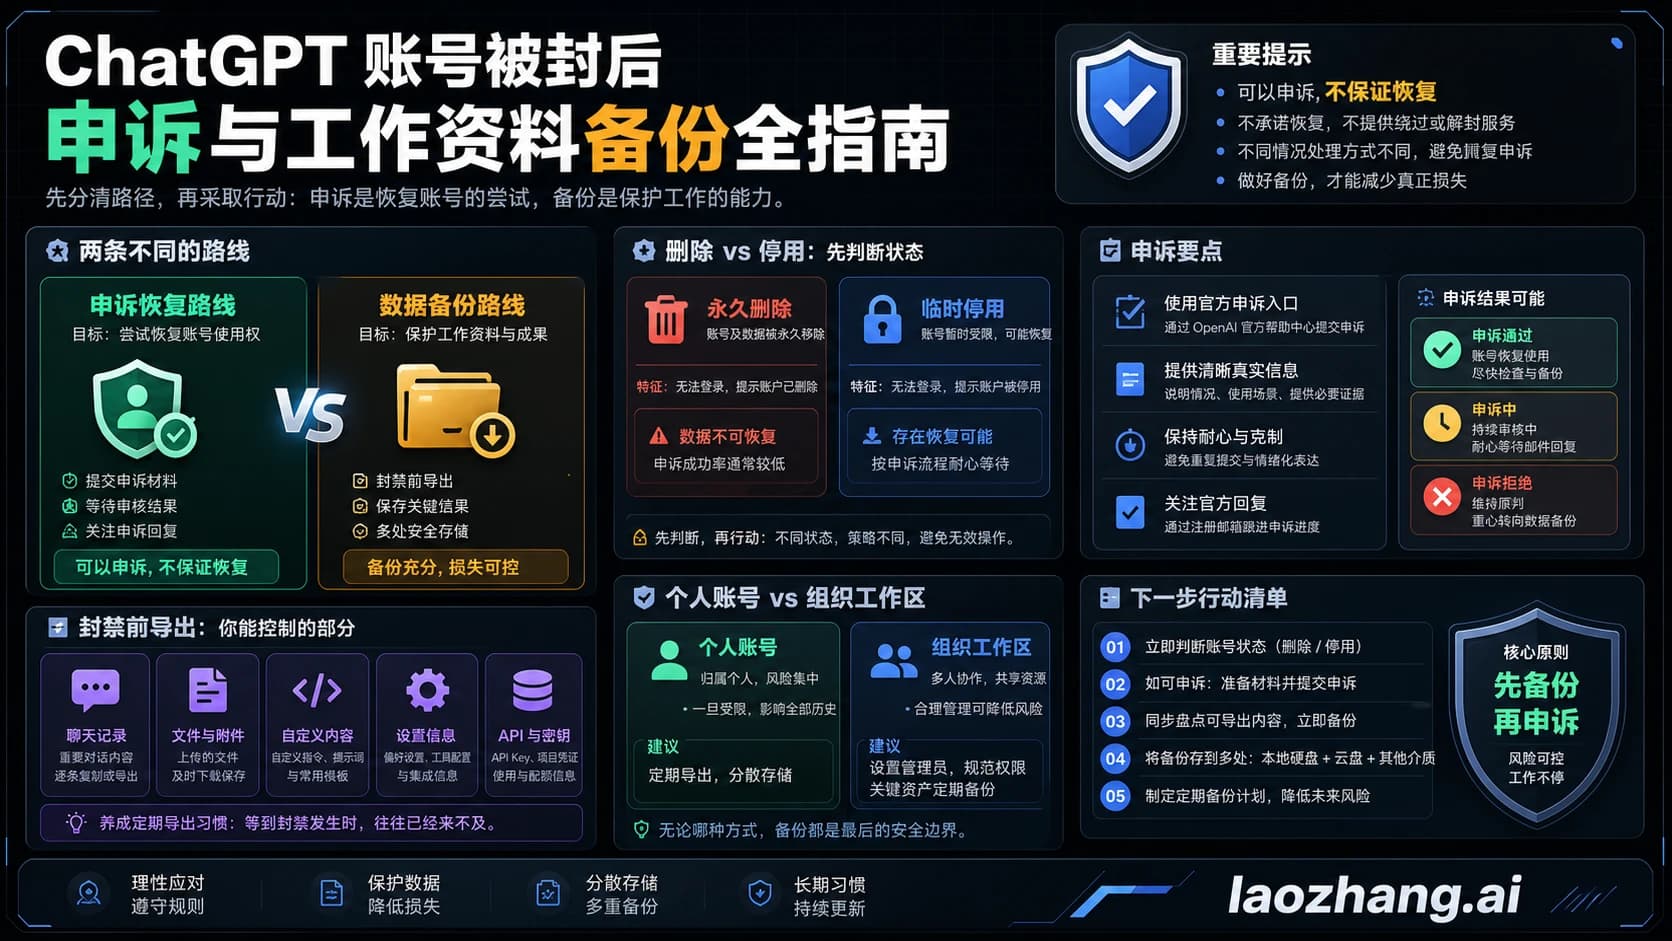
- 停用不等于删除。停用是 OpenAI 做出的处理,删除是你自己操作的结果。按 OpenAI 关于已删除或停用账号的说明和删除后重新注册的说明,等 30 天不会让停用的账号恢复,新注册的账号也不会带回旧的聊天、文件和记忆。停用、删除、验证没完成、疑似被盗这几种状态的通用区分,见 ChatGPT 账号被封或停用后:申诉、数据导出和资料备份顺序。
收到 Cyber Abuse 警告邮件:趁还能登录先导出数据
警告阶段账号还能登录,设置页的导出功能还能用;一旦停用,就只剩 Privacy Portal 一条路。按顺序做三件事。
第一,导出数据。 登录 ChatGPT,打开个人菜单里的设置,在 Data controls 下的 Export data 选 Export,再确认。OpenAI 的数据导出说明写明:Free、Go、Plus、Pro 和符合条件的 Edu 工作区可用,退出登录后不可用;导出最长可能要 7 天才到,下载链接在收到后 24 小时失效,下载时要登录发起请求的同一个账号。Business、Enterprise 工作区要找工作区所有者。Codex 里的代码和项目文件本来就在你的仓库里,顺手确认远程仓库是最新的。
第二,回看警告前后的活动。 把邮件时间前一两天的 Codex 任务和对话过一遍,记下哪些涉及安全测试、逆向、爬虫、凭据处理、批量导出,以及这些操作的对象是谁的系统。不要为了"清理痕迹"删除对话:导出无法恢复已删除的聊天,删掉的上下文也就没法在申诉里解释。
第三,决定要不要申诉。 警告可以用邮件里的链接或OpenAI 申诉表单申诉。结果两种都有人报告:有 Codex 用户 2026 年 7 月和 9 月各收到一次警告,申诉后几小时内都收到 "We have determined that we incorrectly issued a warning on your account";也有人的警告申诉被维持,并被告知不再受理后续申诉。所以如果要申诉,材料一次写全(见下一节)。同时,被拒绝的那类请求不要换个说法再试;你的工作确实需要这类能力,正路是下文的 Daybreak。
Cyber Abuse 申诉写什么:授权范围、时间点和不该发的内容
OpenAI 的停用说明列出了申诉应提供的信息:User ID 和 Org ID、使用场景说明、疑似被盗的时间范围(如果相关)、未授权扣费时才需要的卡片信息,以及你已经采取的措施。它的 Daybreak 常见问题排查文档针对网络安全类拦截又补充了几项:用的是 ChatGPT、Codex 还是 API,具体模型,完整的报错或安全提示,请求 ID、时间和时区,截图,一段去掉敏感信息的任务描述,以及任务是否只涉及你自己的或获得授权测试的系统。
把两份清单合起来,网络安全类申诉可以这样准备:
| 要写的内容 | 怎么写才能被核对 |
|---|---|
| 账号标识 | 账号邮箱、User ID;有 API 组织的写 Org ID;邮件里有 Case ID 的一并写上 |
| 时间 | 通知邮件的时间,以及你认为相关的任务时间,带时区,例如 Asia/Shanghai |
| 产品和模型 | ChatGPT 网页或 App、Codex CLI、桌面版或 IDE 插件、API;当时选的模型 |
| 当时在做什么 | 一两句话说清任务目的,去掉密钥、目标地址等细节 |
| 对象归属和授权 | 自己的设备、自己的仓库、公司内部系统,或客户书面授权的测试:谁授权、范围、时间窗口 |
| 你推测的触发点 | 例如"某日让 Codex 给自家 SaaS 写用户数据导出功能";找不到就写找不到 |
| 已做的处理 | 停止相关任务、轮换凭据、愿意通过支持渠道提供脱敏日志或授权文件 |
不该发的内容,OpenAI 文档写得很直接:除非 OpenAI 通过认可的支持渠道明确要求,否则不要发送密钥、私钥、攻击目标(exploit targets)或第三方机密数据。落到实处就是:不贴 API key、密码、私钥;不贴测试目标的域名和 IP;不贴客户数据、候选人简历原文这类别人的信息;卡号最多写后四位,绝不发完整卡号。
不确定原因时就写不确定。SegmentFault 上那位用户在申诉里猜测过 VPN、代理和正常的 API 测试,账号后来恢复了,但他始终不知道真正的触发点,这不能说明"提 VPN 有用"。
如果你习惯用英文写,可以按下面的骨架填写,方括号里换成你的真实情况,不符合事实的句子删掉:
Subject: Appeal - Cyber Abuse [warning / deactivation], User ID [user-...]

I am requesting a manual review of the Cyber Abuse [warning / deactivation] on my account.

Account email: [...]
User ID: [user-...]   Org ID (if any): [org-...]   Case ID (if any): [C-...]
Notice received: [date, time, time zone]
Product and model: [Codex CLI / ChatGPT web / API], [model]

What I was doing: [one or two sentences, no secrets, no target addresses]
Systems involved: [my own device / my own repository / client system under written
authorization - scope and test window]
Possible trigger: [e.g. a data-export feature for our own SaaS on (date)]
or: I could not identify a specific request.

Steps taken: [stopped the task / rotated credentials / ...]
I can provide redacted logs or authorization documents through a support channel
if needed.
申诉入口只走一次:邮件链接、申诉表单、Help Center 聊天
OpenAI 给停用和警告写的入口有先后:
- 用通知邮件里的申诉链接提交;
- 进不了那个邮箱时,用OpenAI 申诉表单;
- 没收到任何邮件但失去了访问权限,用 Help Center 聊天。
选对一个入口,提交一次,材料写全。多处重复提交未必更快:有用户报告,通过表单再次提交只收到"已经复核过、维持原决定"的自动回复,从账号邮箱给支持写信也被 AI 回复直接关闭。SegmentFault 那位用户的经历是,在停用邮件的会话里回复没有回音。
驳回时常见的回复是:"After carefully reviewing your account, we are upholding our decision… We will no longer consider additional requests to appeal this case." 收到这句话,意味着这个案子按 OpenAI 的流程已经结束。
关于"多久能解封",没有官方数据,只有个案:有人在 10 分钟、17 分钟、54 分钟内被驳回;SegmentFault 那位用户周六下午 4 点提交,周日凌晨 3 点多恢复;也有人等了更久没有结果。会把经历发到论坛的人本身就偏向结果极端的那部分,这些时间点不能当成你的预期。OpenAI 支持人员在开发者论坛上会把个案转到支持工单处理,不公开解决;2026 年 6 月 26 日工作人员在一个集中讨论帖里说团队"正在调查已报告的封号",没有给出时间表。
申诉被维持之后,还能处理的只剩数据和钱,也就是下面两节。新注册账号带不回旧聊天、文件和记忆,不能替代申诉。
登不上时导出聊天记录:Privacy Portal 的 Download my data
设置页导出要求登录,停用的账号用不了。OpenAI 的导出说明对这种情况写得很明确:"If you cannot sign in to ChatGPT, request your data through the Privacy Portal."
步骤:打开 OpenAI Privacy Portal,选 Make a Privacy Request,再选 I have a consumer ChatGPT account,然后选 Download my data,按提示完成。过程中可能要通过账号绑定的邮箱或手机号验证你是账号主人,所以先确认这两样还能收信、收短信。
对结果要有现实预期:
- 导出最长可能要 7 天,下载链接收到后 24 小时失效,到了要尽快下载。
- 压缩包包含聊天记录和其他相关账号数据;已经删除的聊天无法恢复。
- 这是官方写明的路径,但 OpenAI 没有说明停用账号的请求能否完整交付、是否同样在 7 天内完成。提交后保存确认邮件和请求编号,超时再用 Help Center 聊天追问。
拿到导出后怎么整理成可长期使用的工作档案,通用做法在 ChatGPT 账号被封或停用后:申诉、数据导出和资料备份顺序里。
封号后 Plus、Pro 的钱:先查扣款记录,再按扣费渠道处理
OpenAI 没有一手说明停用会自动取消订阅或自动退款,所以第一步不是猜,而是去看你的扣款记录和收据邮件。
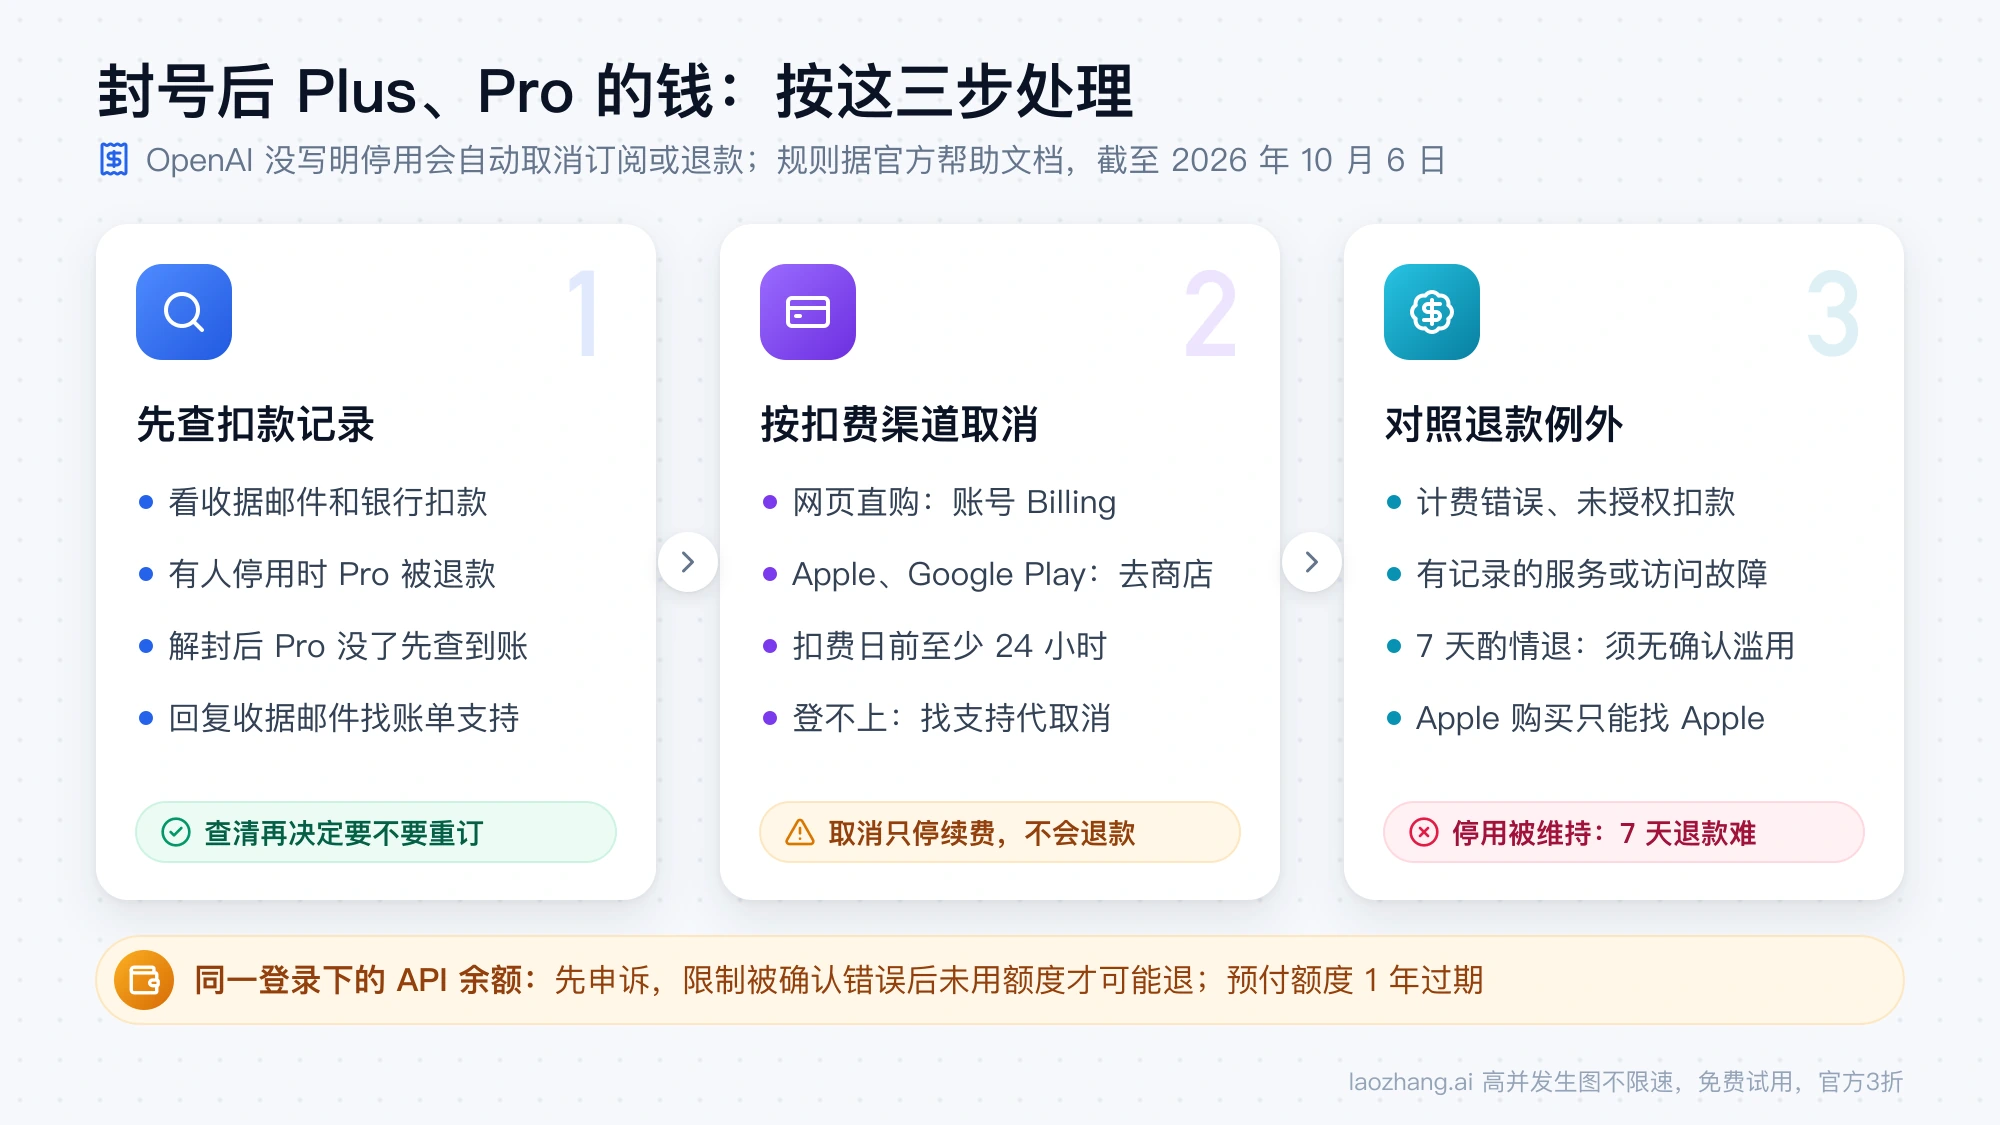
先查有没有已经退款。 有两起报告值得知道。2026 年 7 月 9 日,OpenAI 支持人员在开发者论坛回复一位已恢复的用户:他的 Pro 购买已经被退款,因此 Pro 不会保留,账号回落到原有的 Plus 订阅;这位用户此前报告,收到 Cyber Abuse 警告后 Pro x20 就被降成了 Plus。SegmentFault 上的中文用户也报告,账号恢复后 6 月 24 日买的 Pro 不见了,账号变回 Free,客服解释是停用时 Pro 订阅被自动退款,到账需要时间。只有两起,不能当成规则,但足以说明:解封后发现 Pro 没了,先查退款是否入账,再决定要不要重新订阅。那位中文用户还报告,回复当初的 Pro 订阅收据邮件,比在停用邮件里回复更快联系到账单支持。
再按扣费渠道取消续费。 按 OpenAI 取消订阅说明,在哪里买的就在哪里取消:chatgpt.com 网页直购在账号的 Billing,Apple 购买在 Apple 的订阅管理,Google Play 购买在 Play 商店,至少在下一个扣费日前 24 小时取消。取消只停止续费,不会自动退款。登不上又是网页直购时,OpenAI 支持可以在不删除账号的情况下帮你取消,需要提供账号邮箱、卡号后四位和最近一次扣款日期,不要发完整卡号。各渠道的具体操作见 Codex / ChatGPT 怎么取消订阅:先认清扣费来源。
退款规则比很多人想的严。 OpenAI 订阅退款说明的原则是"一般不退款",例外有三种:经核实的 OpenAI 计费错误、确认的未授权扣款,以及 "a documented OpenAI service or access failure"(有记录的服务或访问故障)。另有一条酌情退款:个人订阅扣费后 7 天内申请,且没有实质使用、没有进行中的支付争议、没有 "confirmed abuse"(确认的滥用)。超过 7 天不会自动按比例退。
放到 Cyber Abuse 的场景里:
- 停用被维持时,"没有确认的滥用"这个条件很难满足,7 天酌情退款基本指望不上。
- 停用被撤销、你损失了付费天数时,可以引用 "documented OpenAI service or access failure" 这句去问;被撤销的 Cyber Abuse 处罚算不算在内,官方没有写。
- 申请时要登录被扣费的账号,或者从扣费关联的邮箱联系。网页购买走 Help Center 聊天,符合条件的 5 到 7 个工作日处理;Google Play 购买同样走聊天,10 个工作日内处理;Apple 购买的退款只能找 Apple。
- 欧盟、英国、土耳其居民在购买后 14 天内取消可按比例退款;韩国居民 7 天内且未使用可全额退。看的是居住地,不是界面语言。
- 支付争议(拒付)进行中或已经通过争议退回资金时,OpenAI 不会再单独退款。这是规则说明,不是建议你用拒付施压。
如果订阅不是用你本人的卡直接付款,退款通常回到原来的付款方,到账去向要问付款方。
同一登录下的 API 余额:冻结、7 天期限与退款例外
ChatGPT 和 OpenAI API 可以是同一个登录。OpenAI 开发者论坛上有用户报告,2026 年 6 月他的账号因 Cyber Abuse 被停用后,同一登录下的 API 组织连同预付额度也被冻结;之后他收到"警告发错了"的邮件,账号却仍然锁着,最后由支持人员转到工单处理。只有一例,但如果你在同一个登录下有 API 余额,应当把它当作要一起申诉的资产。
OpenAI 预付 API 计费说明里有三条相关规定:
- 购买的额度 1 年后过期,申诉拖得久要留意到期日。
- 额度一般不退,但未使用的额度在 "a confirmed OpenAI service failure or incorrect account restriction"(确认的服务故障或错误的账号限制)等情况下可能退款。按字面意思,前提是限制先被确认是错的,所以顺序是先申诉、后谈退款。
- 付款被争议或退款时,等额额度会从账户里扣除。
只在 API 里遇到 cyber_policy 错误、账号本身没被停用的,是另一套机制。按 OpenAI API 网络安全检查文档,GPT-5.3-Codex 及之后的模型被列为高网络安全能力,触发阈值时模型访问会被暂时撤销;组织没有给每个终端用户传 safety_identifier 时,撤销可能落到整个组织。文档提到的期限是 7 天,想在期满前恢复就联系支持。做面向多用户的产品,给每个终端用户传 safety_identifier,可以把影响限制在单个用户身上。
合法做安全研究:Daybreak 的申请条件和代价
如果你的工作本来就是漏洞挖掘、逆向、渗透测试这类授权的防御性安全工作,OpenAI 给的正路是 Daybreak,也就是它的 Trusted Access for Cyber 项目,分 Daybreak Blue 和 Daybreak Red 两档。个人在 chatgpt.com/cyber 申请,组织走企业申请表;Daybreak Red 目前只对获批的企业和组织开放,个人只能申请 Blue。
按 OpenAI Daybreak 帮助文档,个人申请的条件和代价是:
- 年满 18 岁,订阅符合条件的付费方案。
- 开启 Advanced Account Security(高级账号安全),并至少绑定一把兼容的 FIDO2 实体安全密钥。已获批的个人用户须在 2026 年 10 月 1 日前满足这两项才能保留资格。
- 开启 Advanced Account Security 后,密码登录、邮件和短信验证码登录、常规邮箱找回全部关闭;登录方式和恢复密钥全部丢失时,可能永久失去账号访问。这是实打实的代价,申请前想清楚。
- 申请不会自动通过,支持人员也不能推翻验证结果,Daybreak 并非所有地区都可用。
- 获批后在 Codex 里还要手动打开 Daybreak 开关(Codex 应用需 26.908.40834 或更新),开关默认关闭,关着时请求仍按普通安全措施处理。
获批也不是免检。Daybreak 不会去掉全部安全措施,使用政策照样适用;有一位已通过 chatgpt.com/cyber 验证的用户,2026 年 6 月 26 日仍收到了 Cyber Abuse 警告。另一方面,失去 Trusted Access 资格不会删除你的 ChatGPT 账号和已有聊天。授权只覆盖你自己的系统或明确允许你测试的系统,超出这个范围,无论有没有 Daybreak,都落在 Cyber Abuse 的定义里。
参考来源15
本文引用的外部页面,按正文出现顺序排列。最后更新于 2026年10月6日。
参考来源15
本文引用的外部页面,按正文出现顺序排列。最后更新于 2026年10月6日。
- 1.OpenAI Daybreak(Trusted Access for Cyber)帮助文档help.openai.com/en/articles/20001258-openai-daybreak-trusted-access-for-cyber-overview
- 2.OpenAI 使用政策openai.com/policies/usage-policies
- 3.账号警告说明help.openai.com/en/articles/10562178-why-did-i-receive-a-warning-about-my-account
- 4.账号停用原因说明help.openai.com/en/articles/10562188-why-was-my-openai-account-deactivated
- 5.OpenAI 关于已删除或停用账号的说明help.openai.com/en/articles/8958977-troubleshooting-deleted-or-deactivated-account-errors
- 6.删除后重新注册的说明help.openai.com/en/articles/9019931-creating-a-new-chatgpt-account-after-deletion
- 7.OpenAI 的数据导出说明help.openai.com/en/articles/7260999-exporting-your-chatgpt-history-and-data
- 8.OpenAI 申诉表单openai.com/form/appeal
- 9.Daybreak 常见问题排查文档help.openai.com/en/articles/20001259-openai-daybreak-common-issues-and-troubleshooting
- 10.OpenAI Privacy Portalprivacy.openai.com
- 11.OpenAI 取消订阅说明help.openai.com/en/articles/7232927-canceling-your-chatgpt-subscription
- 12.OpenAI 订阅退款说明help.openai.com/en/articles/7232895-how-do-i-request-a-refund-for-my-chatgpt-subscription
- 13.OpenAI 预付 API 计费说明help.openai.com/en/articles/8264644-setting-up-and-managing-prepaid-api-billing
- 14.OpenAI API 网络安全检查文档developers.openai.com/api/docs/guides/safety-checks/cybersecurity
- 15.chatgpt.com/cyberchatgpt.com/cyber