Ошибка OpenClaw 401: как исправить invalid bearer token и missing authentication header
Не меняйте все ключи при OpenClaw 401. Сначала отделите отказ Gateway от ошибки поставщика модели, затем проверьте учётные данные именно выбранного агента и сессии: общий профиль может быть перекрыт локальным.
Содержание
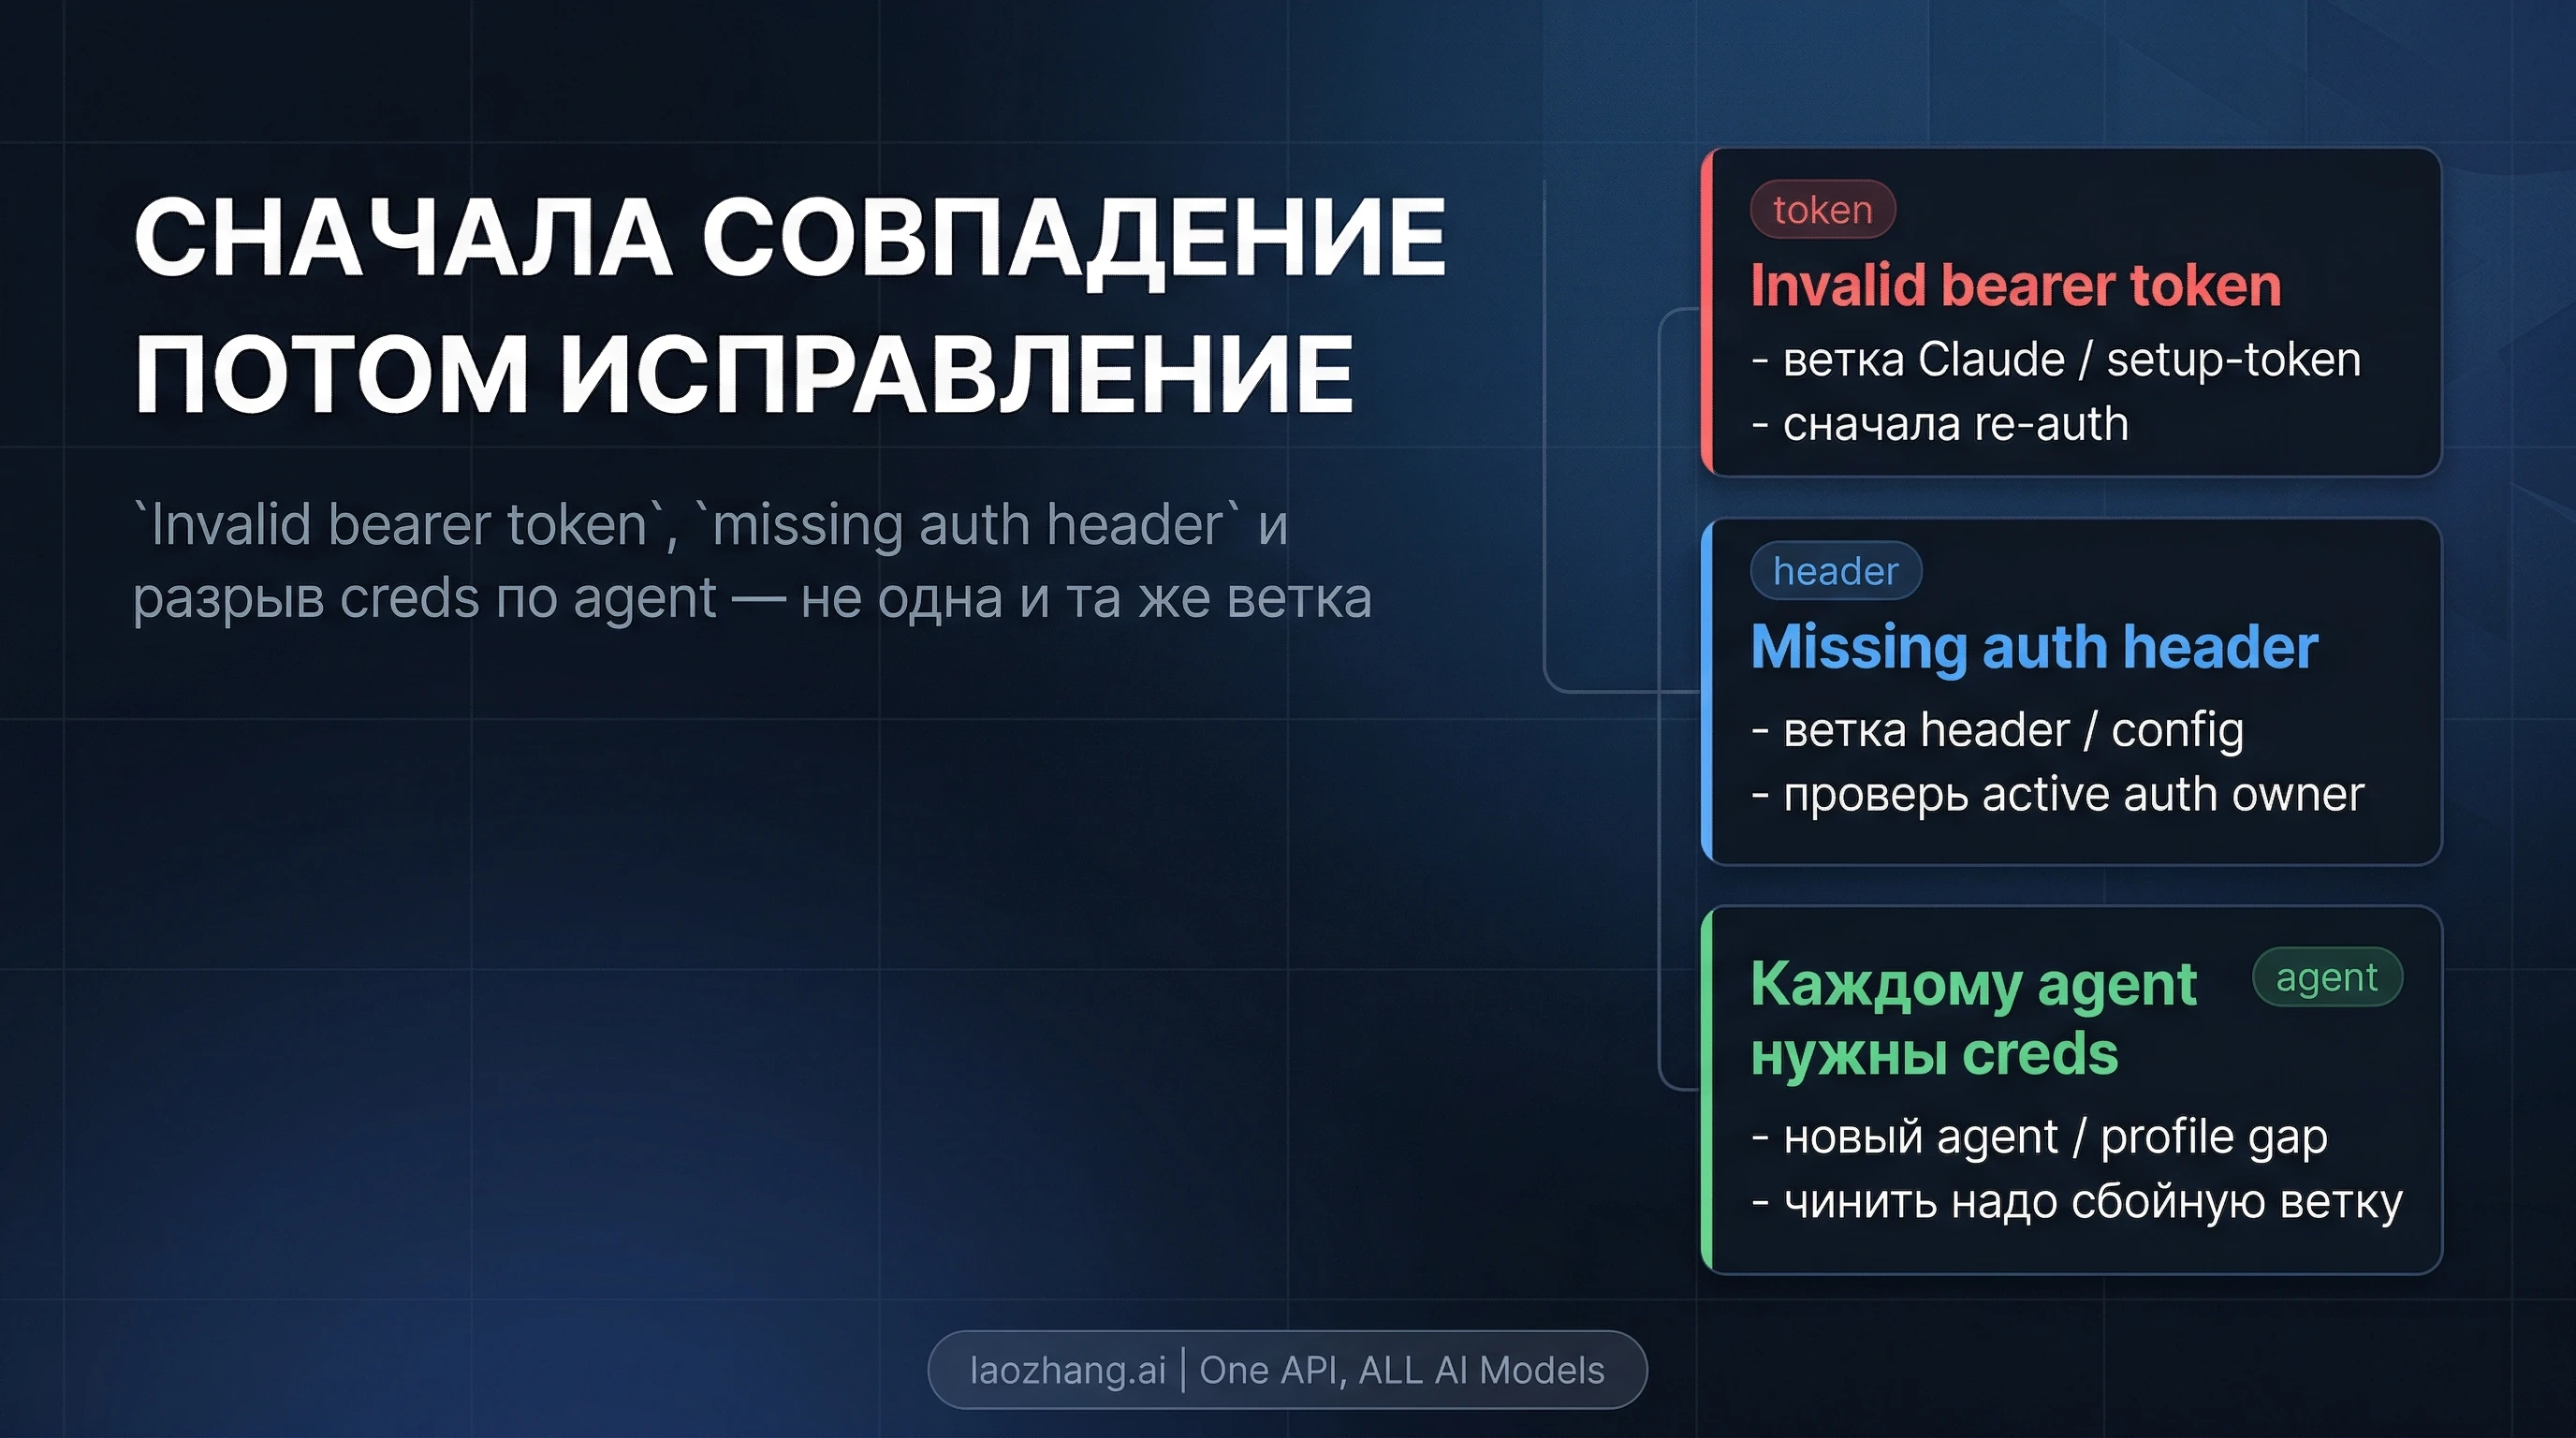
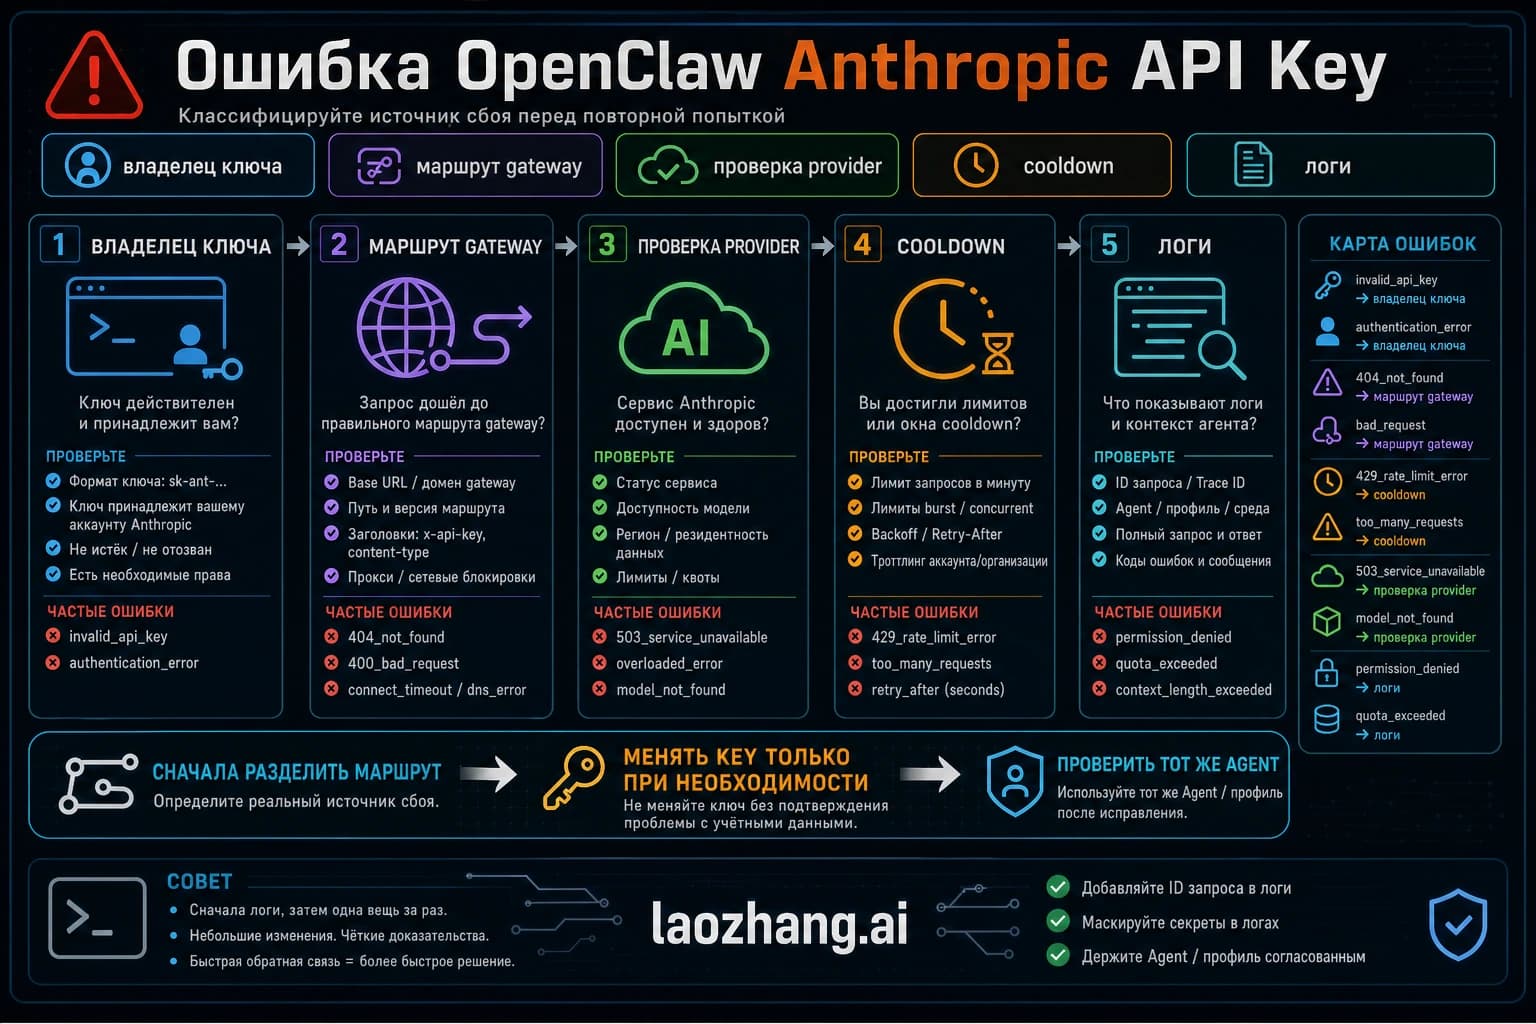
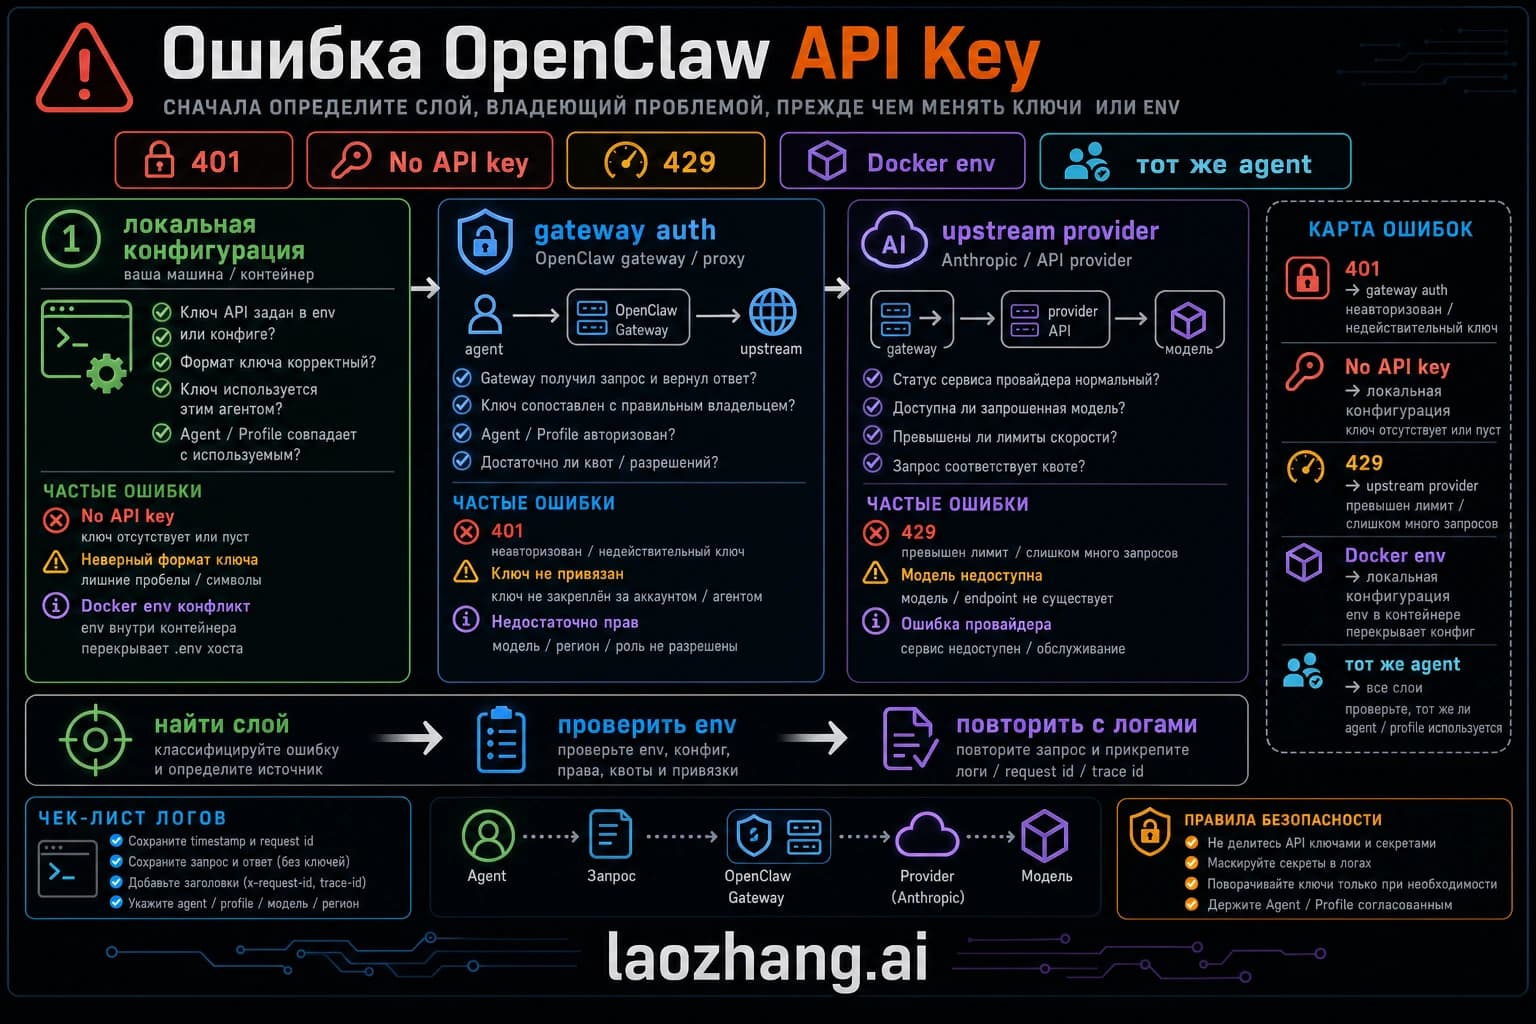
При ошибке OpenClaw 401 сначала выясните, кто отказал в доступе. Если панель управления не подключается и показывает AUTH_TOKEN_MISSING или AUTH_TOKEN_MISMATCH, проверяйте токен Gateway. Если подключение работает, но ответ модели завершается invalid bearer token или missing authentication header, проверяйте выбранного поставщика, способ запуска модели и учётные данные агента. Замена ключа Anthropic не исправит токен Gateway, а новый токен Gateway не восстановит авторизацию у OpenRouter.
Для диагностики важен не только текст ошибки. Запишите версию OpenClaw, проблемного агента, модель, сессию и машину, на которой работает Gateway. Команды ниже основаны на документации, проверенной 4 октября 2026 года; это порядок самостоятельной проверки, а не результат воспроизведения сбоя на вашем аккаунте.
Сначала определите, где возник отказ
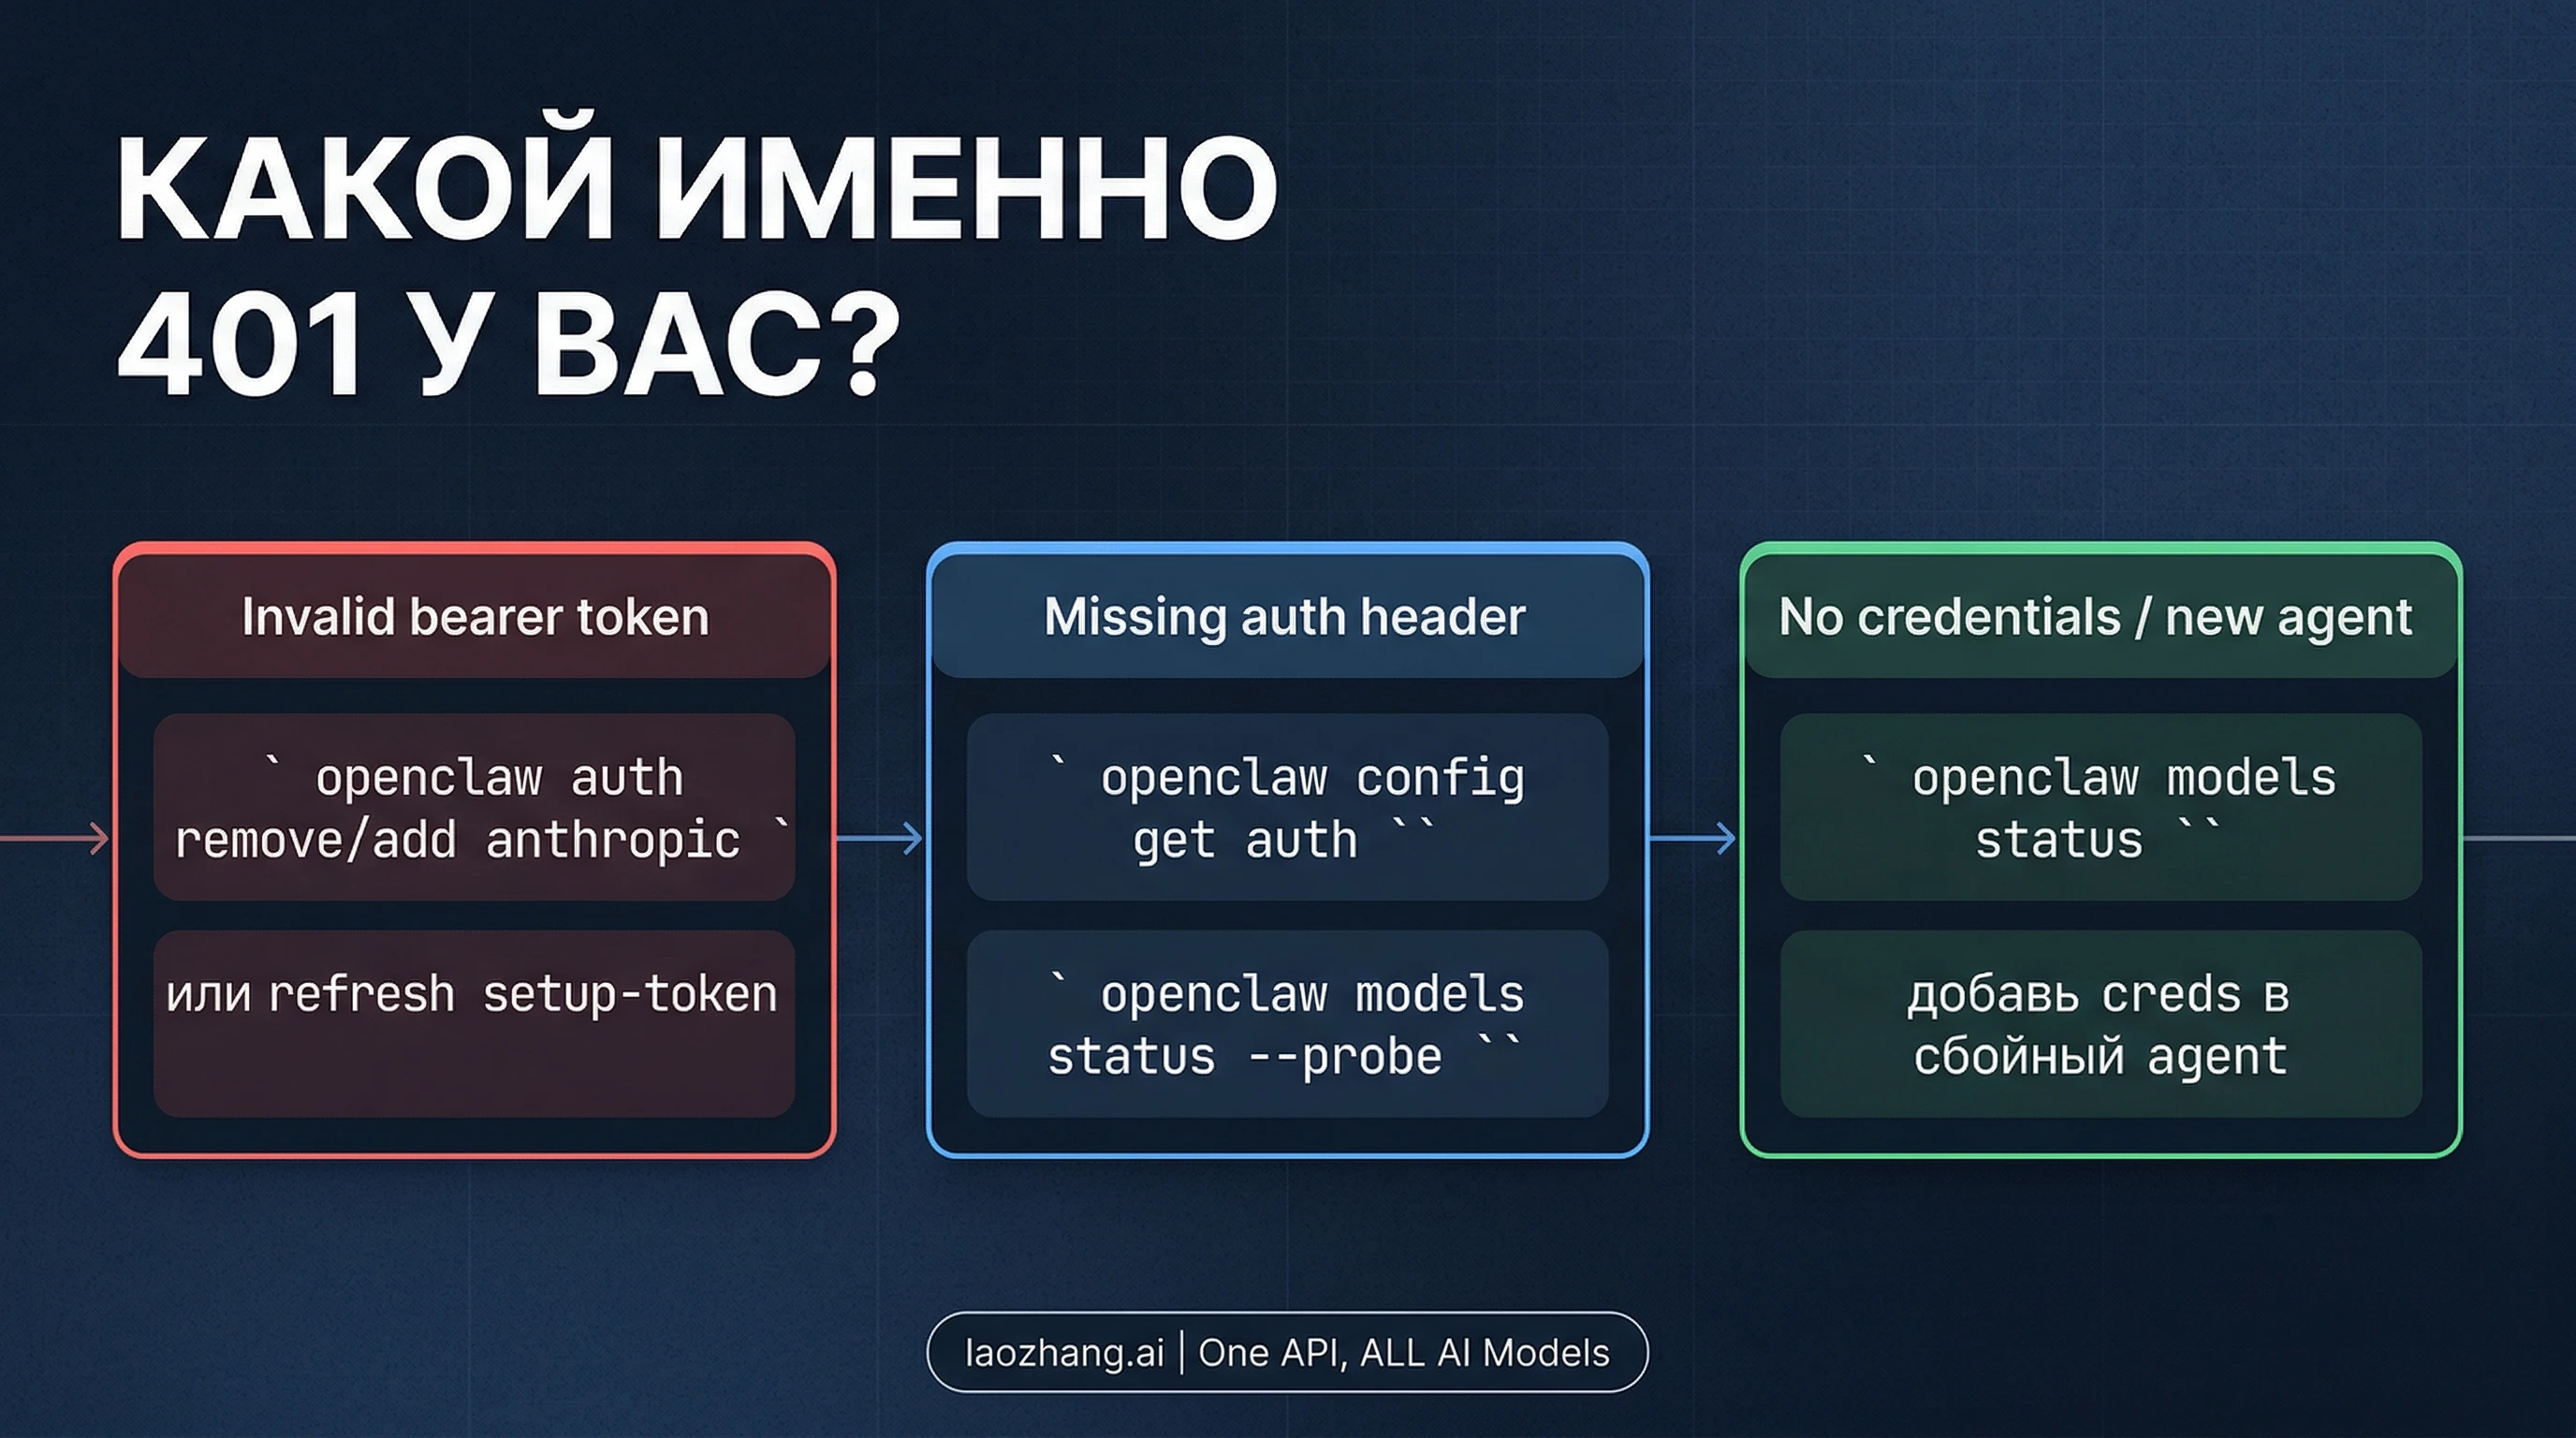
| Что вы видите | Что проверить первым | К чему переходить дальше |
|---|---|---|
Панель не подключается; AUTH_TOKEN_MISSING, AUTH_TOKEN_MISMATCH | URL Gateway и код из error.details.code ответа connect | Общий токен клиента или токен устройства |
Модель возвращает invalid bearer token | Поставщика, выбранный профиль и способ запуска модели | Обновление именно отклонённого ключа или входа |
Модель возвращает HTTP 401: missing authentication header | Доступность учётных данных для выбранного агента и настройки поставщика | Формирование запроса, промежуточный прокси, версия |
Основной агент отвечает, другой сообщает No API key found | Общий профиль и локальное переопределение проблемного агента | Исправление отсутствующего или устаревшего профиля |
No available auth profile (all in cooldown/unavailable) | Причину недоступности профиля и первую ошибку в журнале | Авторизация, лимиты или недоступность способа запуска — по результату |
На машине Gateway, от имени пользователя, под которым работает его служба, начните с проверки состояния:
openclaw --version
openclaw gateway status
openclaw doctor
openclaw models status --agent <agentId> --json
Замените <agentId> идентификатором проблемного агента. Затем откройте его проблемную сессию и отправьте команду:
/model statusЭто разные проверки. По документации CLI моделей, models status --agent показывает настроенную модель агента, резервные модели и авторизацию, но не видит переопределение модели в конкретном чате. /model status показывает выбор этой сессии. Поэтому успешная проверка основного агента не доказывает, что запрос из другого чата использует тот же профиль.
Для сопоставления ошибки с запросом можно открыть openclaw logs --follow, повторить один короткий запрос и остановить просмотр журнала сочетанием Ctrl+C. Перед передачей фрагмента журнала другому человеку удалите секреты и личные данные.
Панель не подключается: исправьте авторизацию Gateway
Ключ поставщика модели и общий токен Gateway выполняют разные задачи. Первый даёт доступ к API модели; второй позволяет клиенту подключиться к Gateway. Есть также отдельный токен устройства и разрешения сопряжённого устройства.
Выбирайте действие по коду из неудачного ответа connect, а не только по слову unauthorized. Текущая официальная карта кодов подключения различает следующие случаи:
| Код | Действие |
|---|---|
AUTH_TOKEN_MISSING | Получите общий токен на машине Gateway, задайте его в клиенте и повторите подключение |
AUTH_TOKEN_MISMATCH | Проверьте совпадение общего токена; если ответ разрешает canRetryWithDeviceToken=true, допустима одна доверенная повторная попытка с сохранённым токеном устройства |
AUTH_DEVICE_TOKEN_MISMATCH | Повторно одобрите или обновите токен этого устройства через CLI устройств |
AUTH_SCOPE_MISMATCH | Одобрите нужные разрешения или повторно выполните сопряжение; смена общего токена не добавляет прав |
PAIRING_REQUIRED | Проверьте ожидающий запрос устройства и одобрите требуемый доступ |
Для AUTH_TOKEN_MISSING текущая инструкция предлагает выполнить в интерактивном терминале на машине Gateway:
openclaw gateway auth-token --showВставьте полученное значение в настройки соответствующего клиента. Вывод содержит секрет: оставьте его на своей машине, не прикладывайте к отчёту об ошибке.
Для ожидающего сопряжения используйте:
openclaw devices list
openclaw devices approve <requestId>
Одобряйте только узнаваемое устройство и проверенные запрошенные права. Если код говорит о разрешениях или токене устройства, не отключайте аутентификацию Gateway ради восстановления подключения.
Успех в этой ветке — клиент подключился к нужному Gateway с требуемыми правами. Ответ модели проверяется отдельно: подключение панели ещё не подтверждает доступ к поставщику.
invalid bearer token: обновите учётные данные выбранного способа запуска
Сообщение Failed to authenticate. API error: 401 invalid bearer token указывает на отклонённую авторизацию, но само по себе не определяет, где лежит токен и кто им управляет. Сначала посмотрите поставщика и способ запуска модели в статусе проблемной сессии. Затем выберите одну из следующих веток.
Модель вызывается через API поставщика
Проверьте, какой источник учётных данных показывает models status: окружение, настройки поставщика, общий профиль или локальный профиль агента. Сопоставьте его с ключом нужного аккаунта в консоли поставщика. Если ключ отозван или заменён, обновите тот источник, который использует Gateway, затем перезапустите службу и повторите проверку.
Особенно важно различать окружение терминала и окружение службы. export ANTHROPIC_API_KEY=... в вашем терминале не меняет переменные уже запущенного процесса systemd, launchd или контейнера. Документация аутентификации OpenClaw рекомендует размещать ключ на машине Gateway; для фоновой службы описано использование ~/.openclaw/.env и последующий перезапуск. В контейнере проверяйте окружение и смонтированные настройки самого контейнера.
Если вы заново настраиваете Anthropic API, запустите интерактивный openclaw onboard и выберите Anthropic API key. Для нового подключения специализированная инструкция Anthropic рекомендует ключ API вместо токена, который может истечь или быть отозван. Это отдельный доступ к API с оплатой по использованию.
Выбран нативный Claude CLI
Здесь входом и обновлением токенов управляет Claude Code. OpenClaw запускает установленный claude на той же машине и не читает, не сохраняет и не обновляет его нативные токены. Проверяйте вход от имени пользователя службы Gateway, с её окружением:
claude auth status --textЕсли статус требует входа или показывает истёкшую сессию, выполните:
claude auth login
openclaw gateway restart
Эта процедура приведена в разделе устранения неполадок Claude CLI. Не копируйте нативный OAuth-токен Claude Code в базу OpenClaw. Если в процессе Gateway задан CLAUDE_CONFIG_DIR, он выбирает отдельное окружение входа Claude; авторизация в обычном терминале может относиться к другому каталогу.
Также проверьте, что служба находит нужный исполняемый файл claude через PATH. Работающий Claude Code на вашем ноутбуке не подтверждает вход на удалённом сервере или под другим системным пользователем.
Используется сохранённый setup-token Anthropic
Этот способ следует отличать от нативного входа Claude CLI. Общая документация аутентификации всё ещё описывает setup-token как поддерживаемый вариант. Для обновления такого подключения предусмотрены claude setup-token и интерактивный импорт:
openclaw models auth login --provider anthropic --method setup-token --agent <agentId>Команда требует интерактивного терминала. Используйте её, только если вы намеренно сохраняете этот способ авторизации для указанного агента. Для нового подключения Anthropic рекомендация специализированной страницы — ключ API. Принятый и сохранённый setup-token всё равно нужно проверить запросом: успешный импорт не доказывает, что модель принимает его сейчас.
missing authentication header: проверьте, почему запрос остался без авторизации
HTTP 401: missing authentication header означает, что сторона, вернувшая ошибку, не получила ожидаемый заголовок авторизации. Это не подтверждение того, что она проверила и отклонила ваш новый ключ. Сначала выясните, почему учётные данные не дошли до запроса.
- Сопоставьте поставщика и модель в проблемной сессии со статусом проблемного агента, который вы получили на первом шаге. При переопределении в чате может проверяться совсем не тот поставщик, который настроен по умолчанию.
- Проверьте, доступен ли нужный профиль агенту, не исключён ли он порядком выбора и не перекрыт ли локальной записью. Для ссылки на секрет важна возможность разрешить её в окружении службы; само наличие записи не подтверждает доступность значения.
- Проверьте настройки адреса и протокола поставщика:
baseUrl,api, модели и дополнительные заголовки относятся кmodels.providers.<id>, а не к хранилищу профилей авторизации. Это разделение описано в документации аутентификации. - Если используется промежуточный API-шлюз или прокси, проверьте его правила передачи авторизации. Затем сравните поведение до и после обновления OpenClaw, сохранив версию, поставщика, профиль и точную ошибку.
Отсутствующий заголовок может быть следствием конфигурации, разрешения учётных данных, работы посредника или ошибки конкретной версии. Нельзя установить причину только по этой строке.
Исторические сообщения подтверждают, что одна лишь ротация ключа не всегда решает такой сбой. В issue #51056 автор сообщил об OpenRouter на OpenClaw 2026.3.13, Linux: переменная ключа распознавалась, но проба возвращала 401 Missing Authentication header. В issue #97934 другой автор описал тот же симптом на 2026.6.10, macOS и восстановление после возврата к 2026.6.1.
Оба сообщения закрыты и относятся к указанным средам. Они не доказывают ни наличие той же ошибки в текущем выпуске, ни её исправление на вашей машине. Возврат к 2026.6.1 — результат автора июньского сообщения, а не рекомендация для текущей установки. Если доступный профиль выбран правильно, а ошибка заголовка сохраняется, собирайте сведения о формировании запроса и версии вместо повторного создания ключей.
Один агент работает, другой нет: общий профиль и локальное переопределение
Новому агенту не обязательно нужен отдельный ключ. По текущей документации хранения авторизации, агент может читать общий профиль во время работы. Локальный профиль с тем же идентификатором перекрывает общий — поэтому исправленный общий ключ ещё не гарантирует, что проблемный агент использует его.
При стандартном каталоге состояния используются:
| Что хранится | Путь |
|---|---|
| Общие учётные данные | ~/.openclaw/state/openclaw.sqlite |
| Локальные учётные данные и состояние агента | ~/.openclaw/agents/<agentId>/agent/openclaw-agent.sqlite |
OPENCLAW_STATE_DIR меняет корневой каталог. Отсутствие локального профиля не требует клонирования общего: OpenClaw читает общий профиль напрямую. Нативный вход Claude CLI остаётся отдельным, им управляет Claude Code. Личные аккаунты пользователей Gateway также имеют отдельные записи и не становятся общими профилями.
Сравните вывод статуса рабочего и проблемного агентов, указав каждый идентификатор явно. Проверьте источник профиля, его идентификатор, выбранную модель, состояние авторизации и доступность способа запуска. Если проблемный агент намеренно работает с отдельным аккаунтом, обновите именно его вход; если должен использовать общий, найдите локальное переопределение, которое мешает этому. Не редактируйте SQLite вручную и не копируйте OAuth-секреты между агентами.
Ошибка появилась после обновления или миграции
Старые auth-profiles.json, auth-state.json и поддерживаемый агентский auth.json теперь служат входными файлами миграции. Текущий процесс выполнения не использует их как действующее хранилище. Если видно AUTH_PROFILE_MIGRATION_REQUIRED или doctor сообщает о незавершённом переносе, сначала сохраните резервную копию состояния и проверьте версию, затем выполните:
openclaw doctor --fix
openclaw gateway restart
--fix меняет состояние: импортирует проверенные значения и архивирует исходные файлы с отметкой времени. Не запускайте его как универсальную замену диагностики каждого 401. Инструкция по сбоям после обновления отдельно указывает, что эта команда проверяет устаревшие локальные копии OAuth, мешающие агентам использовать текущий общий профиль.
Есть важное исключение: импорт старого credentials/oauth.json в последнем выпуске уже удалён. Документация миграции требует для этого конкретного файла промежуточного обновления через 2026.9.5, прежде чем устанавливать последний выпуск. Это не основание переводить любую установку на 2026.9.5.
Если после смены версии срабатывает защита конфигурации, созданной более новым выпуском, проверьте путь к исполняемому файлу и версию службы. Для намеренного отката нужны совместимая резервная копия и соответствующий выпуск. Официальная инструкция прямо предупреждает: не удаляйте meta.lastTouchedVersion и не обходите защиту ради запуска старого кода на уже перенесённом состоянии.
Как убедиться, что ошибка исправлена
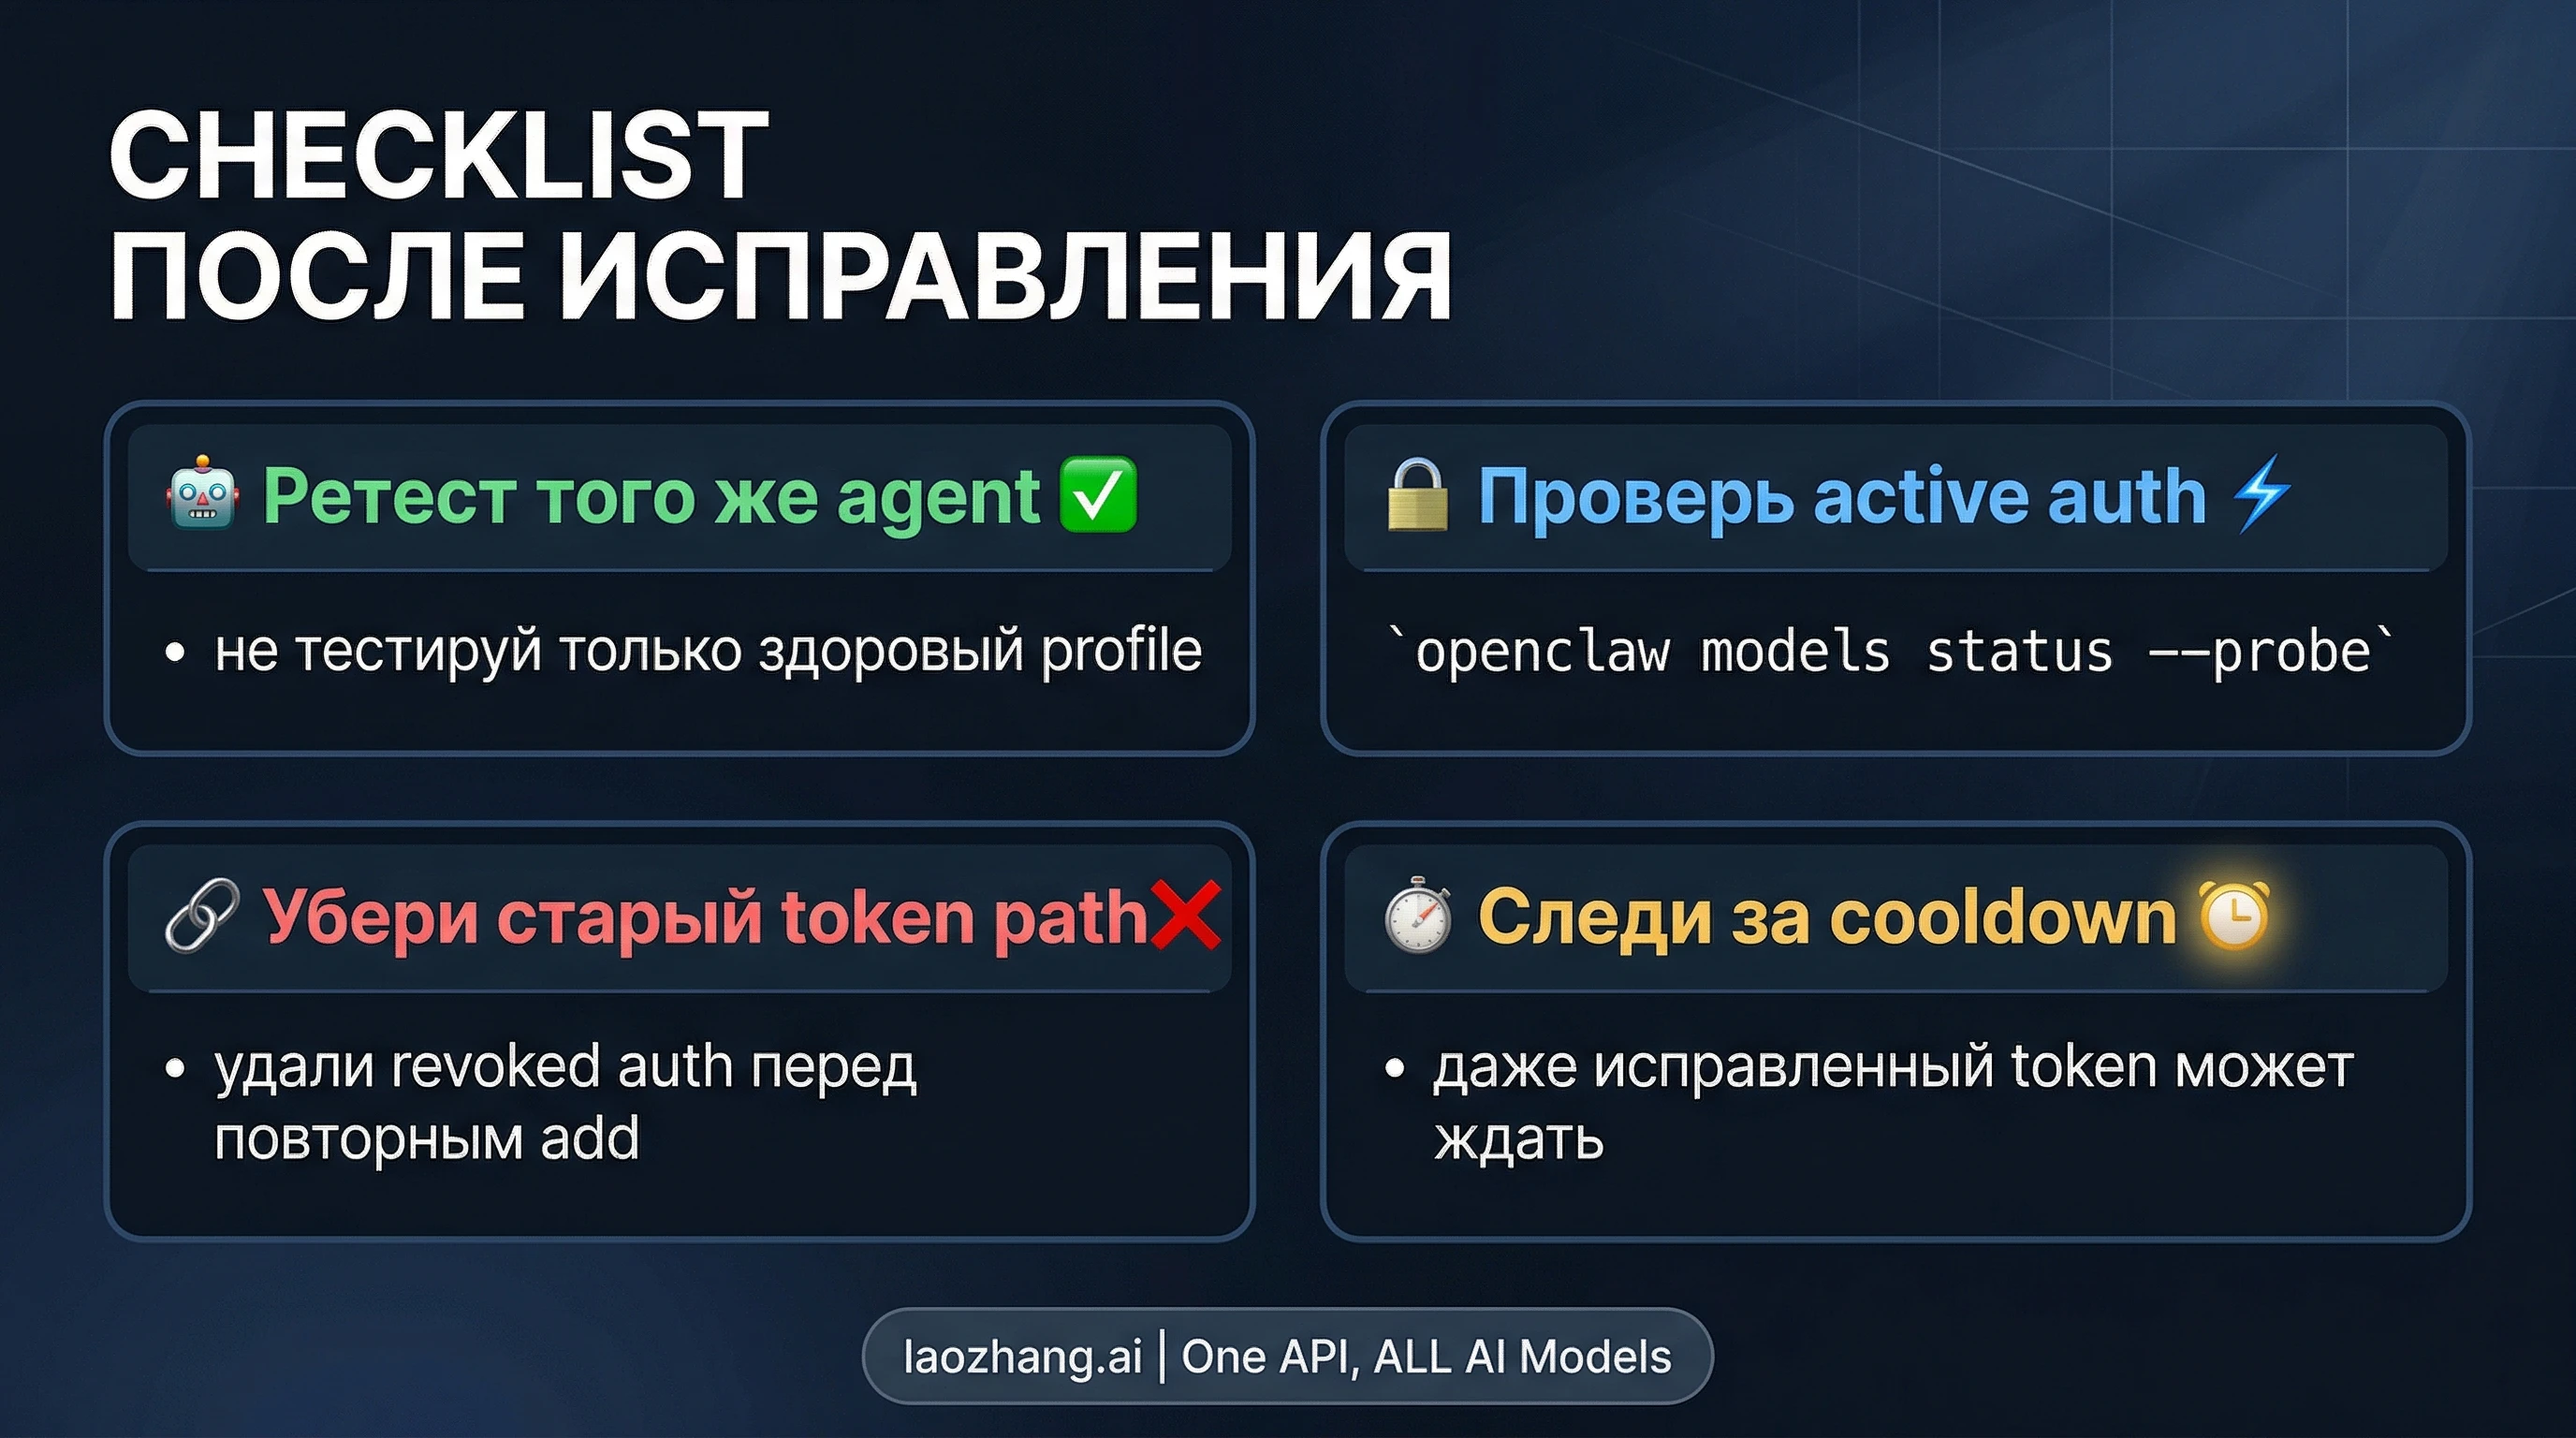
Проверяйте тот же путь, который давал ошибку: машину Gateway, пользователя службы, агента, модель, способ её запуска и сессию. Начните с повторного models status --agent <agentId> --json и /model status в чате. Затем отправьте короткое сообщение, например «Ответь одним словом: готово», без вложений и дополнительных инструментов. Запрос к модели может расходовать токены и оплачиваться.
Исправление подтверждено для этого пути, если выбранная модель действительно ответила и журнал не показывает скрытого перехода на другую резервную модель. Ответ другого агента или другой модели — полезный результат, но не проверка исходного отказа.
openclaw models status --agent <agentId> --json --check подходит для проверки состояния авторизации. Однако код завершения 0 означает лишь, что эта проверка не обнаружила проблемы с авторизацией, сроком действия выбранных учётных данных или способом запуска. Он не доказывает успешный вызов модели.
Если нужна отдельная CLI-проба, учтите два условия: она делает реальные запросы и требует исключительного доступа к каталогу состояния. По текущей документации CLI, сначала остановите работающий Gateway. Для проверки одного поставщика можно использовать:
openclaw gateway stop
openclaw models status --agent <agentId> --probe --probe-provider <providerId> --probe-profile <profileId> --probe-concurrency 1
openclaw gateway start
Замените все идентификаторы своими значениями. Запускайте такую проверку в подходящее время: служба временно остановится, а проба может потратить токены или попасть под ограничения поставщика. Дождитесь завершения проверки и её очистки временного состояния, затем запустите Gateway и повторно проверьте исходную сессию. Проба профиля не видит переопределения модели в чате.
Если вместо 401 осталась временная недоступность профиля, посмотрите auth.unusableProfiles в JSON-статусе и первую ошибку в журнале. При исходном 429 переходите к диагностике лимитов запросов OpenClaw. Для ошибок настройки API, разрешений и других кодов пригодится общая диагностика ошибок OpenClaw.
Короткие ответы
Почему 401 остаётся после замены ключа?
Возможно, запрос использует другой источник учётных данных: окружение службы, локальный профиль с тем же идентификатором или выбор конкретной сессии. Сравните models status --agent <agentId> с /model status в проблемном чате. Если не подключается сама панель, проверьте код авторизации Gateway — ключ модели там не участвует.
Нужно ли копировать ключ основного агента новому?
Нет, если уже есть пригодный общий профиль. Агент читает его во время работы; локальная запись с тем же идентификатором имеет приоритет. Это описано в текущих правилах хранения. Отдельный вход нужен, когда агенту требуется независимый аккаунт, а не просто потому, что агент новый.
Поддерживается ли setup-token?
Да, общая инструкция OpenClaw продолжает описывать его. Но для нового подключения после ошибок истечения или отзыва токена страница Anthropic рекомендует ключ API. Сохранённый setup-token и нативный вход Claude CLI — разные способы авторизации.
Означает ли выбор Claude, что запрос оплачивается подпиской?
Нет. Проверяйте способ запуска и выбранный аккаунт. Один идентификатор anthropic/* может использовать API или Claude CLI; явно выбранный ключ API для Claude CLI сохраняет отдельную API-оплату. Документация Anthropic подчёркивает, что название поставщика само по себе не доказывает оплату по подписке.
Какой способ оставить на постоянно работающем сервере?
Для постоянно работающего Gateway официальная инструкция называет ключ API наиболее предсказуемым вариантом, с явным управлением оплатой на стороне поставщика. Нативный Claude CLI уместен, если вы намеренно используете вход Claude Code и служба видит правильного пользователя, окружение и исполняемый файл. Выбирайте после устранения конкретного отказа, сохранив проверенный способ запуска и источник учётных данных.