ChatGPT 계정 비활성화 Cyber Abuse: 소명 자료, 데이터 요청, 환불 순서
Cyber Abuse 경고는 정지가 아니고, 대체 모델 안내는 계정 조치가 아닙니다. 비활성화됐다면 메일 링크로 한 번 소명하고 데이터 요청과 결제 정리를 함께 하세요.
목차
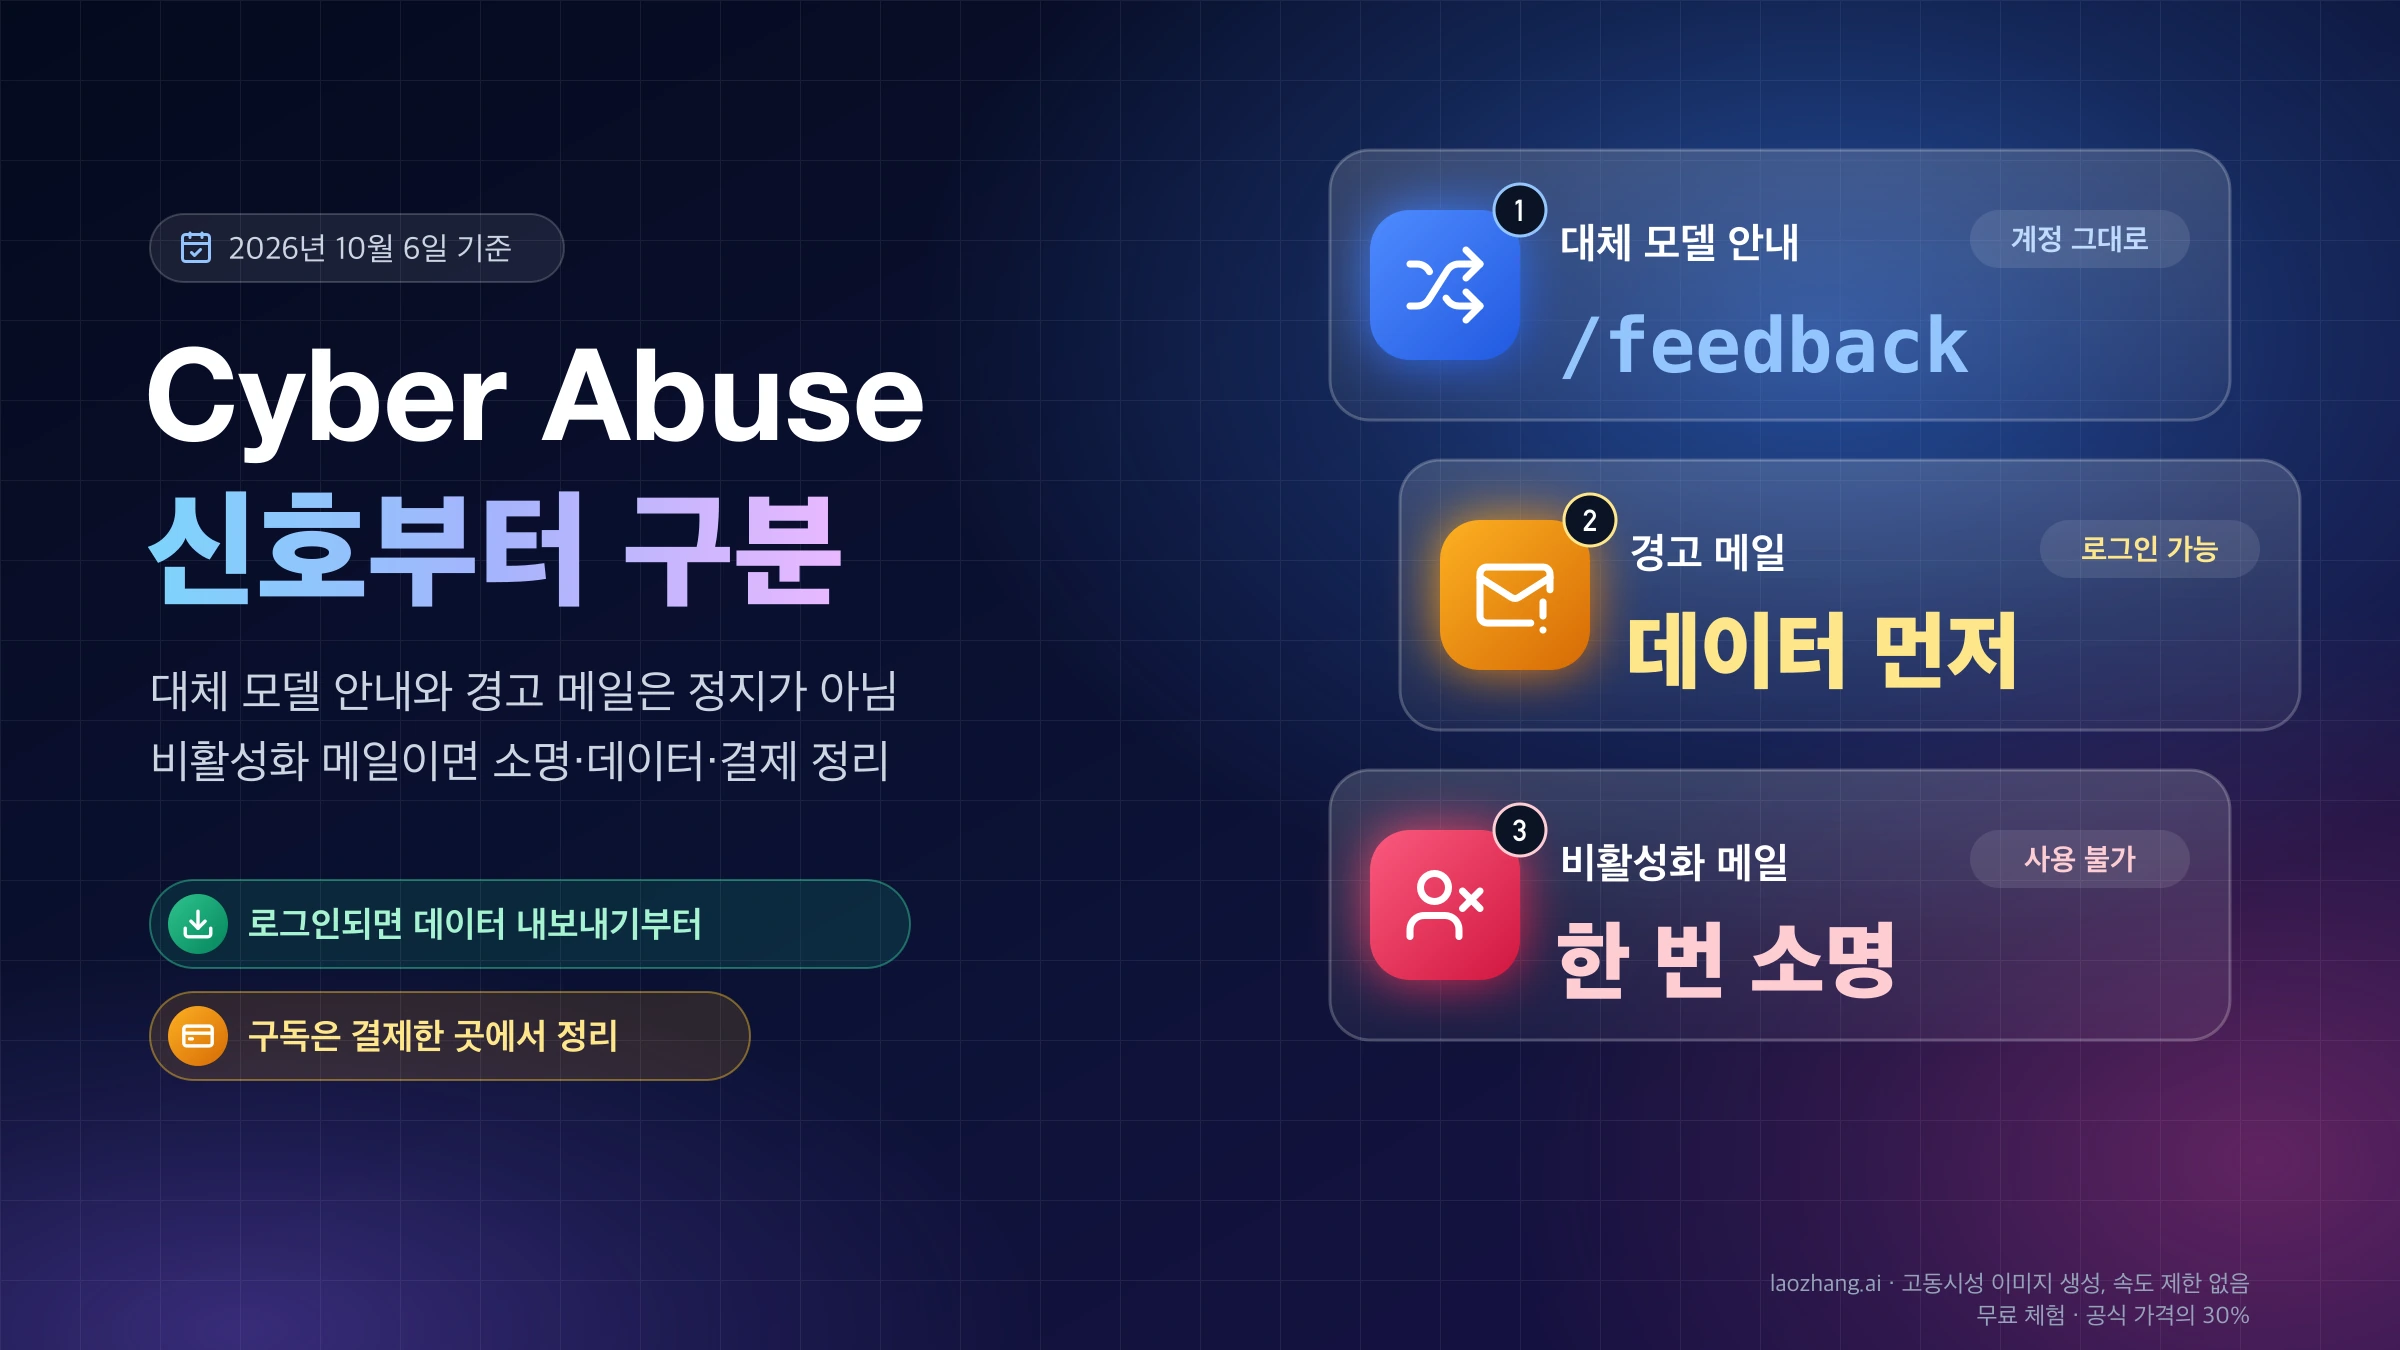
Codex·ChatGPT 화면이나 메일에서 "Cyber Abuse" 관련 안내를 봤다면 먼저 어떤 신호인지부터 가려야 합니다. Codex나 ChatGPT 화면에서 요청이 다른 모델로 넘어갔다는 안내는 그 요청 하나에 걸린 안전장치이고, 계정은 그대로입니다. "We have identified activity in Codex that is not permitted"로 시작하는 메일은 경고이며 OpenAI 도움말 표현으로 "즉시 정지가 아닌 통지"입니다. "Your account has been deactivated"로 시작하는 메일이 와야 실제 비활성화입니다.
비활성화된 경우 순서는 이렇습니다. 통지 메일의 이의제기 링크로 보안 업무의 권한과 범위를 담은 소명을 한 번 제대로 보내고, 로그인이 안 되면 개인정보 포털(Privacy Portal)로 데이터 사본을 요청하고, 구독은 실제로 결제한 곳에서 정리합니다. 비활성화가 구독을 자동으로 해지하거나 환불한다는 공식 문구는 없습니다. 한국 거주자라면 환불 요청과 동시에 구독이 즉시 해지된다는 점도 알고 움직여야 합니다. 아래 내용은 2026년 10월 6일 기준 OpenAI 도움말과 OpenAI 개발자 포럼·클리앙 등에 올라온 사용자 사례를 바탕으로 합니다. 사용자 사례는 개별 보고일 뿐 OpenAI의 규칙이 아닙니다.
Cyber Abuse는 무슨 뜻인가: OpenAI의 정의와 '사이버 괴롭힘' 오역
Cyber Abuse는 해킹 주제를 언급했다는 뜻이 아니라, 정보 시스템을 실제로 침해하는 데 서비스를 쓴 것으로 판단됐다는 뜻입니다. OpenAI가 직접 쓴 정의는 OpenAI Daybreak(Trusted Access for Cyber) 도움말 안의 Cyber Abuse Policy에 있습니다.
we disallow use of our services to facilitate cyber abuse: the compromise of the integrity, confidentiality, or availability of an information system—to include 'dual-use' cyber activities carried out with malicious intent, without proper authorization, or in excess of granted authorization.
풀어 쓰면 정보 시스템의 무결성·기밀성·가용성을 해치는 행위이고, 공격과 방어 양쪽에 쓰일 수 있는 이중 용도(dual-use) 작업이라도 악의가 있거나, 허가가 없거나, 허가 범위를 넘으면 여기에 들어갑니다. 판단의 축은 주제가 아니라 권한과 범위입니다. 포럼에서 "enables real-world harm, targets live systems…"로 인용되는 문장은 사용자가 쓴 글에 나온 것이고 OpenAI 공식 문서에서는 확인되지 않습니다.
공개된 OpenAI 사용 정책(Usage Policies)은 2025년 10월 29일 시행본에서 타인의 시스템을 파괴·침해하는 행위와 악의적 사이버 활동, 요청받지 않은 보안 테스트, 그리고 "안전장치 우회(circumventing our safeguards)"를 금지하고, 규칙이나 안전장치를 우회하면 접근을 잃을 수 있다고 적습니다. 마지막 항목이 중요합니다. 거절당한 질문을 표현만 바꿔 계속 묻는 것은 질문 내용과 별개로 우회 시도로 읽힐 수 있습니다.
Cyber Abuse를 "사이버 괴롭힘"으로 옮긴 기계 번역 글도 돌고 있지만 오역입니다. 괴롭힘(harassment)은 사용 정책에서 다른 항목이고, Cyber Abuse는 보안 관련 악용을 가리킵니다.
정당한 작업도 걸리는가: 보고된 패턴과 OpenAI 직원의 답변
걸릴 수 있습니다. OpenAI는 API 사이버보안 점검 문서에서 자동 안전장치가 아직 보정 중이라 정당한 보안 연구나 방어 작업이 가끔 표시될 수 있다고 밝힙니다. OpenAI 개발자 포럼의 직원 답변(2026년 7월 22일)도 일부 개발 작업이 사이버 악용과 비슷한 패턴으로 보일 수 있고, 무엇이 원인이었는지는 수동 검토로만 확인할 수 있으며, 상세한 탐지 정보는 제공되지 않을 수 있다고 했습니다.
2026년 6~9월 포럼과 GitHub 이슈에 사용자들이 스스로 밝힌 상황은 이런 것들입니다. 원인이 OpenAI에 의해 확인된 사례는 없으므로 촉발 목록이 아니라 패턴으로만 보세요.
- 자기 장비의 리버스 엔지니어링(chatgpt.com/cyber 인증을 받은 상태에서도 경고)
- 허가받은 모의해킹·레드팀용 개념 증명(PoC) 작업
- 자기 서버의 접근 강화, 자격 증명 교체, DNS·메일 보안 설정 같은 관리 작업
- 사내 서비스의 데이터 내보내기·마이그레이션 기능 개발
- HTML/CSS 편집기 앱 개발
- 보안 직군 채용을 위해 지원자 이력서를 붙여 넣고 분류
- LLM 보안을 다루는 학술 연구용 프롬프트
- 해킹 실습 중 거절이 반복되자 표현을 바꿔 계속 재질문
마지막 사례는 2026년 6월 11일 클리앙에 올라온 글입니다. 작성자는 해킹 공부 중 빨간 정책 배너로 답이 잘리자 "공부용이다", "회사를 지키려는 것이다" 식으로 바꿔 계속 물었고, 몇 시간 뒤 로그아웃되면서 Cyber Abuse 비활성화 메일을 받았습니다. 본인은 해킹 질문보다 정책을 우회하려 한 반복이 문제였다고 정리했고, 이후 계정이 풀렸다는 메일을 받았다고 덧붙였습니다.
받은 신호는 어느 단계인가: 대체 모델 안내, 경고, 비활성화
신호마다 계정 상태와 연락할 곳이 다릅니다. 아래 표에서 자신이 본 문구를 먼저 찾으세요. 문구는 사용자들이 공개한 사본과 OpenAI 도움말 기준이며 바뀔 수 있습니다.
| 보이는 신호 | 무엇인가 | 계정 상태 | 다음 행동 |
|---|---|---|---|
| Codex·ChatGPT에 접근이 일시적으로 제한됐다거나, cyber-abuse 위험을 줄이려고 요청이 대체(fallback) 모델로 전환됐다는 안내 | 요청 단위 안전장치 | 그대로 사용 가능 | 정당한 작업이면 Codex의 /feedback으로 오탐 신고. 같은 요청을 표현만 바꿔 반복하지 않기 |
| 답변 거절, 빨간 정책 배너 | 모델의 거절 또는 제품 안 경고 | 그대로 사용 가능 | 대상과 권한을 분명히 하거나 멈추기. 보안 업무가 본업이면 Daybreak 검토 |
API 응답의 cyber_policy 오류 | API 조직 또는 개별 사용자의 접근 일시 회수 | ChatGPT 계정과 별개. 조직 전체가 막힐 수 있음 | 7일 기간이 끝나기 전에 복구가 필요하면 OpenAI 지원팀에 문의 |
| "We have identified activity in Codex that is not permitted under our policies for: Cyber Abuse" 메일 | 경고 | 로그인 가능. 정지는 아님 | 데이터부터 내보내고, 오류라면 메일의 링크로 이의제기 |
| "Your account has been deactivated because recent activity violated our Terms and Usage Policies related to: Cyber Abuse" 메일 | 비활성화 | 사용 불가 | 메일 링크로 소명, Privacy Portal로 데이터 요청, 결제 정리 |
| 로그인 시 "You do not have an account because it has been deleted or deactivated" | 삭제 또는 비활성화 | 사용 불가 | 스팸함까지 메일 확인. 통지 메일이 없으면 Help Center 채팅 |
몇 가지는 표만으로 드러나지 않습니다.
- 경고가 먼저 온다는 보장은 없습니다. OpenAI의 경고 안내는 경고가 즉시 정지가 아니며 경고 뒤에도 위반이 이어지면 추가 제한이나 영구 비활성화로 이어질 수 있다고 설명합니다. 하지만 포럼에는 본 적 있는 경고 없이 바로 비활성화됐다는 보고가 여러 건 있습니다. 잘 안 보는 메일함에 경고가 먼저 와 있었던 사례도 있으니 스팸함을 포함해 지난 메일을 검색해 보세요.
- 경고는 메일로만 올 수 있습니다. 앱이나 터미널에는 아무 표시가 없고, 메일에도 어떤 프롬프트·시각·스레드가 문제였는지 적혀 있지 않았다는 보고가 반복됩니다. 계정 언어에 따라 메일이 현지어로 왔다는 사례도 있습니다.
- 경고 직후 요금제가 바뀐 사례가 있습니다. 2026년 7월 9일 OpenAI 개발자 포럼에는 Cyber Abuse 경고 직후 Pro 요금제가 Plus로 내려갔다는 글이 올라왔습니다. 이 사용자는 같은 날 계정이 비활성화됐다가 새로 이의제기해 복구됐습니다. 한 건의 보고이므로 경고 후 결제 상태가 바뀌었다면 아래 결제 절을 참고해 자신의 결제 기록부터 보세요.
- API 제한은 별도 장치입니다. API 문서에 따르면 GPT-5.3-Codex 이후 모델에는 추가 안전장치가 걸리고, 최종 사용자별
safety_identifier를 보내지 않는 조직은 조직 전체의 접근이 일시 회수될 수 있습니다. 문서는 "7일 기간이 끝나기 전에" 복구가 필요하면 지원팀에 연락하라고 안내합니다. API 쪽 안전장치는 Codex의 안전장치와 다르다고 문서에 명시되어 있습니다.
Cyber Abuse 이의제기 경로: 메일 링크, 양식, 채팅
OpenAI의 비활성화 안내가 정한 경로는 세 가지이고, 위에서부터 해당하는 하나를 씁니다.
- 통지 메일에 이의제기 링크가 있으면 그 링크
- 그 메일에 접근할 수 없으면 OpenAI 이의제기 양식
- 통지 메일을 받지 못했는데 접근을 잃었다면 Help Center 채팅
경고에 대한 이의제기도 같은 순서입니다. OpenAI는 처리 기간이나 성공률을 공개하지 않습니다. 보고된 사례를 보면 답이 오는 속도는 빠른 편이지만 결과는 제각각입니다. 10분이나 17분 만에 정형 문구로 거절됐다는 글이 있고, 토요일 오후에 보낸 이의제기가 일요일 새벽에 받아들여져 복구됐다는 글, 경고가 약 4시간 만에 "잘못 발급했다"는 사과와 함께 취소됐다는 글도 있습니다.
답이 빨리 오고, 거절 메일에는 추가 이의제기를 더 받지 않는다는 문장이 붙는 경우가 많아 첫 제출이 사실상 유일한 기회가 될 수 있습니다. 같은 내용을 여러 채널에 동시에 보내기보다, 다음 절의 자료를 갖춰 한 번 제대로 보내는 편이 낫습니다. 포럼에 글을 올려도 OpenAI 직원은 개별 사례를 공개적으로 풀지 않고 지원 티켓으로 넘긴 뒤 글을 닫았습니다. 2026년 6월 26일에는 직원이 보고된 계정 정지를 조사 중이라고 했지만 기한은 밝히지 않았습니다.
보안 업무 소명 자료 체크리스트: 넣을 것과 빼야 할 것
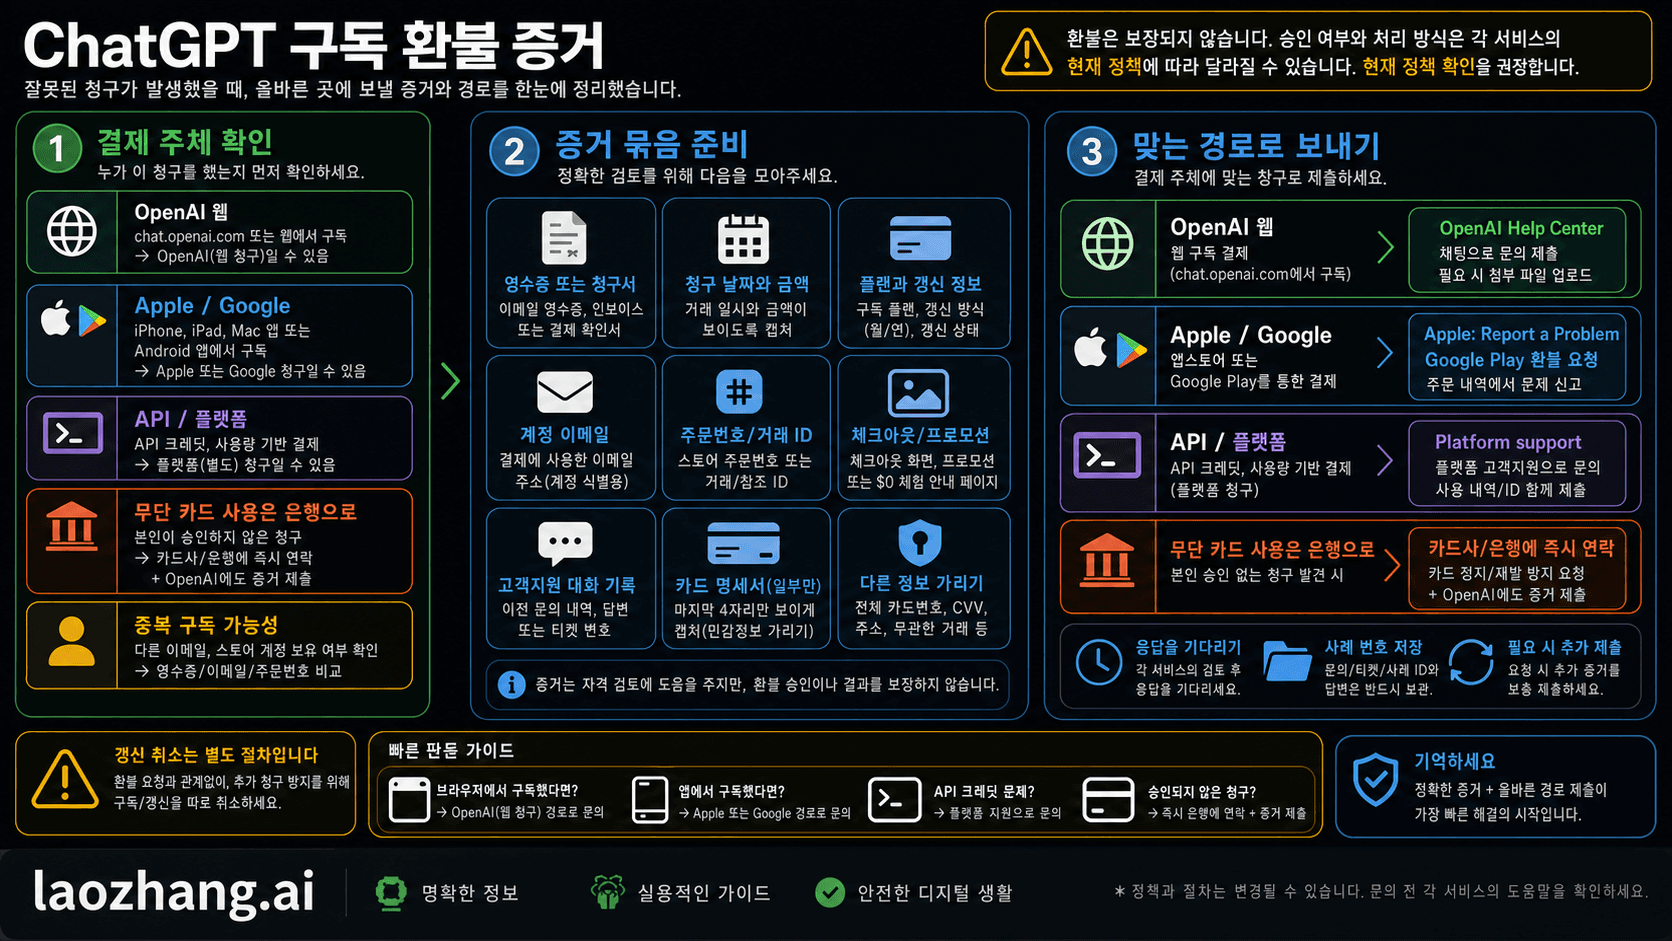
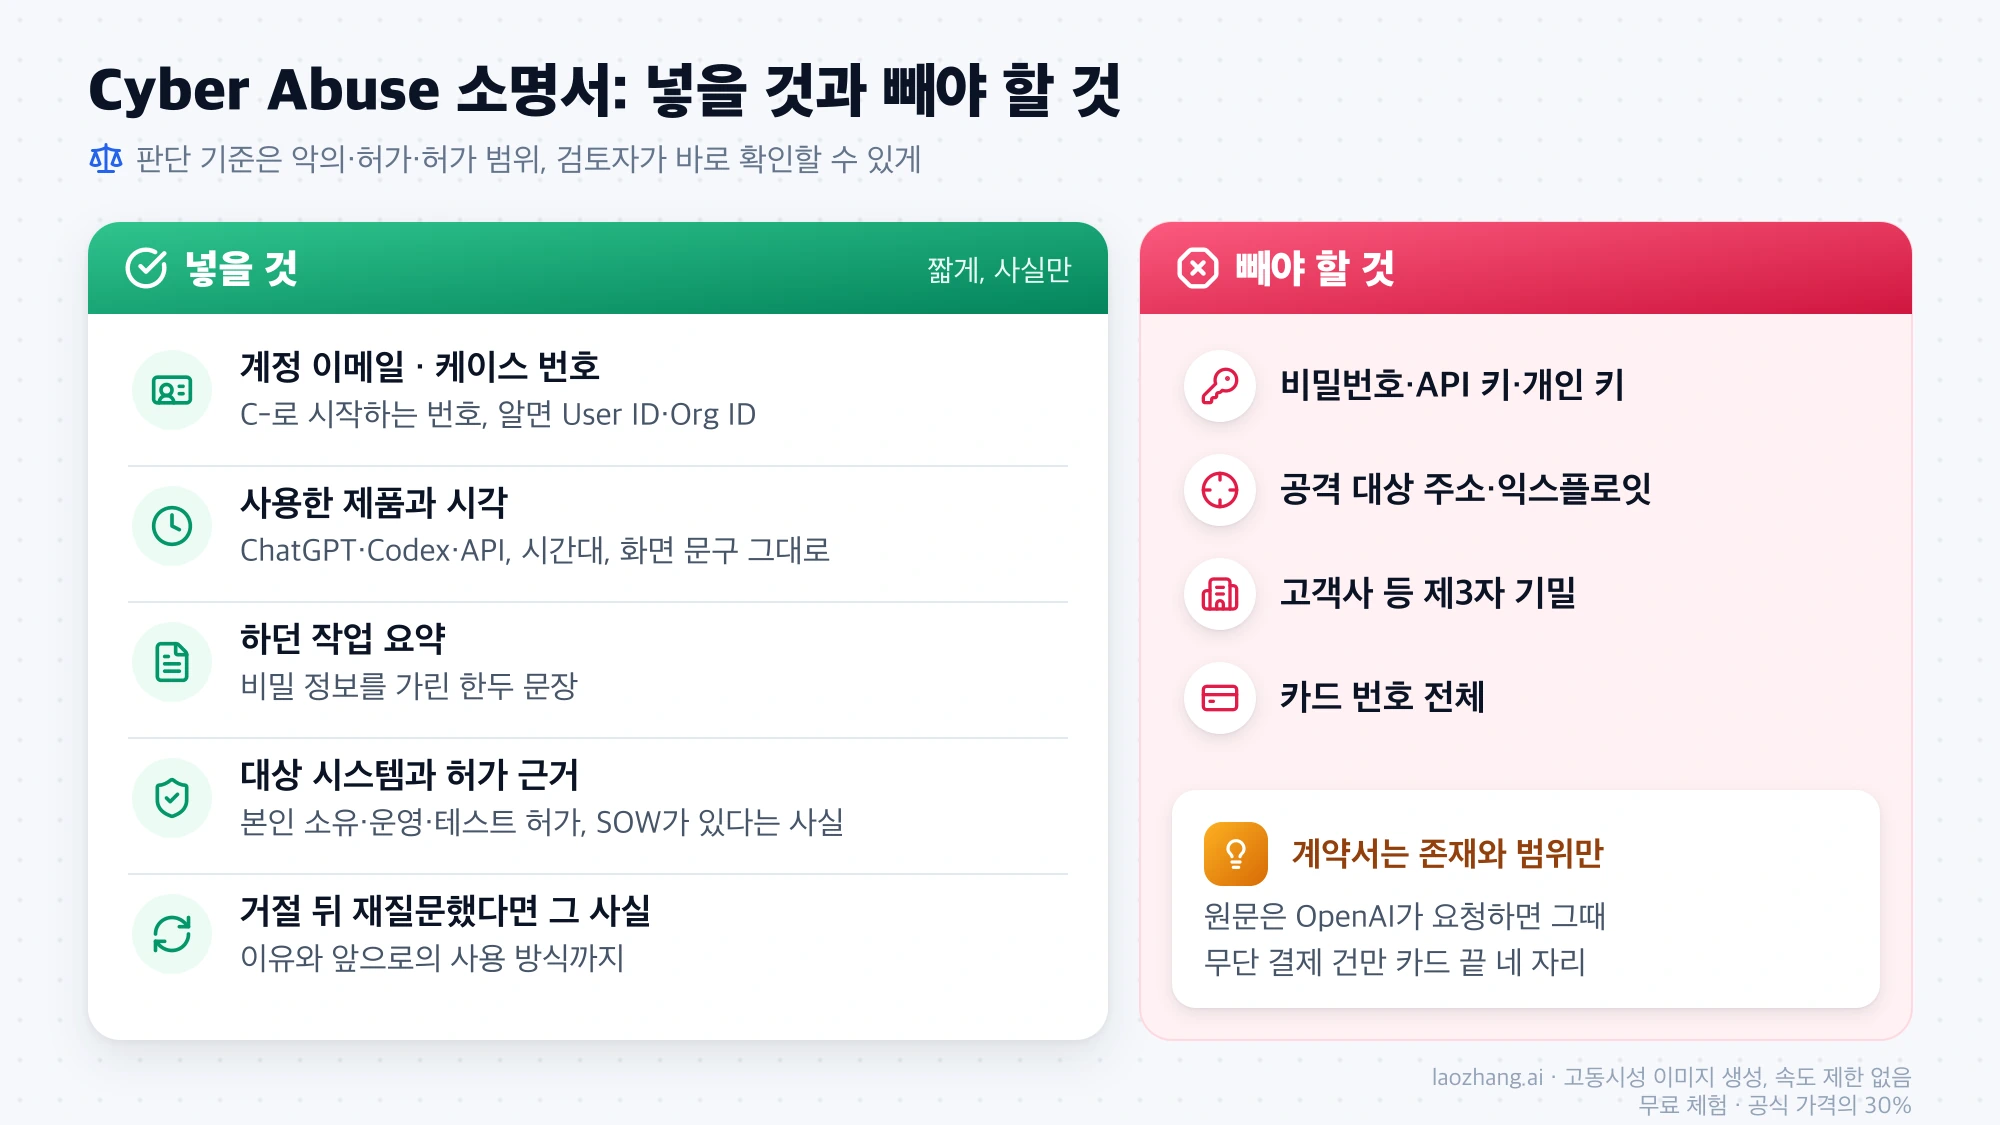
Cyber Abuse 정의가 가르는 기준은 악의, 허가, 허가 범위입니다. 그러니 소명도 억울하다는 호소보다 "누구의 어떤 시스템을, 어떤 허가 아래, 무엇을 하고 있었는가"를 검토자가 짧게 확인할 수 있게 쓰는 것이 핵심입니다. OpenAI가 이의제기에 넣으라고 안내하는 항목과 Daybreak 문제 해결 문서가 지원 요청 시 요구하는 항목을 합치면 다음과 같습니다.
넣을 것
- 계정 이메일, 통지 메일의 케이스 번호(C-로 시작하는 번호 등), 알고 있다면 User ID와 Org ID
- 사용한 제품(ChatGPT, Codex, API)과 대략적인 시각·시간대, 화면에 나온 안내나 오류 문구 그대로
- 하던 작업의 요약: 보안 작업이 무엇이었는지 비밀 정보를 가린 간단한 설명
- 대상 시스템이 본인 소유인지, 운영하는 시스템인지, 테스트를 허가받은 시스템인지
- 허가 근거의 존재: 모의해킹 계약서나 작업 범위서(SOW)가 있다는 사실, 실습 환경이라면 그 이름과 성격, 사내 작업이라면 담당 업무
- 보안과 무관한 작업이었다면 실제로 무엇을 만들고 있었는지(예: 사내 데이터 내보내기 기능, 채용 서류 분류)
- 거절 뒤 표현을 바꿔 다시 물은 적이 있다면 그 사실과 이유, 앞으로의 사용 방식. 숨긴 채 오탐만 주장하면 검토 결과와 어긋날 수 있습니다
빼야 할 것
- 비밀번호, API 키, 개인 키 같은 비밀 정보
- 공격 대상의 구체적 주소나 익스플로잇 내용
- 고객사 데이터 등 제3자의 기밀 정보
- 카드 번호 전체. 무단 결제 문제일 때만 결제일, 금액, 끝 네 자리, 카드 브랜드, 발급 은행, 청구지 우편번호를 적습니다
Daybreak 문제 해결 문서는 OpenAI가 승인된 지원 경로로 따로 요청하지 않는 한 비밀 정보, 개인 키, 공격 대상, 제3자 기밀 데이터를 보내지 말라고 명시합니다. 계약서 원문을 붙이고 싶어도 우선 존재와 범위만 적고, 요청이 오면 그때 보내는 쪽이 안전합니다.
통지가 영어로 왔다면 영어로 답하는 것이 자연스럽습니다. 다음은 위 항목을 순서대로 담은 뼈대이고, 대괄호 부분은 자신의 사실로 바꿔야 합니다. 사실이 아닌 내용을 채우지 마세요.
Subject: Appeal - Cyber Abuse deactivation - Case [case ID]

Account email: [email]  User ID / Org ID: [if known]
Product and time: [ChatGPT / Codex / API], around [date, time, time zone]

What I was doing: [one or two sentences, secrets removed]
Systems involved: [owned by me / operated by my employer / authorized test scope]
Authorization: [e.g., signed pentest SOW dated ..., available on request]

[If relevant] After a refusal I rephrased the request several times.
I understand this can look like an attempt to bypass safeguards and
will not repeat it.

I am requesting a manual review of this decision.
로그인이 안 될 때 대화 기록: Privacy Portal 요청과 기대치
경고만 받아 아직 로그인된다면 이의제기보다 데이터 내보내기가 먼저입니다. OpenAI의 데이터 내보내기 도움말에 따르면 Free, Go, Plus, Pro 계정은 설정의 Data controls → Export data → Export → Confirm export 순서로 요청할 수 있고, 이 방법은 로그아웃 상태에서는 쓸 수 없습니다.
이미 로그인이 안 된다면 공식 경로는 OpenAI 개인정보 포털입니다. Make a Privacy Request → I have a consumer ChatGPT account → Download my data 순서로 들어가 안내를 따릅니다. 알아 둘 조건은 이렇습니다.
- 계정 소유 확인을 위해 계정에 연결된 이메일이나 전화번호 접근이 필요할 수 있습니다.
- 내보내기는 도착까지 최대 7일이 걸릴 수 있고, 다운로드 링크는 받은 뒤 24시간이 지나면 만료됩니다.
- 이미 삭제한 대화는 내보내기로도 돌아오지 않습니다.
- ChatGPT Business, Enterprise 계정은 직접 내보낼 수 없고 워크스페이스 소유자를 통해야 합니다.
비활성화된 계정의 요청이 전부, 같은 기간 안에 처리된다는 공식 문구는 없습니다. Privacy Portal은 문서화된 경로일 뿐 결과가 보장되는 것은 아니니, 이의제기와 데이터 요청을 동시에 진행하세요. 기다린다고 풀리지도 않습니다. 로그인 화면의 "deleted or deactivated" 문구는 OpenAI의 삭제·비활성화 계정 오류 안내에 설명되어 있고, OpenAI의 새 계정 생성 안내는 30일을 기다려도 비활성화된 계정이 다시 활성화되지 않는다고 적고 있습니다.
받은 ZIP을 정리하는 방법, 비활성화·삭제·인증 미완료·계정 탈취 의심을 구분하는 일반 절차는 ChatGPT 계정이 밴 또는 비활성화됐을 때: 이의제기, 데이터 요청, 백업 순서에서 다룹니다.
비활성화 후 Plus·Pro 결제는 어떻게 되나: 해지, 환불, 한국 거주자 규칙
먼저 할 일은 추측이 아니라 자신의 카드·스토어 결제 기록 확인입니다. 비활성화가 구독을 자동 해지하거나 환불한다는 OpenAI 공식 문구는 없습니다. 반대로 자동 환불된 사례는 보고되어 있습니다.
구독 해지: 결제한 곳에서, 로그인 없이도 가능
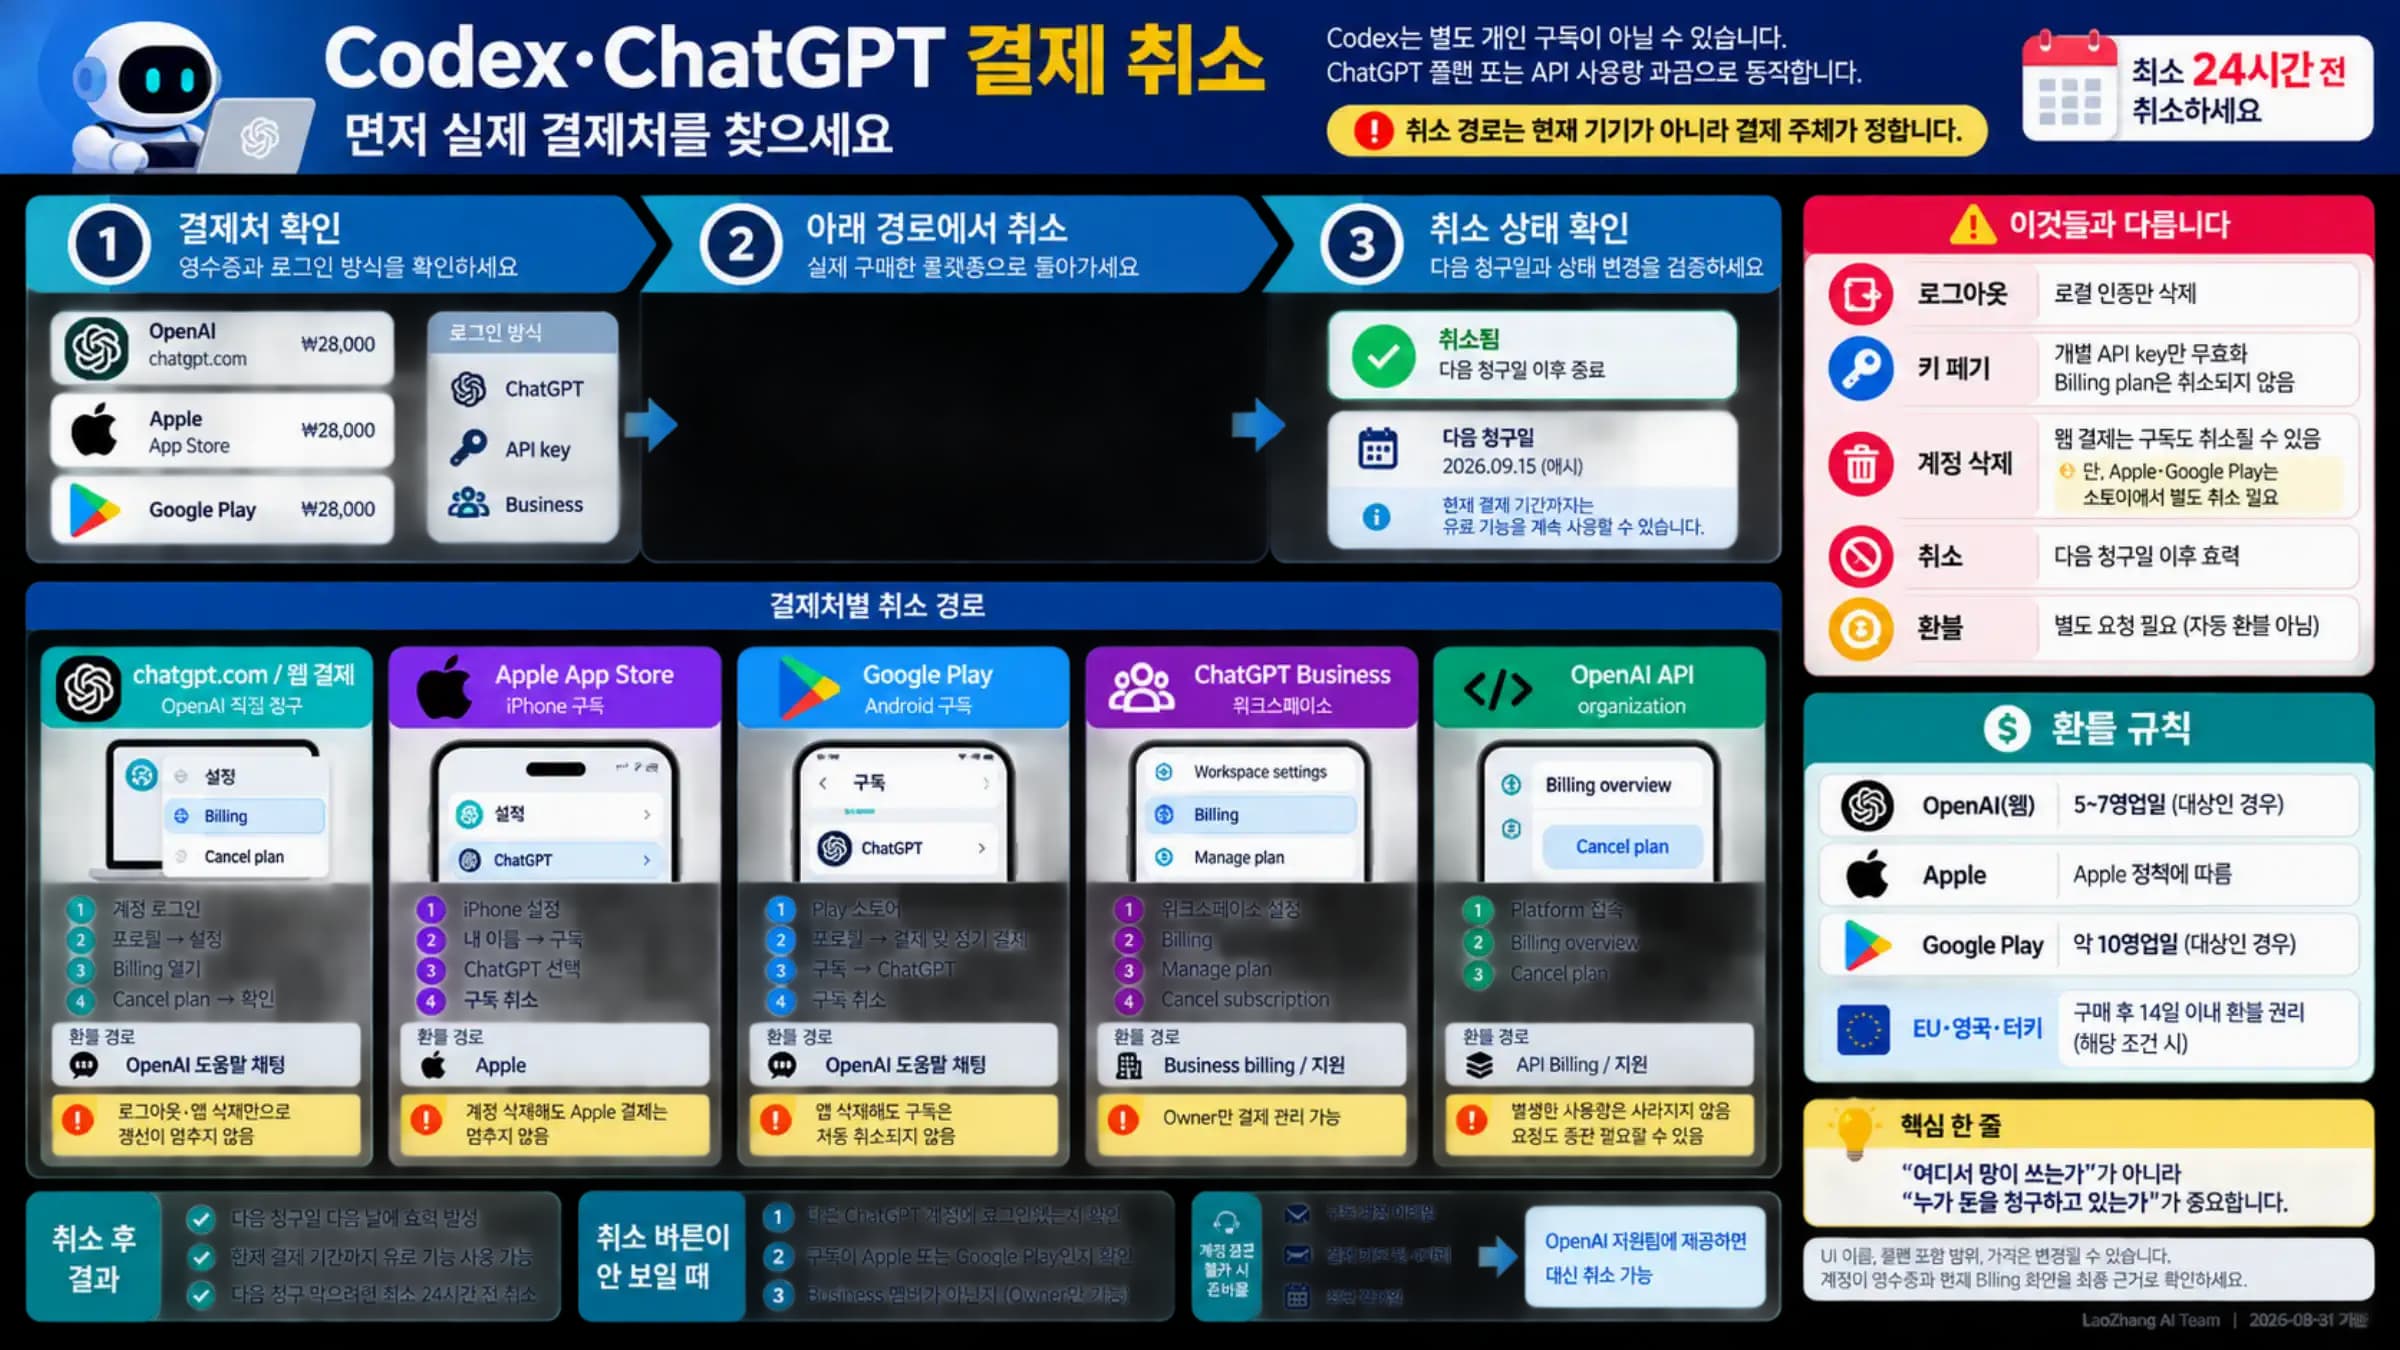
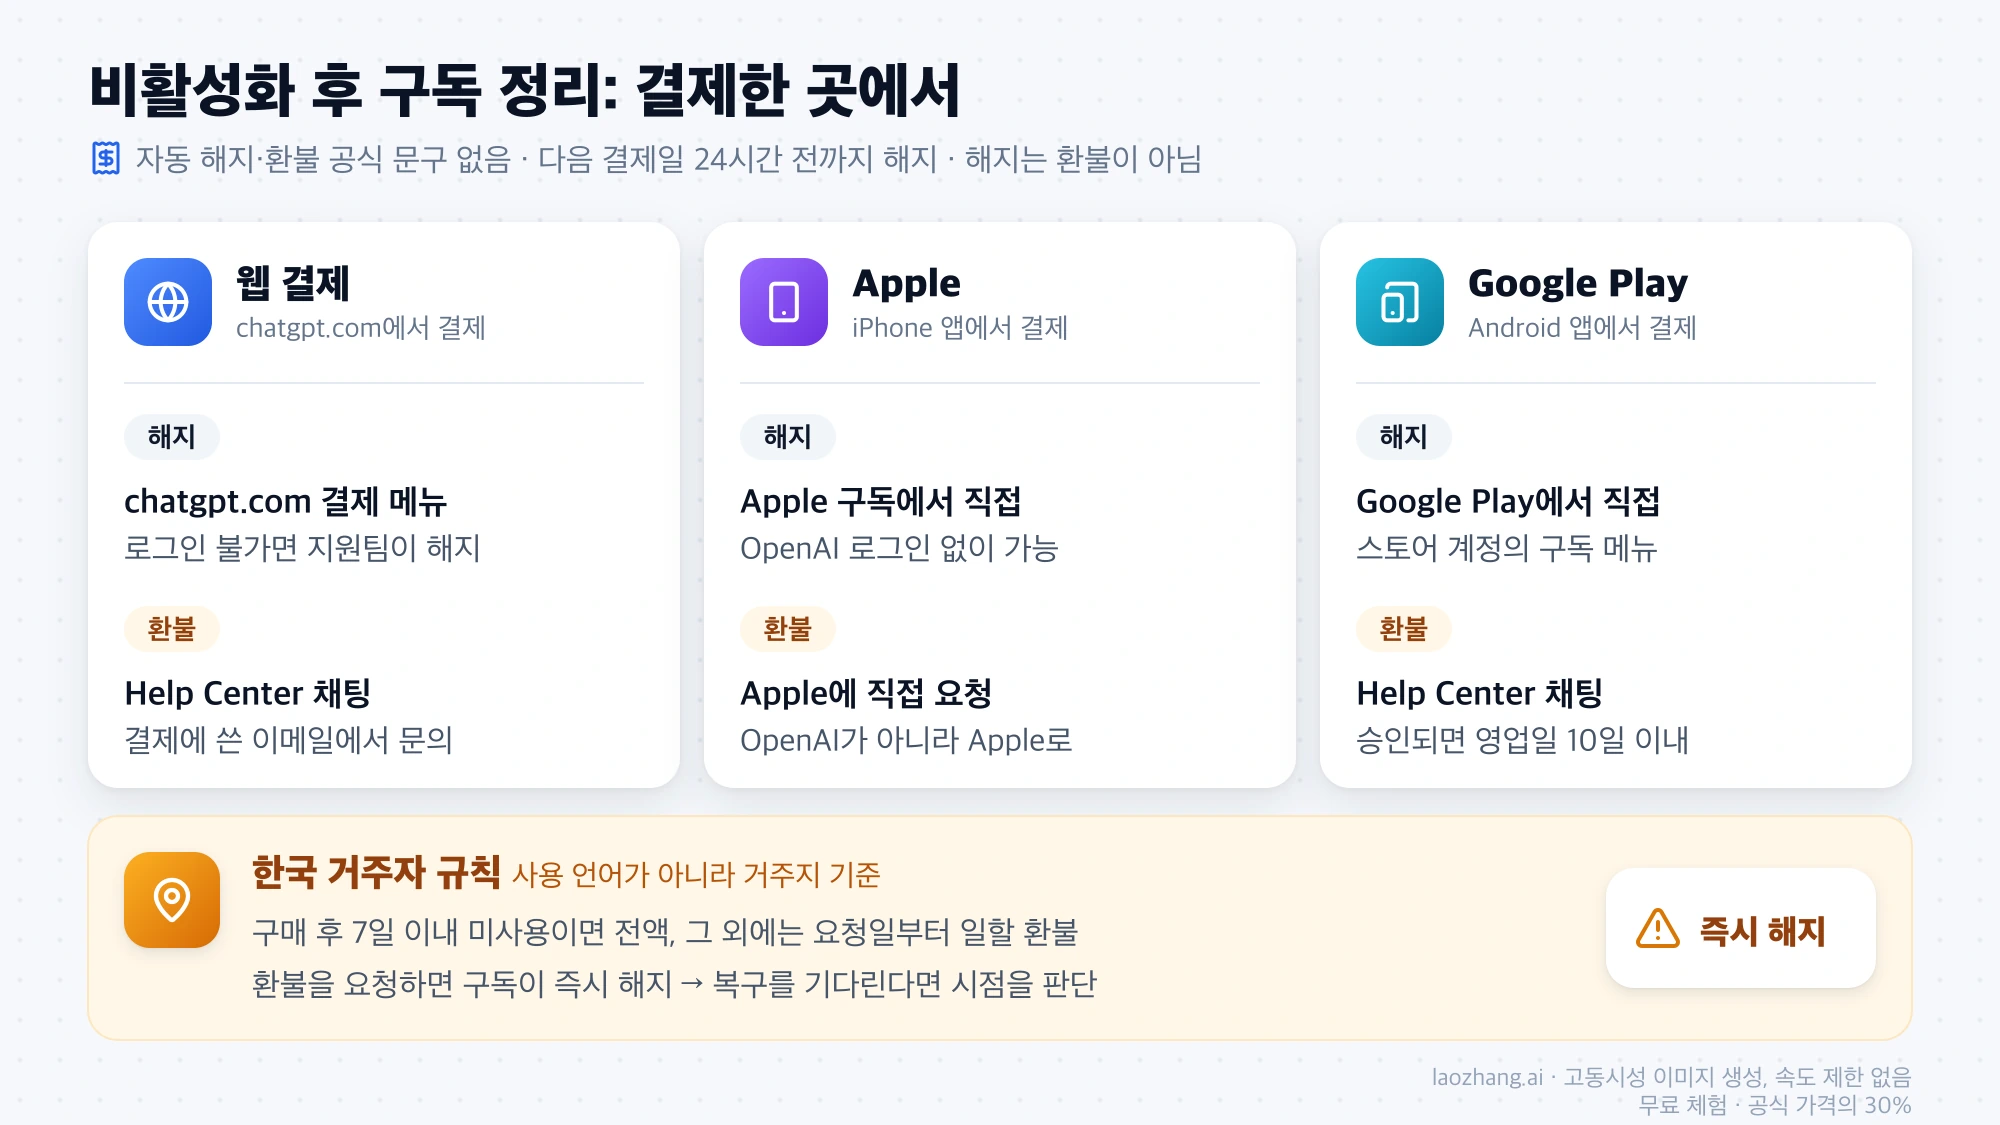
OpenAI의 구독 해지 안내는 구매한 곳에서 해지하라고 합니다. 웹 결제는 chatgpt.com의 결제 메뉴, iPhone 결제는 Apple 구독, Android 결제는 Google Play, Business는 워크스페이스 결제 화면입니다. 다음 결제일 최소 24시간 전에 해지해야 다음 기간 요금이 나가지 않고, 해지는 이후 갱신을 멈출 뿐 지난 결제를 환불하지 않습니다.
로그인이 안 되는 웹 결제 구독은 OpenAI 지원팀이 계정을 삭제하지 않고 해지해 줄 수 있습니다. 계정 이메일, 카드 끝 네 자리, 최근 결제일을 알려 주고 카드 번호 전체는 보내지 마세요. Apple이나 Google Play 구독은 그 스토어 계정에서 직접 해지합니다. 결제처를 찾는 방법과 스토어별 절차는 Codex·ChatGPT 결제 취소: 먼저 실제 결제처를 찾으세요에 정리되어 있습니다.
환불: 원칙, 예외 문구, 한국 거주자 7일 규칙
OpenAI의 구독 환불 안내의 원칙은 "결제는 일반적으로 환불되지 않는다"입니다. 다만 몇 가지 예외가 적혀 있습니다.
| 상황 | 도움말의 근거 | 할 수 있는 일 |
|---|---|---|
| 이의제기로 결정이 뒤집혔고 그사이 쓰지 못한 기간이 있음 | "documented OpenAI service or access failure"면 환불 승인 가능 | 이 문구를 근거로 문의할 수 있음. 취소된 Cyber Abuse 조치가 여기에 해당하는지는 도움말에 적혀 있지 않음 |
| 결제 후 7일 이내, 사실상 사용하지 않은 개인 구독 | 재량 환불 가능. 조건에 "상당한 사용 없음, 진행 중인 결제 분쟁 없음, 확인된 악용 없음" 포함 | Cyber Abuse 결정이 유지되는 동안에는 "확인된 악용 없음" 조건과 부딪칠 수 있음(추론) |
| 한국 거주자 | 구매 후 7일 이내 미사용이면 전액, 그 외에는 요청일부터 결제 기간 종료일까지 일할 환불. 환불 요청 즉시 해지 | 계정 복구를 기다리는 중이라면 요청 시점에 구독이 바로 끝난다는 점을 감안 |
| Apple 결제 | 해지와 환불 모두 Apple에 요청 | OpenAI가 아니라 Apple에 직접 요청 |
| Google Play 결제 | 웹과 같은 Help Center 채팅 경로 | 승인되면 영업일 기준 10일 이내 처리 |
한국 규칙은 사용 언어가 아니라 거주지 기준입니다. 도움말에 적힌 한국 규칙 자체에는 "확인된 악용 없음" 같은 조건이 따로 적혀 있지 않지만, 정지 사유가 있는 계정에 어떻게 적용되는지는 공개되어 있지 않습니다. 환불이 승인되면 그 결제로 이용하던 기간은 보통 끝납니다. 이의제기 결과에 따라 계정을 계속 쓸 생각이라면 환불 요청 시점을 함께 판단하세요.
환불 문의는 구독과 연결된 계정으로 로그인한 상태이거나, 해당 결제에 쓰인 이메일 주소에서 보내야 합니다. 로그인이 안 되는 경우 후자가 현실적인 경로입니다.
카드사에 결제 분쟁(차지백)을 걸 수는 있습니다. 다만 OpenAI는 분쟁이 진행 중이거나 분쟁으로 이미 돈이 돌아간 결제에 대해서는 따로 환불하지 않는다고 적고 있습니다. 분쟁을 걸면 OpenAI 쪽 환불 요청은 그 시점에서 막힌다는 뜻입니다.
"복구됐는데 Pro가 사라졌다": 보고된 자동 환불 사례
두 건의 보고가 같은 방향을 가리킵니다. 2026년 7월 9일 OpenAI 개발자 포럼에서 직원은 복구된 사용자에게 Pro 결제가 그날 환불되어 Pro 이용이 유지되지 않고 기존 Plus 구독으로 돌아갔다고 답했습니다. 2026년 6월 30일 중국어 개발자 커뮤니티에 올라온 글에서는 6월 24일에 결제한 Pro가 복구 후 사라져 무료 플랜 상태였고, 지원팀은 비활성화 시점에 Pro가 자동 환불됐다고 설명했습니다. 이 사용자는 비활성화 메일 스레드에 답장했을 때는 응답이 없었고, 원래 Pro 결제 영수증 메일에 답장하자 1시간쯤 뒤 결제 담당자와 연결됐다고 적었습니다.
정책이 아니라 두 건의 보고입니다. 복구 후 요금제가 낮아졌다면 환불을 다시 요청하기 전에 카드나 스토어 내역에 환불 기록이 들어왔는지부터 확인하세요. 환불이 아직 없는데 남은 기간을 쓰지 못했다면 결제 영수증 메일로 결제 담당자에게 문의하는 것이 자연스러운 경로입니다.
같은 로그인의 API 크레딧
ChatGPT와 API를 같은 로그인으로 쓰던 사용자가 비활성화와 함께 API 접근과 선불 크레딧까지 묶였다고 포럼에 보고한 사례가 있습니다. 한 건이지만, 같은 로그인에 API 조직이 있다면 그쪽 잔액도 함께 확인해 두세요. OpenAI의 선불 API 결제 안내에 따르면 구매한 크레딧은 1년 뒤 만료되고 원칙적으로 환불되지 않지만, 미사용 크레딧은 "incorrect account restriction" 등 확인된 사유가 있으면 환불 대상이 될 수 있습니다. 잘못된 제한이었다는 판단이 먼저 나와야 하므로, 이의제기 결과를 받은 뒤 이 문구를 근거로 문의하는 순서가 됩니다. 크레딧을 산 결제를 분쟁하거나 환불받으면 그 금액만큼 크레딧이 계정에서 빠집니다.
"더 이상 이의제기를 검토하지 않는다"는 답을 받았다면
거절 메일에 "we are upholding our decision… We will no longer consider additional requests to appeal this case"라는 문장이 있다면 그 케이스는 닫힌 것입니다. 같은 내용을 메일, 양식, 채팅으로 돌려 보내도 결과가 바뀐다는 근거는 없습니다. 거절 뒤 이의제기 양식으로 새 케이스가 열렸다는 보고가 있긴 하지만, 그 사례에서도 경고만 취소되고 비활성화는 풀리지 않았습니다. 첫 소명에서 빠뜨린 결정적인 사실, 예를 들어 허가 문서의 존재를 아예 적지 않았던 경우가 아니라면 다시 보낼 이유가 약합니다.
이 단계에서 정리할 것은 세 가지입니다.
- Privacy Portal 데이터 요청이 처리됐는지 확인하고, 받으면 24시간 안에 내려받습니다.
- 결제 해지와 환불을 위의 순서대로 마무리합니다.
- 새 계정을 만들어도 기존 대화, 파일, 저장된 메모리는 돌아오지 않습니다. 또한 OpenAI의 비활성화 안내는 보안·접근 제한 우회를 약관 위반 사유로 들고 있고, 사용 정책은 안전장치 우회를 금지합니다. 정지를 피하려고 다른 계정이나 접속 경로로 같은 작업을 이어 가면 여기에 해당할 수 있습니다.
정당한 보안 업무를 계속하려면: Daybreak 신청 조건과 대가
모의해킹, 취약점 분석, 리버스 엔지니어링이 본업이라면 표준 안전장치 안에서 버티기보다 OpenAI의 공식 경로를 검토하는 편이 맞습니다. Daybreak는 OpenAI의 Trusted Access for Cyber 프로그램으로, 본인이 소유·운영하거나 명시적으로 테스트를 허가받은 시스템에 대한 방어 목적 보안 작업을 위한 것입니다. 2026년 10월 6일 기준 Daybreak 도움말과 Codex 사이버 안전 문서가 밝히는 조건은 다음과 같습니다.
- 개인은 chatgpt.com/cyber에서, 조직은 기업용 양식으로 신청합니다. 승인은 자동이 아니고, 만 18세 이상이어야 하며, 일부 지역에서는 이용할 수 없습니다. 지원팀이 인증 결정을 뒤집어 줄 수도 없습니다.
- 개인 신청에는 자격이 되는 유료 요금제, 고급 계정 보안(Advanced Account Security), 호환되는 FIDO2 실물 보안 키가 최소 1개 필요합니다. 기존 개인 사용자도 2026년 10월 1일까지 이 조건을 갖춰야 했습니다.
- 고급 계정 보안을 켜면 비밀번호 로그인, 이메일·SMS 인증 코드, 일반 이메일 복구가 꺼집니다. 모든 로그인 수단과 복구 키를 잃으면 계정에 영구히 들어가지 못할 수 있으니, 신청 전에 보안 키와 복구 키를 어떻게 보관할지부터 정해 두어야 합니다.
- Codex에서는 Daybreak 토글이 기본으로 꺼져 있고, 켜기 전 요청에는 표준 안전장치가 그대로 적용됩니다. 토글은 Codex 앱 26.908.40834 이상에서 보입니다.
- Daybreak Red는 승인된 기업·조직만 쓸 수 있고, 개인은 Daybreak Blue만 신청할 수 있습니다.
승인이 면책은 아닙니다. Daybreak는 모든 안전장치를 없애지 않고 사용 정책도 그대로 적용됩니다. chatgpt.com/cyber 인증을 받은 사용자가 Cyber Abuse 경고를 받은 사례가 GitHub에 보고되어 있습니다. 반대로 Trusted Access 자격을 잃어도 ChatGPT 계정이나 기존 대화가 삭제되지는 않습니다.
Daybreak 신청과 별개로, 거절이 나왔을 때 표현을 바꿔 다시 묻지 않는 습관이 가장 직접적인 대비입니다. 거절은 그 요청에 대한 답이고, 반복은 계정 단위의 판단으로 이어질 수 있습니다.
Cyber Abuse 계정 정지에 대해 자주 묻는 질문
해킹 공부 질문만 해도 Cyber Abuse로 정지되나요?
주제만으로 정지된다는 공식 기준은 없습니다. OpenAI의 정의는 악의가 있거나, 허가가 없거나, 허가 범위를 넘는 시스템 침해 지원이고, 사용 정책은 안전장치 우회를 따로 금지합니다. 클리앙에 보고된 사례에서도 작성자는 질문 주제보다 거절 뒤 반복된 재질문을 원인으로 봤습니다. 다만 평범한 개발 작업으로도 경고를 받았다는 보고가 있어 오탐 가능성은 남아 있습니다.
비활성화된 ChatGPT 계정은 30일 지나면 다시 쓸 수 있나요?
아닙니다. OpenAI 도움말은 30일을 기다려도 비활성화된 계정이 다시 활성화되지 않는다고 적고 있습니다. 30일 뒤 이메일을 다시 쓸 수 있다는 설명은 사용자가 직접 삭제해 완전히 삭제된 계정에 대한 것입니다. 비활성화를 풀 수 있는 공식 경로는 이의제기뿐입니다.
Cyber Abuse 경고 메일만 받았는데 지금 무엇을 해야 하나요?
계정이 아직 살아 있으므로 설정에서 데이터 내보내기를 먼저 요청하세요. 그다음 경고가 오류라고 판단되면 메일의 링크로 권한과 범위를 담아 이의제기합니다. 경고 이후 같은 유형의 활동이 이어지면 추가 제한이나 영구 비활성화로 갈 수 있으니, 원인으로 짐작되는 작업 방식(특히 거절 뒤 재질문)부터 멈추는 것이 좋습니다.
참고 자료16
이 글이 링크한 외부 페이지를 본문에 나온 순서대로 정리했습니다. 마지막 업데이트: 2026년 10월 6일.
참고 자료16
이 글이 링크한 외부 페이지를 본문에 나온 순서대로 정리했습니다. 마지막 업데이트: 2026년 10월 6일.
- 1.OpenAI Daybreak(Trusted Access for Cyber) 도움말help.openai.com/en/articles/20001258-openai-daybreak-trusted-access-for-cyber-overview
- 2.OpenAI 사용 정책(Usage Policies)openai.com/policies/usage-policies
- 3.API 사이버보안 점검 문서developers.openai.com/api/docs/guides/safety-checks/cybersecurity
- 4.OpenAI의 경고 안내help.openai.com/en/articles/10562178-why-did-i-receive-a-warning-about-my-account
- 5.OpenAI의 비활성화 안내help.openai.com/en/articles/10562188-why-was-my-openai-account-deactivated
- 6.OpenAI 이의제기 양식openai.com/form/appeal
- 7.Daybreak 문제 해결 문서help.openai.com/en/articles/20001259-openai-daybreak-common-issues-and-troubleshooting
- 8.OpenAI의 데이터 내보내기 도움말help.openai.com/en/articles/7260999-exporting-your-chatgpt-history-and-data
- 9.OpenAI 개인정보 포털privacy.openai.com
- 10.OpenAI의 삭제·비활성화 계정 오류 안내help.openai.com/en/articles/8958977-troubleshooting-deleted-or-deactivated-account-errors
- 11.OpenAI의 새 계정 생성 안내help.openai.com/en/articles/9019931-creating-a-new-chatgpt-account-after-deletion
- 12.OpenAI의 구독 해지 안내help.openai.com/en/articles/7232927-canceling-your-chatgpt-subscription
- 13.OpenAI의 구독 환불 안내help.openai.com/en/articles/7232895-how-do-i-request-a-refund-for-my-chatgpt-subscription
- 14.OpenAI의 선불 API 결제 안내help.openai.com/en/articles/8264644-setting-up-and-managing-prepaid-api-billing
- 15.Codex 사이버 안전 문서learn.chatgpt.com/docs/cyber-safety
- 16.chatgpt.com/cyberchatgpt.com/cyber