GPT-5.4-Cyberとは?発表時の特徴と現在の利用申請方法
GPT-5.4-Cyberは、2026年4月にOpenAIが発表したサイバー防御向けモデルです。バイナリ解析などの特徴と、現在のTAC・Daybreakの利用申請、追加審査、料金や日本での利用について確認すべき点を解説します。
目次
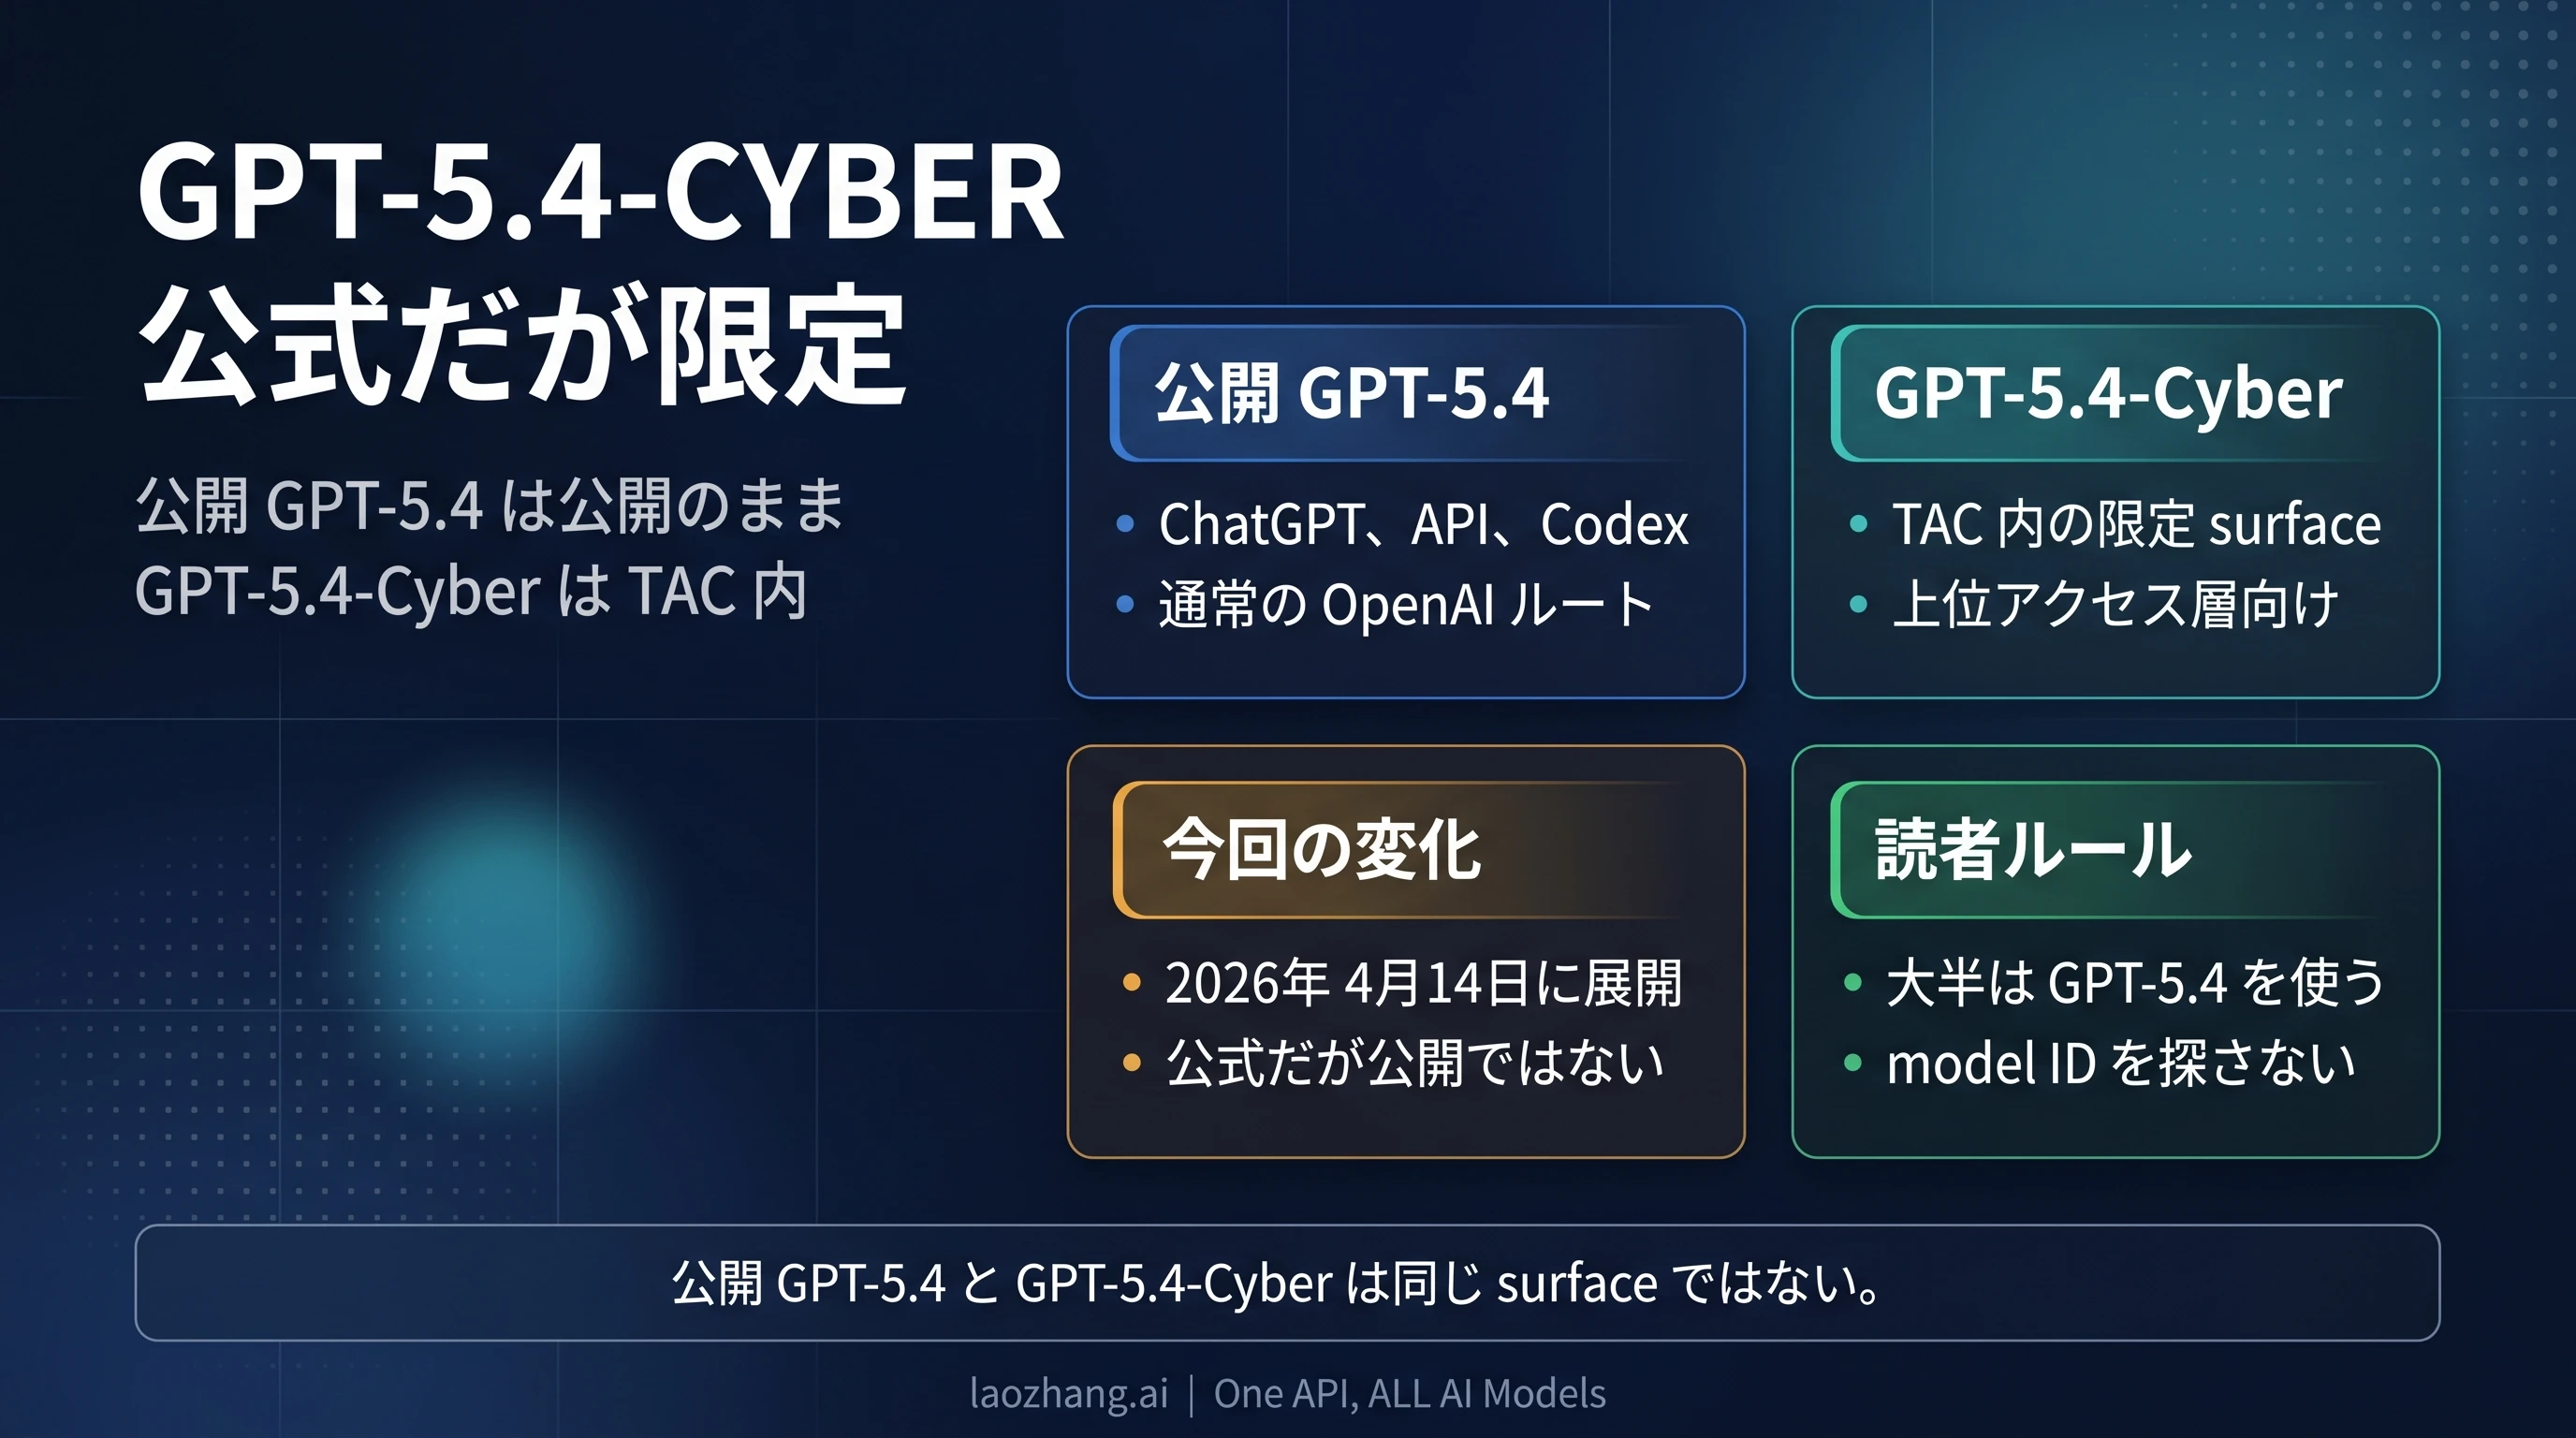
GPT-5.4-Cyberは、正当なサイバーセキュリティ業務を支援するために調整された、GPT-5.4の派生モデルです。OpenAIは2026年4月14日の発表で、正当な業務に対する拒否のしきい値を引き下げ、ソースコードがないソフトウェアのバイナリ解析などに対応すると説明しました。提供は、Trusted Access for Cyber(TAC)の最上位のアクセス区分を通じて段階的に進められました。OpenAIの日本語発表
今から使いたい場合は、4月のモデル名だけを手がかりに設定するより、現在の公式申請窓口で利用目的と必要な機能を確認するのが確実です。2026年9月7日時点では、個人向けのCyber利用申請と、組織向けのDaybreak利用申請が案内されています。後続モデルや提供の仕組みも変わっているため、以下では発表当時のGPT-5.4-Cyberと、現在の申請・利用条件を分けて説明します。
GPT-5.4-Cyberで何が変わったのか
通常の開発支援では、コードの説明や修正案が中心になります。一方、セキュリティ調査には、防御と攻撃の両方に使える技術を扱う場面があります。OpenAIがGPT-5.4-Cyberで示した方針は、利用者の信頼性を審査したうえで、正当な防御業務に必要な作業を進めやすくすることでした。
4月の発表で具体的に挙げられたのは、次の二点です。
- 正当なサイバーセキュリティ業務について、通常より低い拒否のしきい値で応答すること。
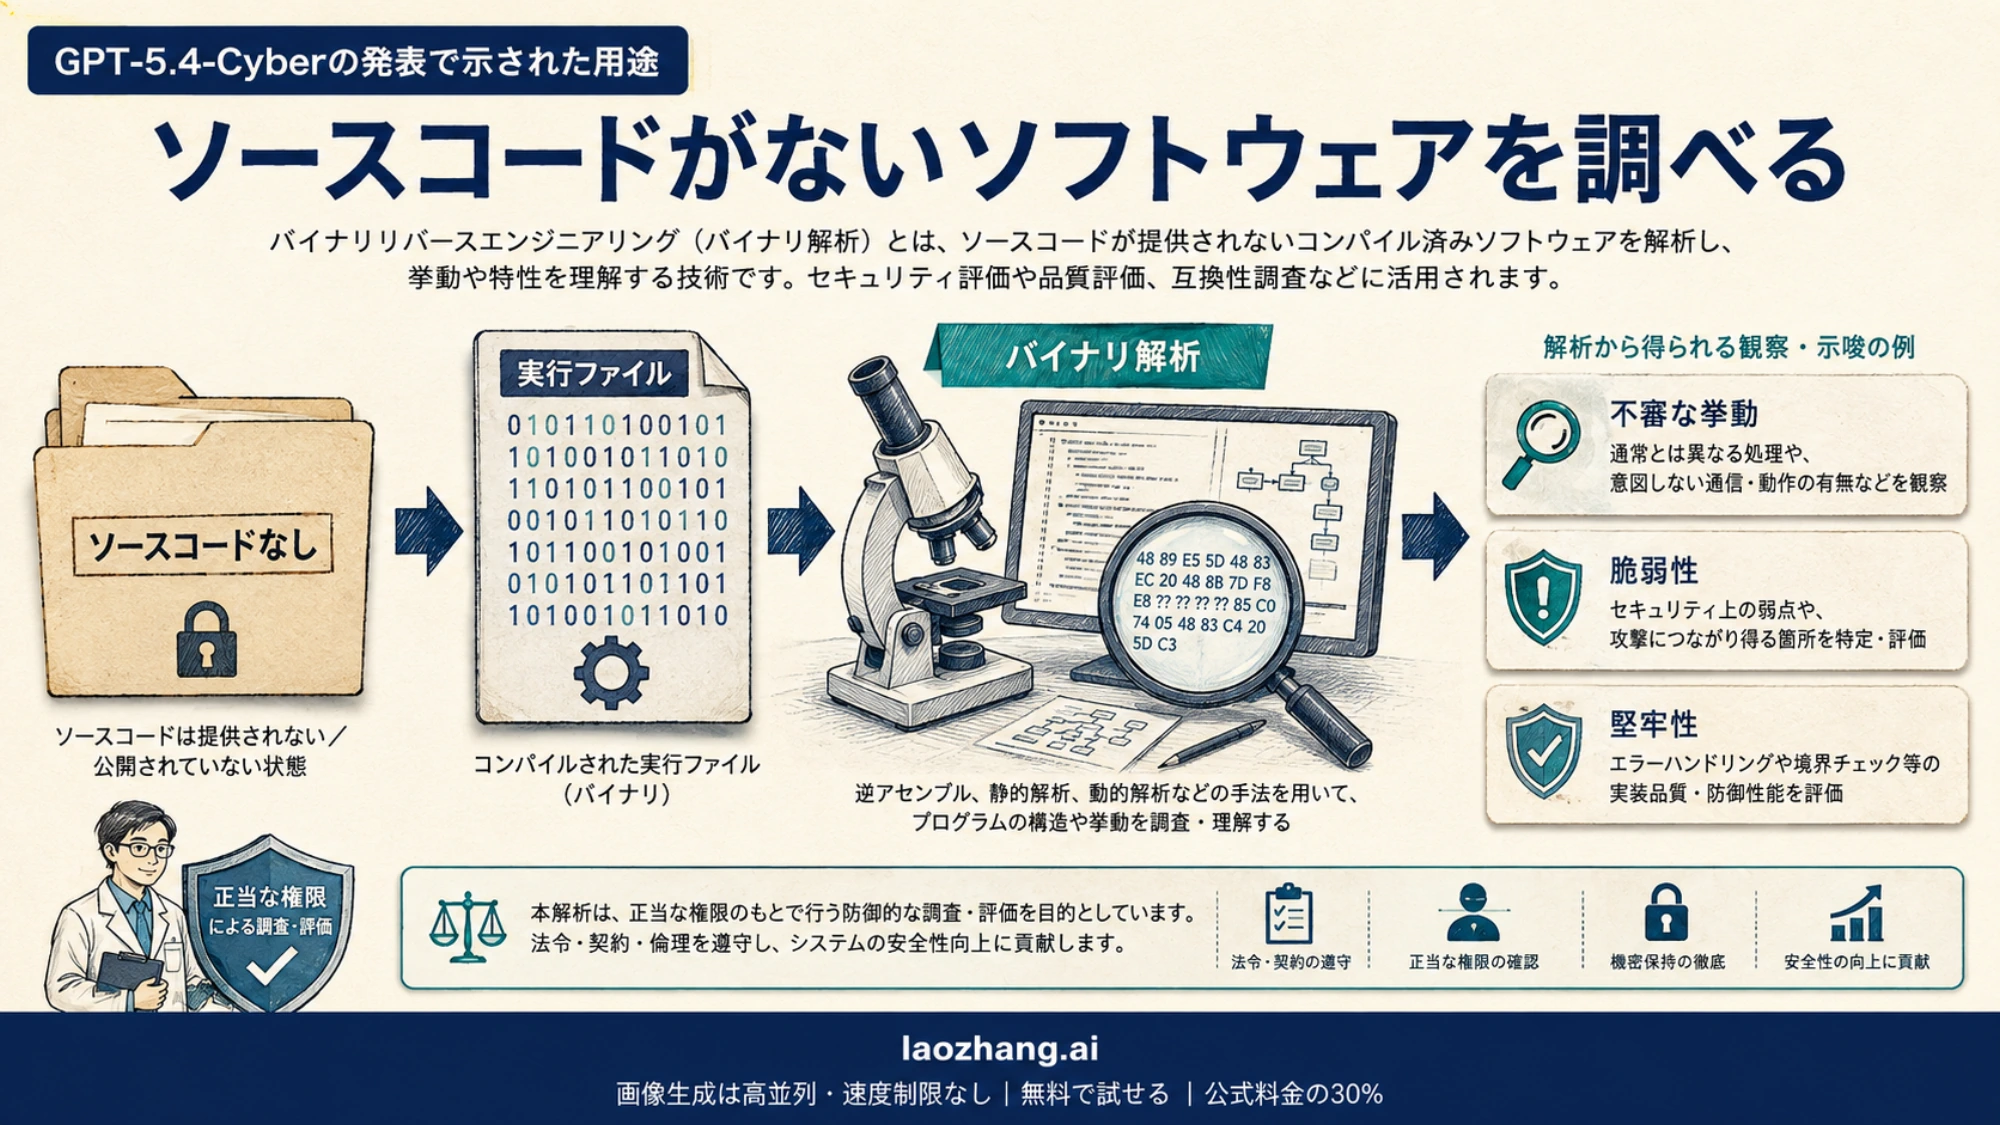
- ソースコードが手元になくても、コンパイル済みのソフトウェアを解析し、マルウェアの可能性や脆弱性、セキュリティ上の堅牢性を調べるバイナリリバースエンジニアリングを支援すること。
たとえば、ソースコードが提供されていない実行ファイルの調査は、リポジトリ内のソースを読む作業とは異なります。この違いが、発表でバイナリ解析が明示された意味です。ただし、調査全体を無人で完了する保証や、あらゆる脆弱性を検出できるという性能保証まで発表されたわけではありません。対象は審査済みのセキュリティベンダー、組織、研究者などで、提供は限定的かつ段階的でした。発表時の能力と提供方針
このため、GPT-5.4-Cyberを「通常のGPT-5.4でオンにできるセキュリティ設定」と理解すると、利用条件を見誤ります。モデルの調整と、誰にどの作業を認めるかという審査が組み合わされた提供でした。
4月の発表と現在のDaybreakをどう読み分けるか
GPT-5.4-Cyberの記事を読んだあとに現在の公式資料へ進むと、GPT-5.5-Cyber、GPT-5.6-Cyber、Daybreakという別の名称が出てきます。まず、各資料が説明している時点を確認すると整理できます。
| 確認する時点・資料 | 読み取れること | GPT-5.4-Cyberとの関係 |
|---|---|---|
| 2026年4月14日のTAC拡張発表 | GPT-5.4-Cyberの特徴と限定的な提供方針 | このモデルが何だったのかを知る資料 |
| 2026年5月7日の発表 | GPT-5.5とTAC、GPT-5.5-Cyberの展開 | 後続の取り組み。5.4の仕様と混ぜない |
| 現在のDaybreak・API資料 | BlueとRedの用途、承認要件、利用するAPI名 | 今申請し、環境を設定するときの確認先 |
後続の展開はGPT-5.5とTACの公式発表、現在のサービス案内はDaybreak公式ページで確認できます。新しいモデルの存在だけを理由に、GPT-5.4-Cyberが提供終了したと断定することはできません。今回参照した資料では、5.4-Cyberの現在の個別提供状況を確定できないため、既存の利用者は自身の承認内容とOpenAIからの案内を確認してください。
現在の説明では、Daybreak Blueは主に防御業務を支援し、Daybreak Redは追加承認が必要な専門的な業務を扱います。APIの公式資料では、承認済みプロジェクト向けに次の対応が示されています。現在のAPI利用条件とモデル名
| APIで使う別名 | 現在の対応モデル | 利用条件 |
|---|---|---|
gpt-daybreak-blue-latest | gpt-5.6-sol | 対象の利用環境で承認・利用設定が必要 |
gpt-daybreak-red-latest | gpt-5.6-cyber | Red向けの追加承認と利用設定が必要 |
これらは現在のDaybreakのAPI名で、GPT-5.4-CyberのモデルIDではありません。Blueの承認からRedの利用権限を推測したり、別名をリクエストに入れるだけでアクセスできると考えたりしないでください。GPT-5.6-Cyber自体にも公開モデル資料があるため、旧記事にある「Cyberモデルの公開資料はない」という説明を現在の製品全体へ広げるのも不適切です。
利用を申し込む手順
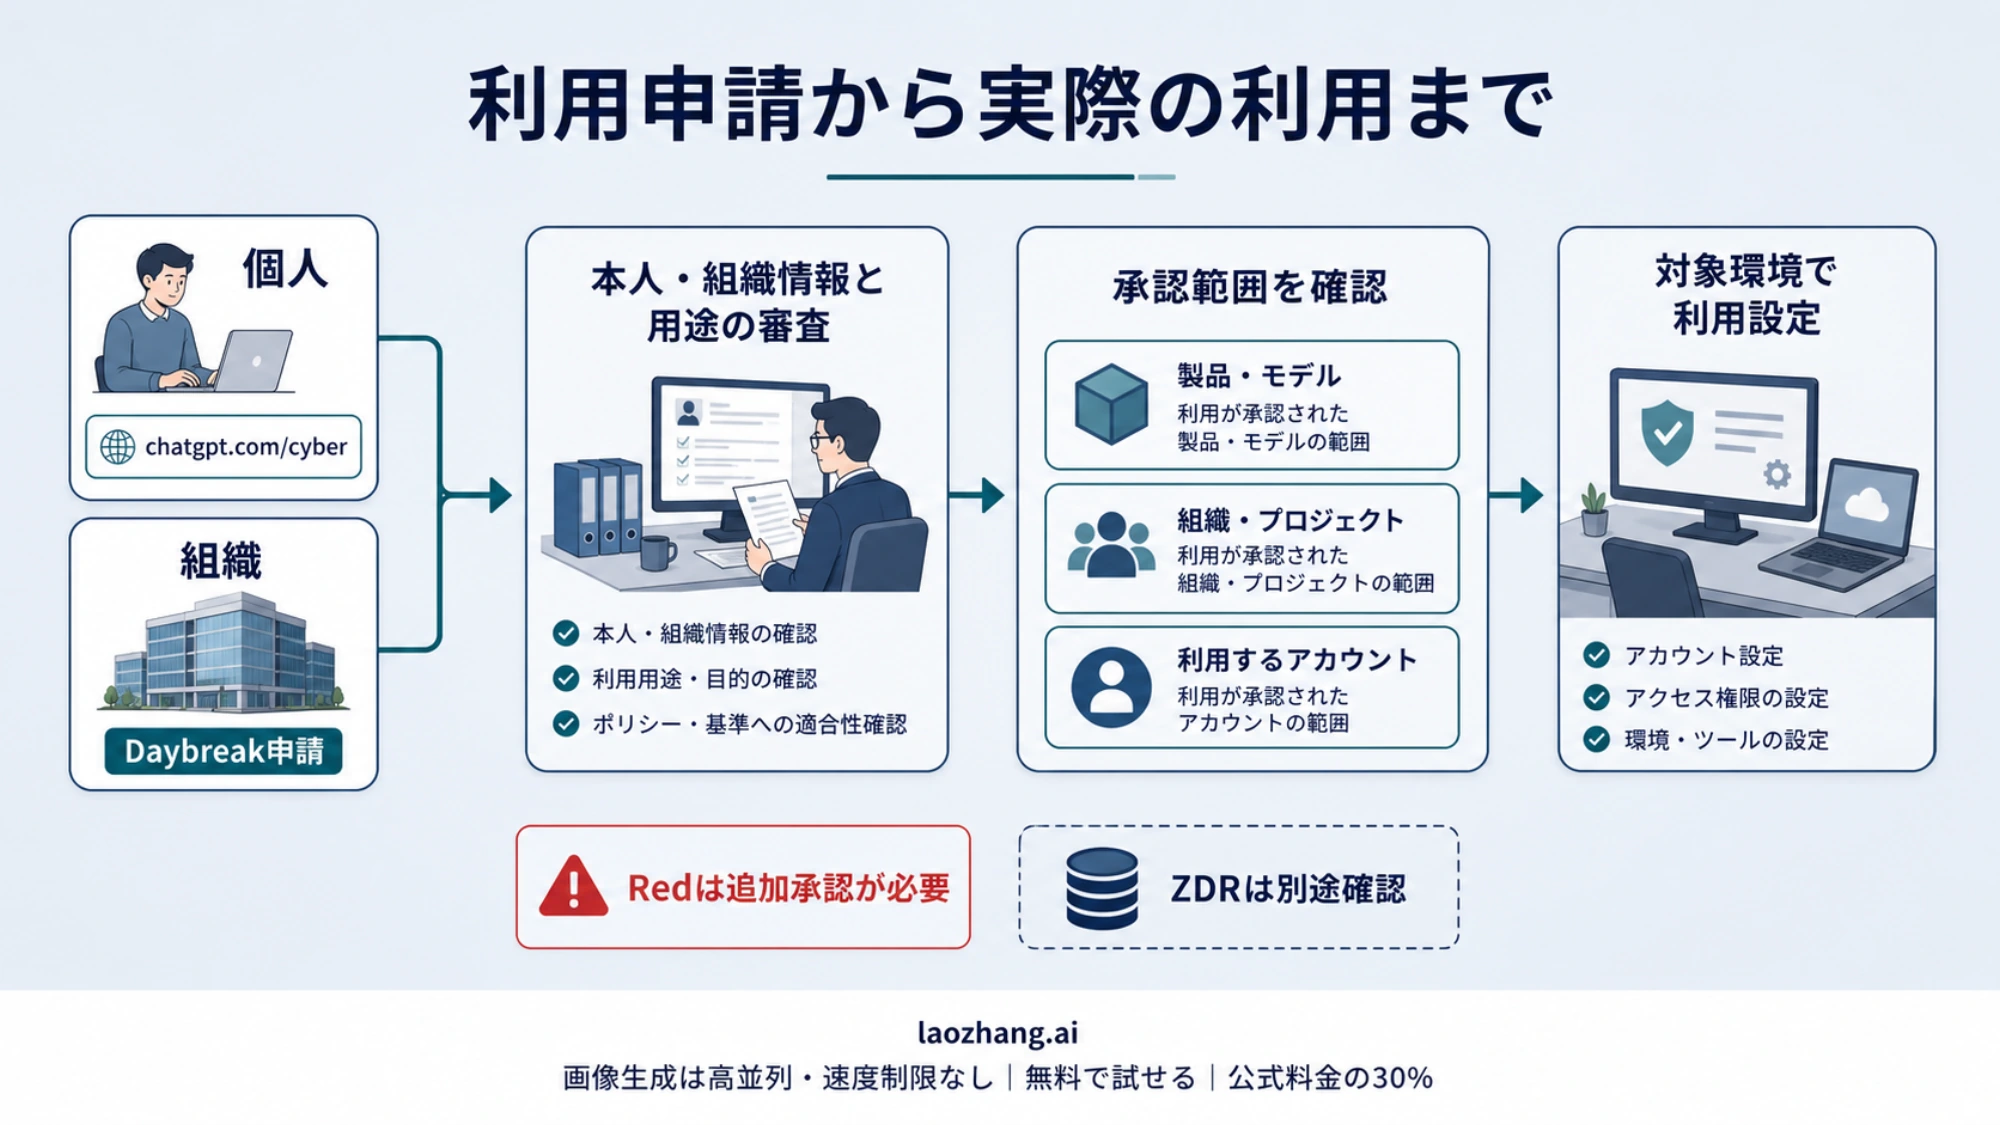
現在のTACは審査を伴うアクセス制度です。本人確認を済ませたことや、申請フォームを送信したことだけで、すべてのモデルや機能を使えるわけではありません。公式説明では、承認は本人・サービス・ワークスペース・組織・APIプロジェクト・モデル・製品などの対象に結びつきます。TACの現行要件
個人で申し込む場合
個人向けCyber申請ページから、ログイン後に表示される本人確認と申請の案内に従います。申請前には、自分が権限を持つ対象について、どの防御業務を行いたいのかを説明できるようにしておくと、必要な利用内容を整理できます。
準備する説明の例としては、「管理権限のあるシステムの脆弱性を調査したい」「自組織が保有する実行ファイルを解析したい」などがあります。これは用途を明確にするための編集上の提案で、承認される申請文のひな型や必須入力項目ではありません。
組織として申し込む場合
組織向けのDaybreak申請フォームを使います。現在のフォーム名は「Request Daybreak Access」で、法人情報、公開ウェブサイト、政府機関との関係などが尋ねられます。担当者個人の希望だけでなく、組織としての利用目的を説明できる状態で進めてください。
導入を検討するチームでは、申請前に、調査対象への権限、利用する製品、担当者、必要な機能を整理しておくとよいでしょう。たとえばAPIを組み込む予定なら、どの組織・プロジェクトで使うかを確認する必要があります。個人アカウントでの承認が、そのまま会社のAPIプロジェクトに適用されるとは限りません。
承認後に確認すること
実際の利用を始める前に、承認通知と管理画面で次を照合します。
- 承認対象のアカウント、組織、ワークスペース、APIプロジェクトが、実際に使う環境と一致しているか。
- 許可された製品・モデル・機能が、必要な業務を含んでいるか。Redが必要なら、追加承認まで完了しているか。
- データ保存に関する社内要件を満たすか。ゼロデータ保持(ZDR)が必要な場合は、TACの承認とは別に条件を確認したか。
申請、審査、利用環境への設定をこの順に確認することで、「承認の連絡は来たのに、予定していた環境では使えない」という状況を切り分けやすくなります。審査期間や承認結果は、ここで参照した公開資料だけでは約束できません。
料金と日本からの利用で確認すべき点
GPT-5.4-Cyber専用の現在の料金は、今回確認した公式資料からは確定できません。一般のGPT-5.4の料金や、新しいGPT-5.6-Cyberの料金を、そのまま5.4-Cyberの見積もりに使わないでください。現在の提供内容を選ぶ際は、公式API料金表と、実際に承認されたモデル・契約条件を照合します。既存の5.4-Cyber利用について費用を確認したい場合は、提供元からの契約・請求案内が必要です。
日本から申し込む場合も、日本語の紹介ページがあることだけで利用資格や承認が保証されるわけではありません。個人または組織の申請窓口で現在の条件を確認してください。
また、2026年9月3日に発表された現場の防御担当者向け支援策は、米国から開始し、その後数週間でパートナー国へ広げる方針が示されています。これは助成施策の対象地域の説明です。日本で助成を受けられるという根拠にも、Daybreak全体が日本で利用できないという根拠にもなりません。防御担当者向け支援策の発表
よくある質問
ChatGPTの有料プランに入れば使えますか?
有料プランへの加入だけでGPT-5.4-CyberやDaybreak Redの権限が付くとは案内されていません。必要なのは、対象の用途・製品に対する審査と利用許可の確認です。現在の申請は個人向け窓口または組織向け窓口から進めます。
GPT-5.4-CyberのAPIモデルIDは何ですか?
この記事で参照した公式資料では、現在利用できる5.4-Cyberの正確なAPIモデルIDを確認できません。製品名から文字列を推測して実装するのは避けてください。新規導入では現在のDaybreak資料と承認内容を確認し、既存導入では提供時の案内を参照します。
Codex Securityとは同じものですか?
GPT-5.4-Cyberはモデル名です。一方、Codex Securityはコードベースの脆弱性を見つけ、検証し、修正を支援する製品として説明されています。コードベースの継続的な調査が目的なら製品の機能を、専門的なモデル利用が目的ならTAC・Daybreakの条件を確認すると、検討対象を絞れます。両者を説明したOpenAIの発表
参考資料10
本文で参照している外部ページを、登場順に並べています。最終更新日:2026年9月7日。
参考資料10
本文で参照している外部ページを、登場順に並べています。最終更新日:2026年9月7日。
- 1.OpenAIの日本語発表openai.com/ja-JP/index/scaling-trusted-access-for-cyber-defense
- 2.Cyber利用申請chatgpt.com/cyber
- 3.Daybreak利用申請openai.com/form/enterprise-trusted-access-for-cyber
- 4.GPT-5.5とTACの公式発表openai.com/index/gpt-5-5-with-trusted-access-for-cyber
- 5.Daybreak公式ページopenai.com/daybreak
- 6.現在のAPI利用条件とモデル名developers.openai.com/api/docs/guides/safety-checks/cybersecurity
- 7.公開モデル資料developers.openai.com/api/docs/models/gpt-5.6-cyber
- 8.TACの現行要件developers.openai.com/codex/cyber-safety
- 9.公式API料金表developers.openai.com/api/docs/pricing
- 10.防御担当者向け支援策の発表openai.com/index/daybreak-for-frontline-defenders