Claudeを安定して使う接続経路:LaoZhangの現状と公式・クラウドの選び方
Claudeが必要なら、利用権限のある公式アカウント、Console、対応クラウド、社内ゲートウェイから選びます。LaoZhangは現在Claudeモデルを提供していないため、接続設定だけでClaudeを使えるとは考えないでください。
目次
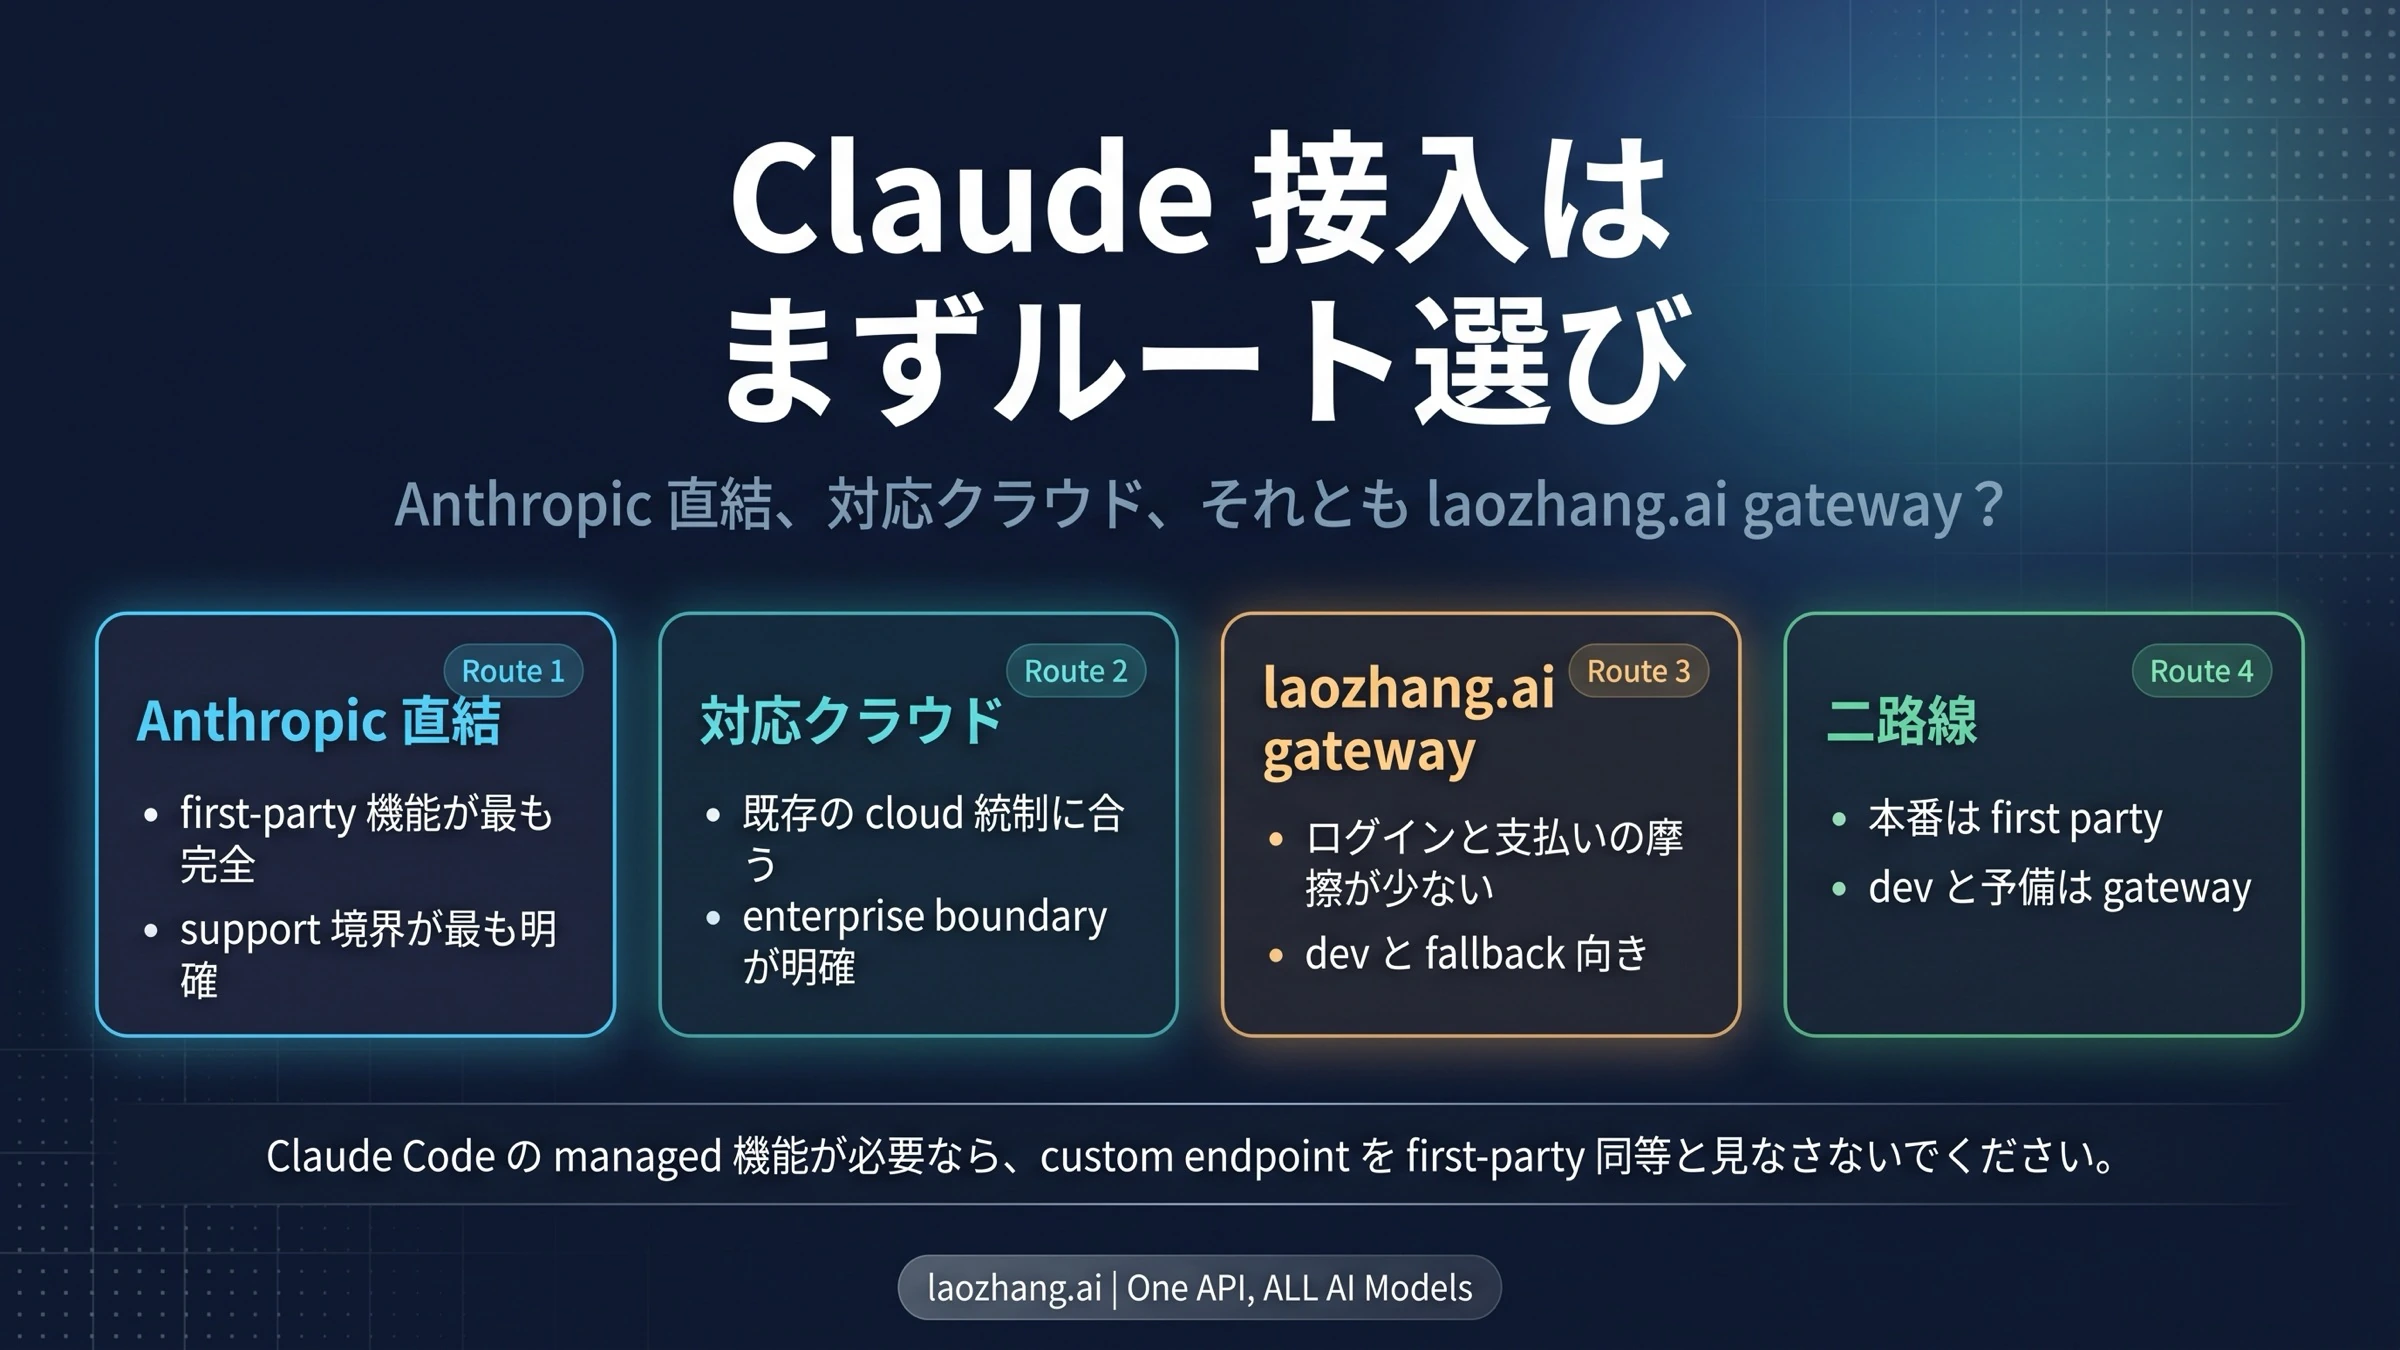
Claudeを継続して使うには、利用できるClaudeモデルと必要な機能を先に確かめ、その条件を満たす接続経路を選ぶことが出発点です。個人のClaudeアカウントで作業するのか、Consoleの従量課金を使うのか、会社のクラウドや社内ゲートウェイを使うのかで、認証、請求先、問い合わせ先が変わります。
2026年10月11日時点で、LaoZhang APIを「今すぐClaudeを使う経路」として選ぶことはできません。 公開APIマニュアルは、Claudeモデルを2026年9月24日から提供していないと明記しています。Claude Code向けの案内にあるGLM-5.2やDeepSeek V4は別のモデルです。Anthropic Messages形式への対応はClaudeモデルの提供を意味せず、AnthropicもClaude Codeを非Claudeモデルへ接続する使い方をサポートしていません。公式ゲートウェイの説明で、この区別を確認できます。
注記:laozhang.ai は当ブログ運営チームの自社サービスです。その料金は中立的な比較ではなく、自社の提示価格です。
Claudeそのものが必要な仕事は、権限と条件を満たす別のClaude経路で進められます。以下では、経路の選び方からClaude Codeでの確認、障害時の備えまでを扱います。このブログとLaoZhang APIは同じlaozhang.aiブランドです。説明の根拠は公開文書であり、各経路の稼働率やモデルの供給元を独立監査した比較ではありません。
どの接続経路を選べばよいか
自分のClaudeアカウントで作業する
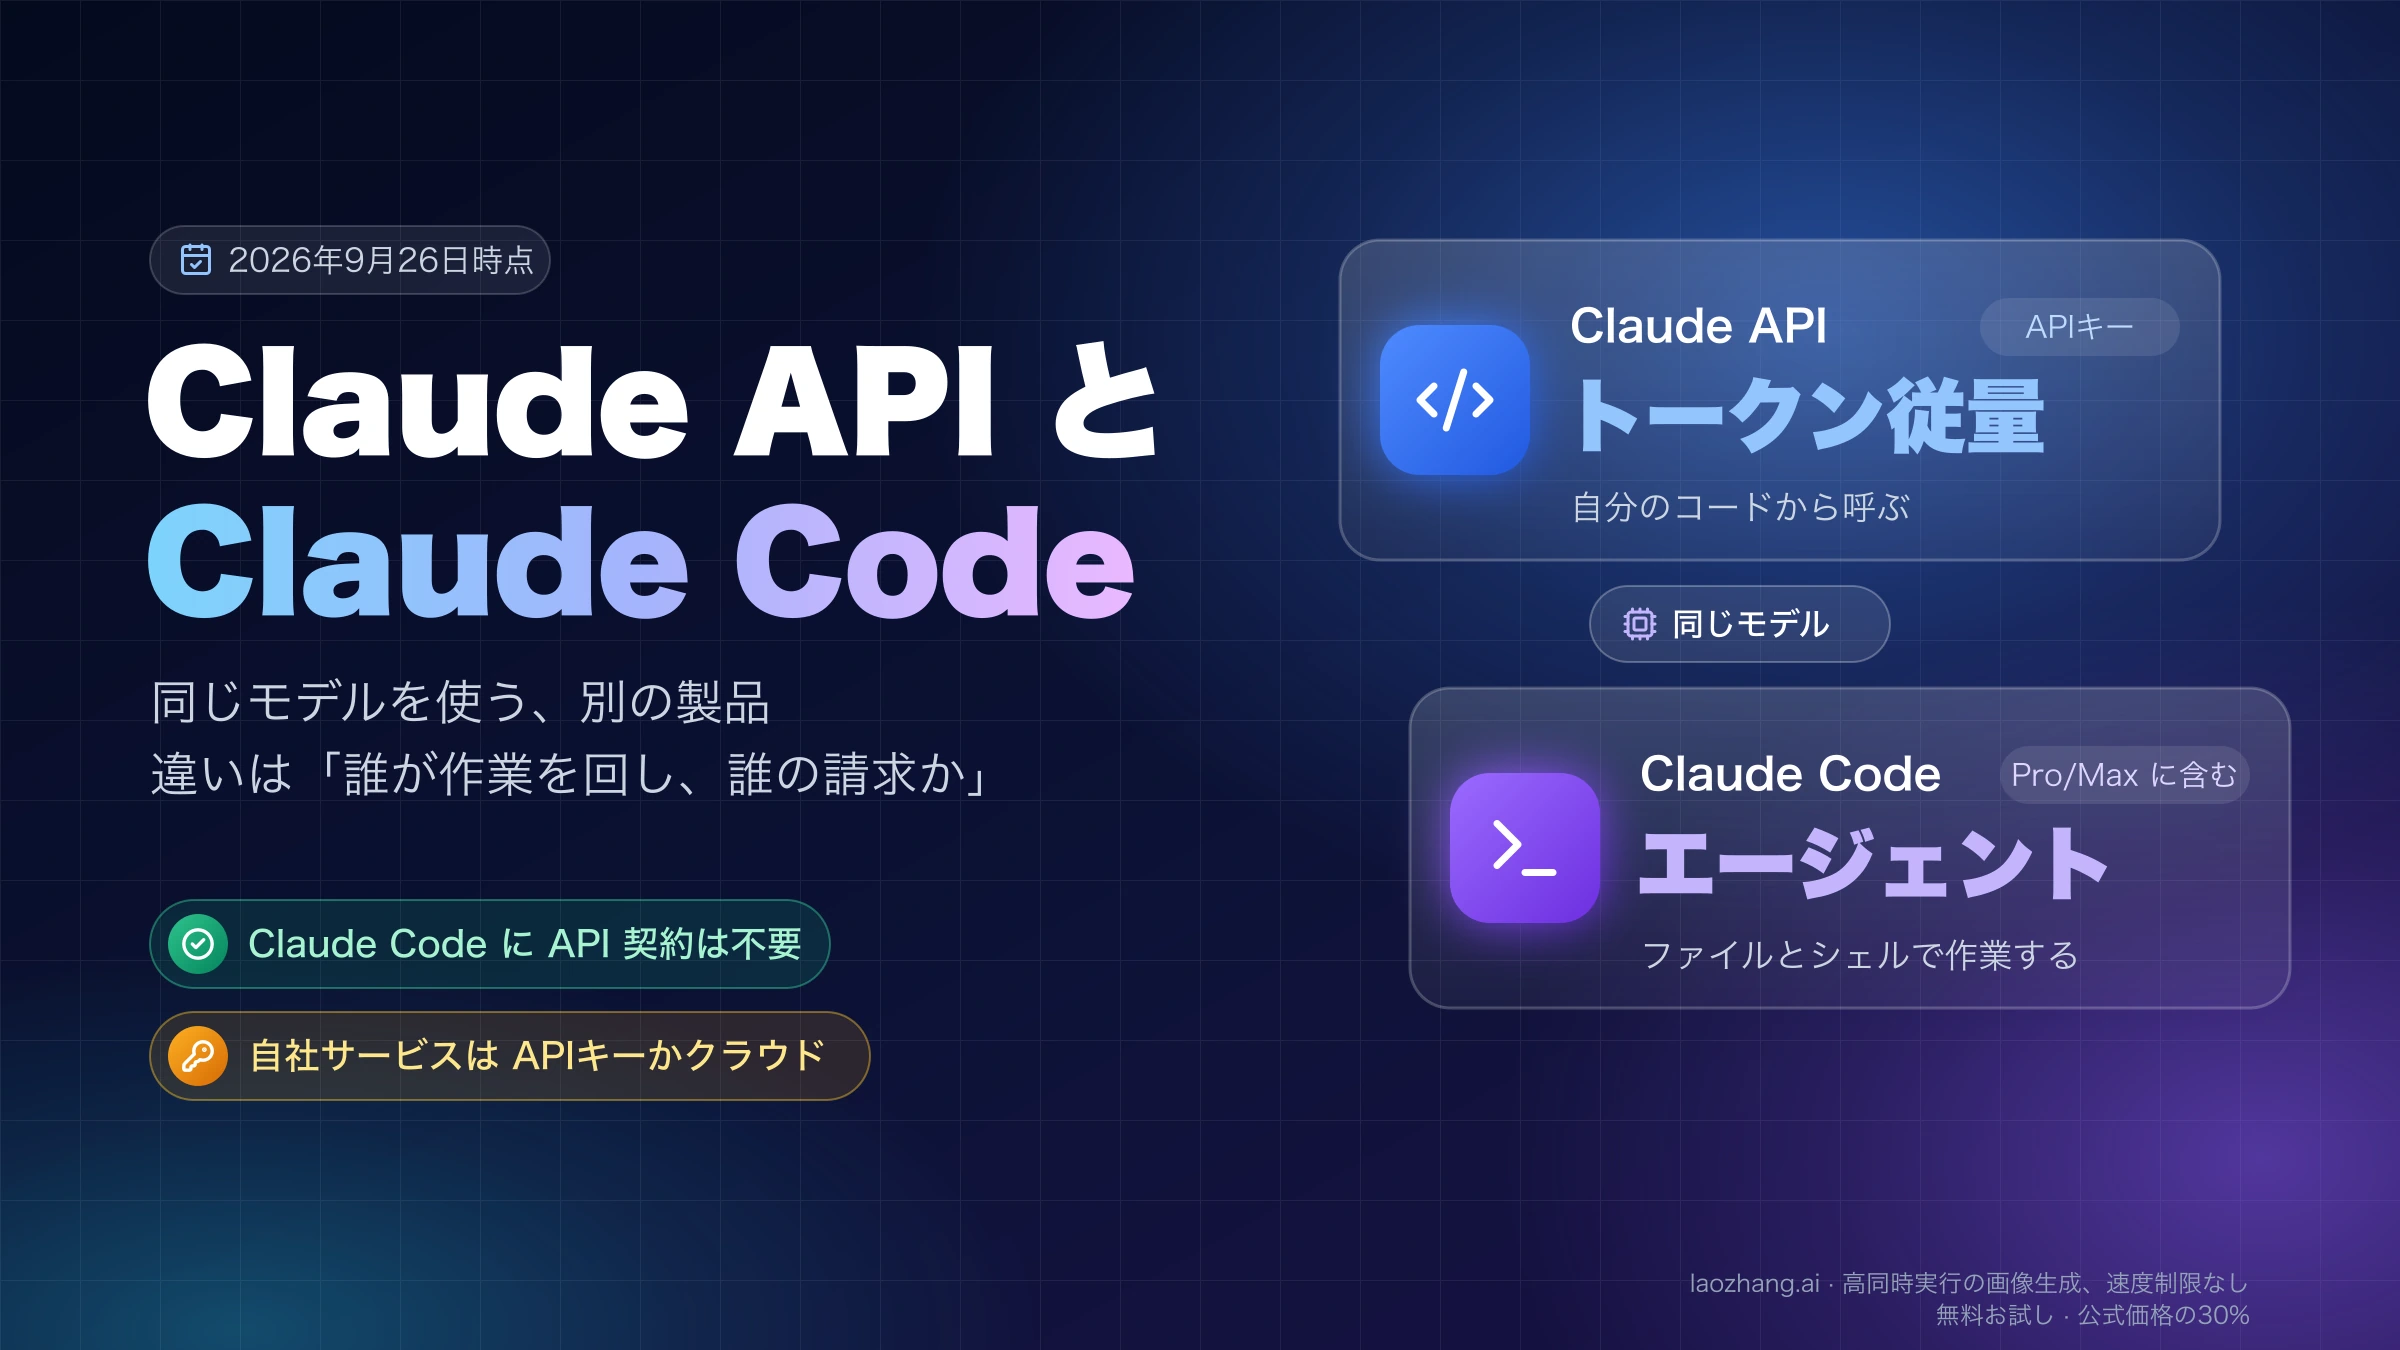
既に利用権限のあるPro、Max、Team、EnterpriseのアカウントでClaude Codeを使い、Remote Controlやclaude.aiのコネクタなどアカウントに結び付く機能も必要なら、まずその公式ログインを使います。会社のTeamやEnterpriseでは、管理者から招待されたアカウントを選びます。アカウント、プラン、機能の対応は公式認証ガイドと機能一覧が基準です。
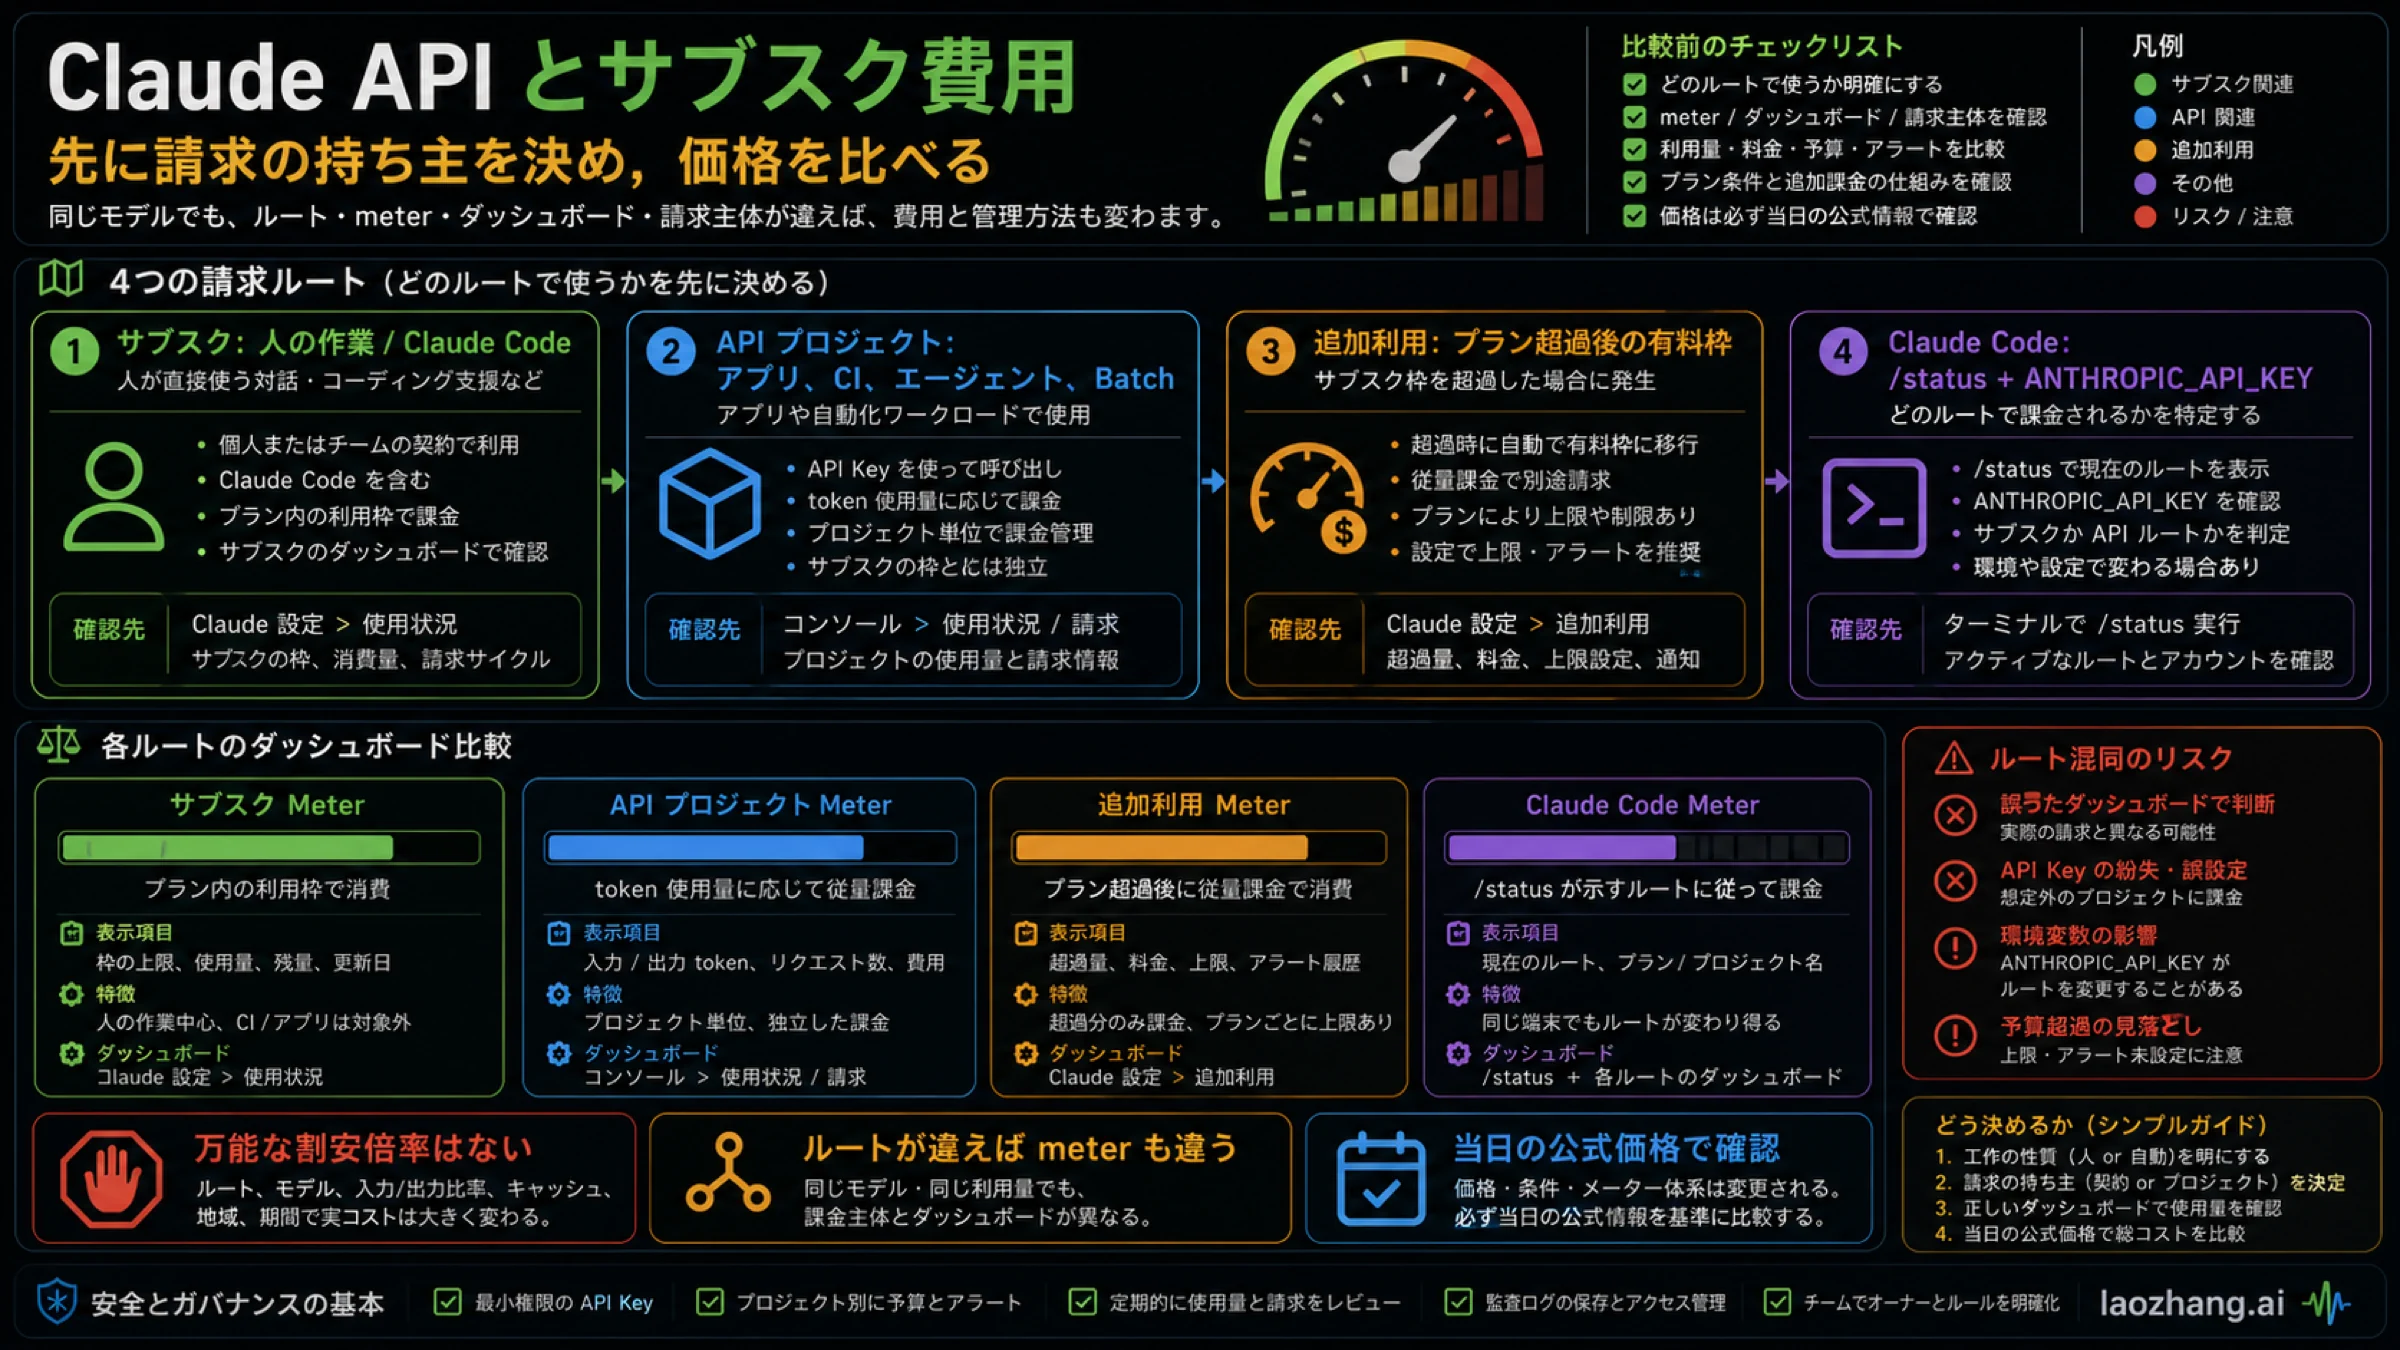
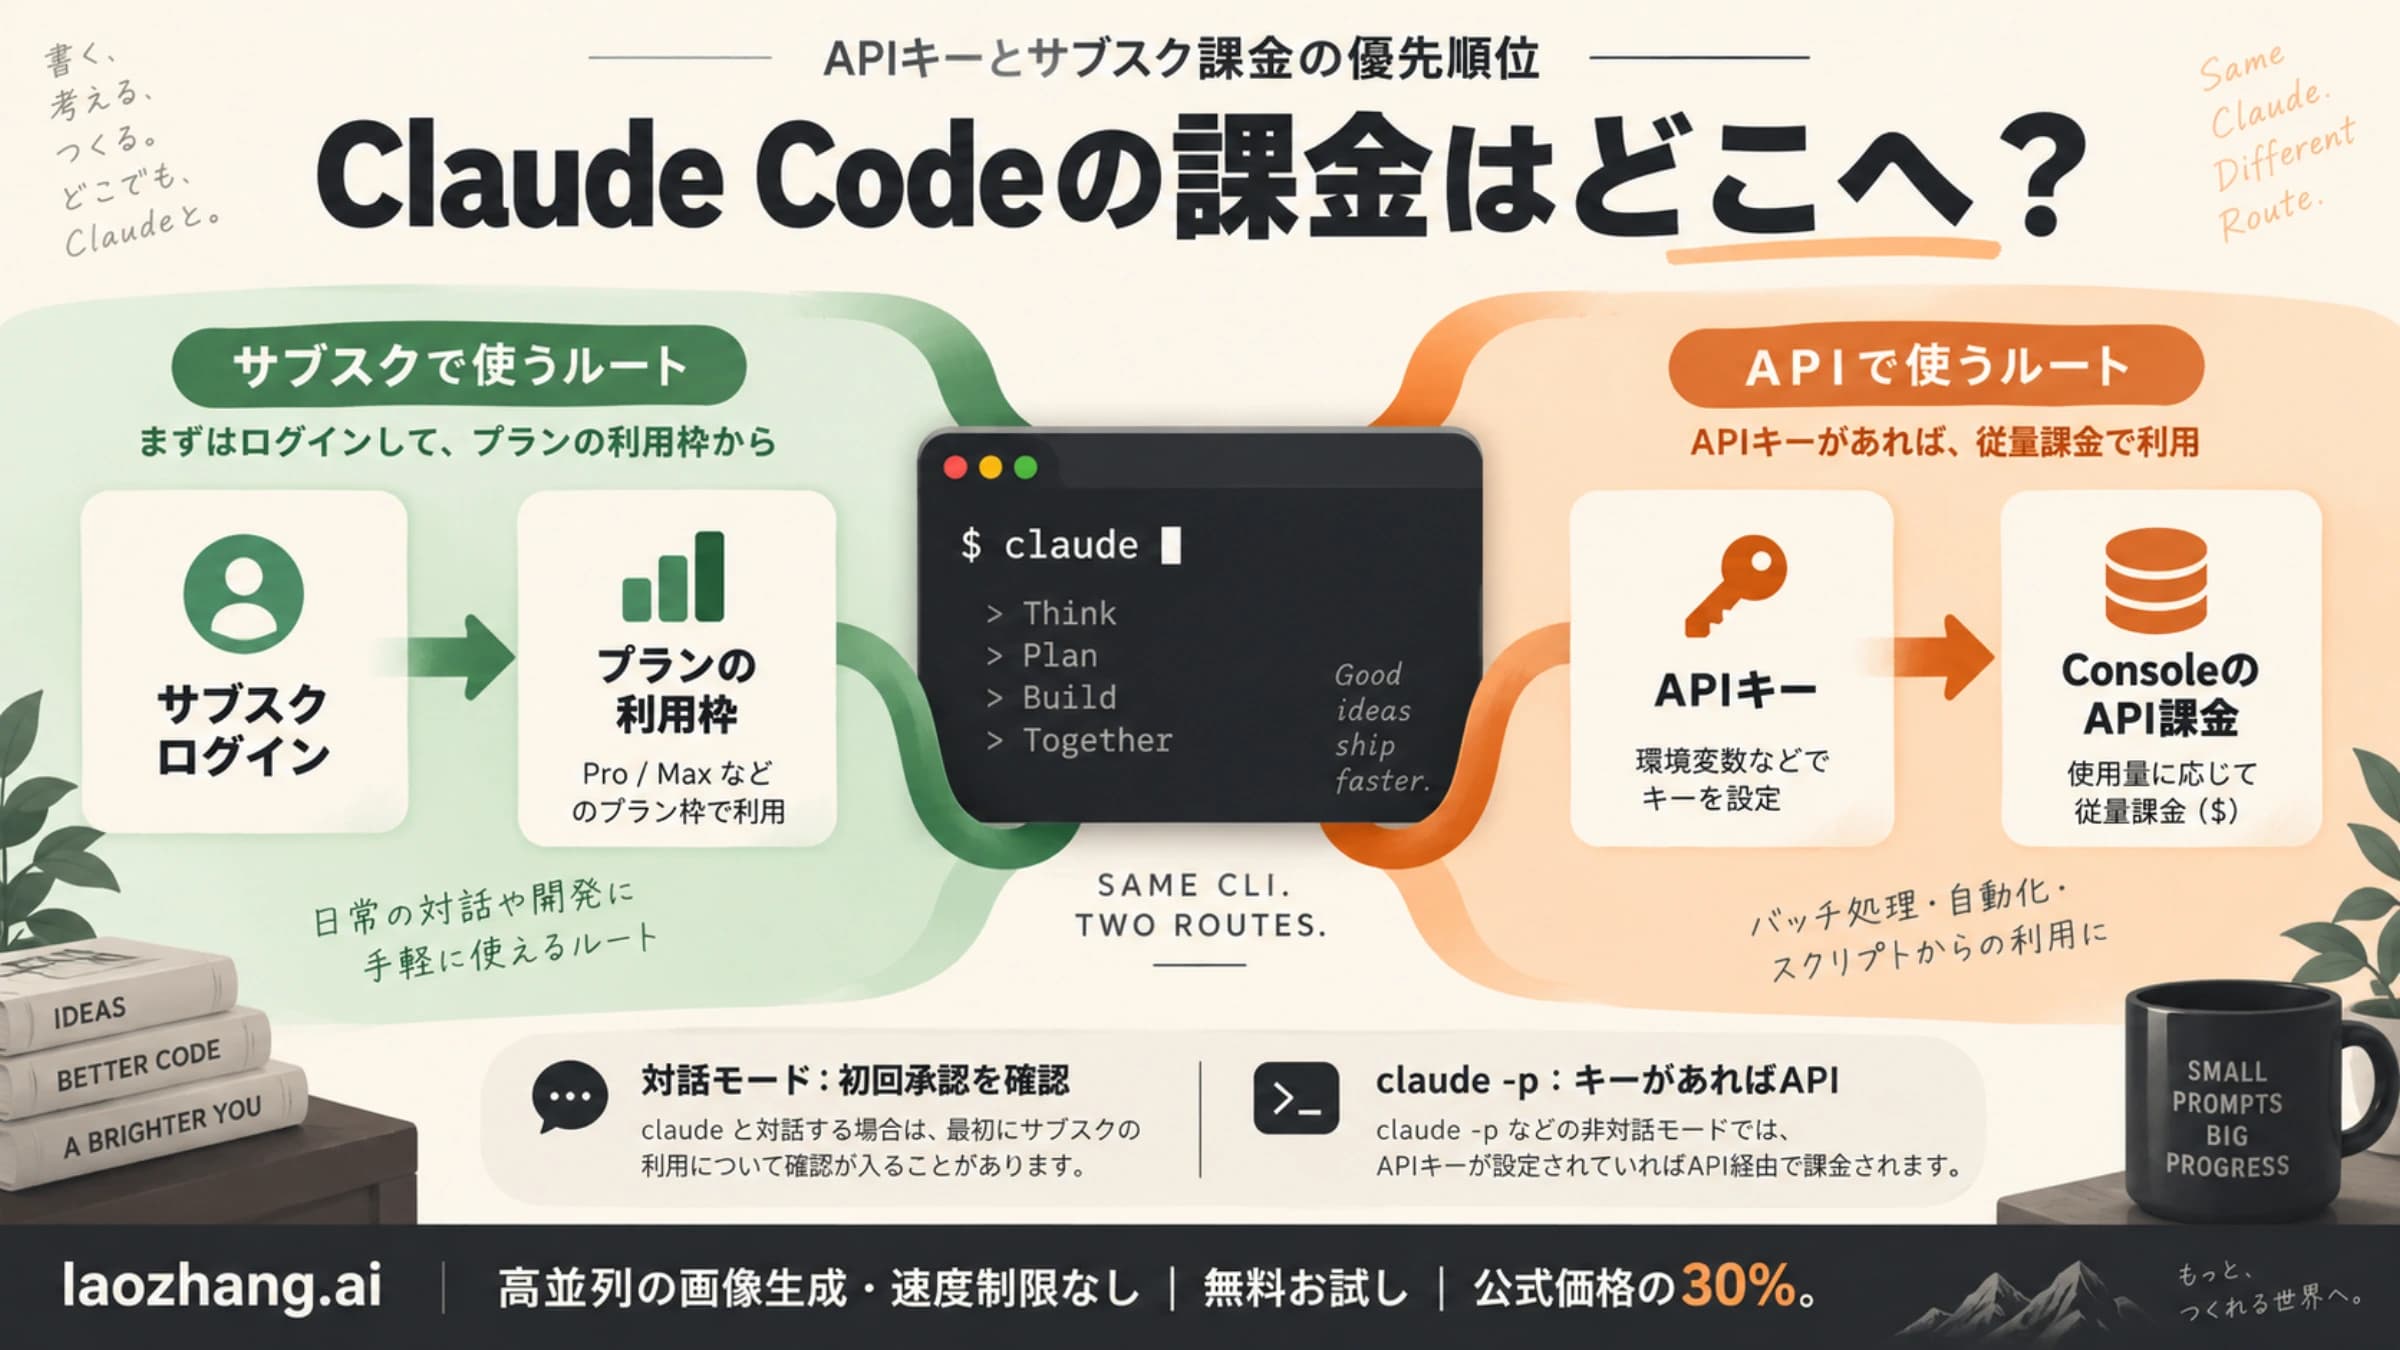
この場合の使用量はサブスクリプション側の条件に従います。後からAPIキーを追加すると、実際に使われる認証と請求経路が変わることがあるので、ログイン済みという理由だけでサブスクリプションが使われていると判断しないでください。
APIの従量課金で使う
API利用として費用を管理したいなら、Claude Consoleの権限を使います。組織で使う場合は、Consoleへの招待と役割を確認します。Consoleの組織とclaude.aiのTeam・Enterprise組織は別です。同じ会社のメールアドレスでログインできても、管理設定が共有されるとは限りません。Console認証の手順に沿って確認します。
ConsoleにはAPIキーによる認証に加え、Claude Code v2.1.242以降でAPIキーを作らずConsoleアカウントにサインインする方式があります。後者はOAuthログインをAnthropicプロフィールとして保存します。これはProやMaxのサブスクリプション用OAuthとは別の経路です。管理ポリシーや実行環境によって選択肢が変わるため、自分の画面に表示される方式を確認してください。
既存のクラウド契約と管理体制を使う
会社がAmazon Bedrock、Google CloudのAgent Platform、Microsoft FoundryなどでClaudeを利用しているなら、そのクラウド経路が実用的です。クラウド側のモデル利用権限、対象リージョン、認証情報と予算管理を引き継げます。Anthropic ConsoleのAPIキーをそのままクラウド用の認証情報として渡す方式ではありません。公式認証ガイドのクラウド設定を出発点にします。
ただし、クラウドでClaudeを使えることと、claude.aiの全機能を使えることは別です。ローカルCLIの機能は広く利用できますが、Web検索やFast mode、組織向け分析、サブスクリプションに結び付く機能には提供元ごとの差があります。必要な機能を公式の機能一覧で個別に確認してから選びます。
会社が認証と利用量を一元管理する
会社が上流のAPI・クラウド認証情報をサーバー側に保管し、開発者ごとの権限や予算を管理したいなら、社内ゲートウェイが役立ちます。開発者はゲートウェイに認証し、上流プロバイダーの認証情報を直接持ちません。
Anthropicの自社ホスト型Claude apps gatewayでは、開発者は企業のIDプロバイダーでSSOサインインし、管理者がモデルの許可や管理設定を適用します。既に運用している別のLLMゲートウェイを使う方式もあります。前者の公式SSO方式と、ANTHROPIC_BASE_URLに互換エンドポイントを指定する方式を混同しないでください。LaoZhangのような商用サービスが、自動的に公式自社ホスト型と同じ仕組みになるわけではありません。公式日本語ガイドが両者を説明しています。
新たに社内基盤を運用する負担もあります。個人が予備経路を一つ増やしたいだけなら、まず既に利用できる公式・クラウド経路を検討する方が準備を進めやすいです。社内基盤には、認証情報の失効、更新、監視、問い合わせを担当する人が必要です。
地域と契約の条件は、接続先を変えても残る
経路を決める前に、AnthropicのSupported Regions Policyを確認してください。2026年10月11日時点の対象には日本が含まれますが、このポリシーはアプリやAPIだけでなく、クラウドプラットフォームと認定再販業者経由のClaudeにも適用されます。個人の実際の所在地、法人の設立地・本社所在地、過半数の所有や支配に関する条件もあります。日本語で使うことや日本のリージョンを選ぶことだけで、すべての条件を満たすとはいえません。
認証情報についても用途を区別します。会社が自社の正当な利用者のためにAPIキーやクラウド認証情報を管理することと、第三者サービスが利用者のClaude.aiログインやセッショントークンを集めて中継することは別です。後者はClaude Codeの公式利用条件で制限されています。互換プロトコルに対応しているという技術上の説明だけで、個別の販売契約や用途が認められていると判断することはできません。
認証情報の発行元と請求先を合わせる
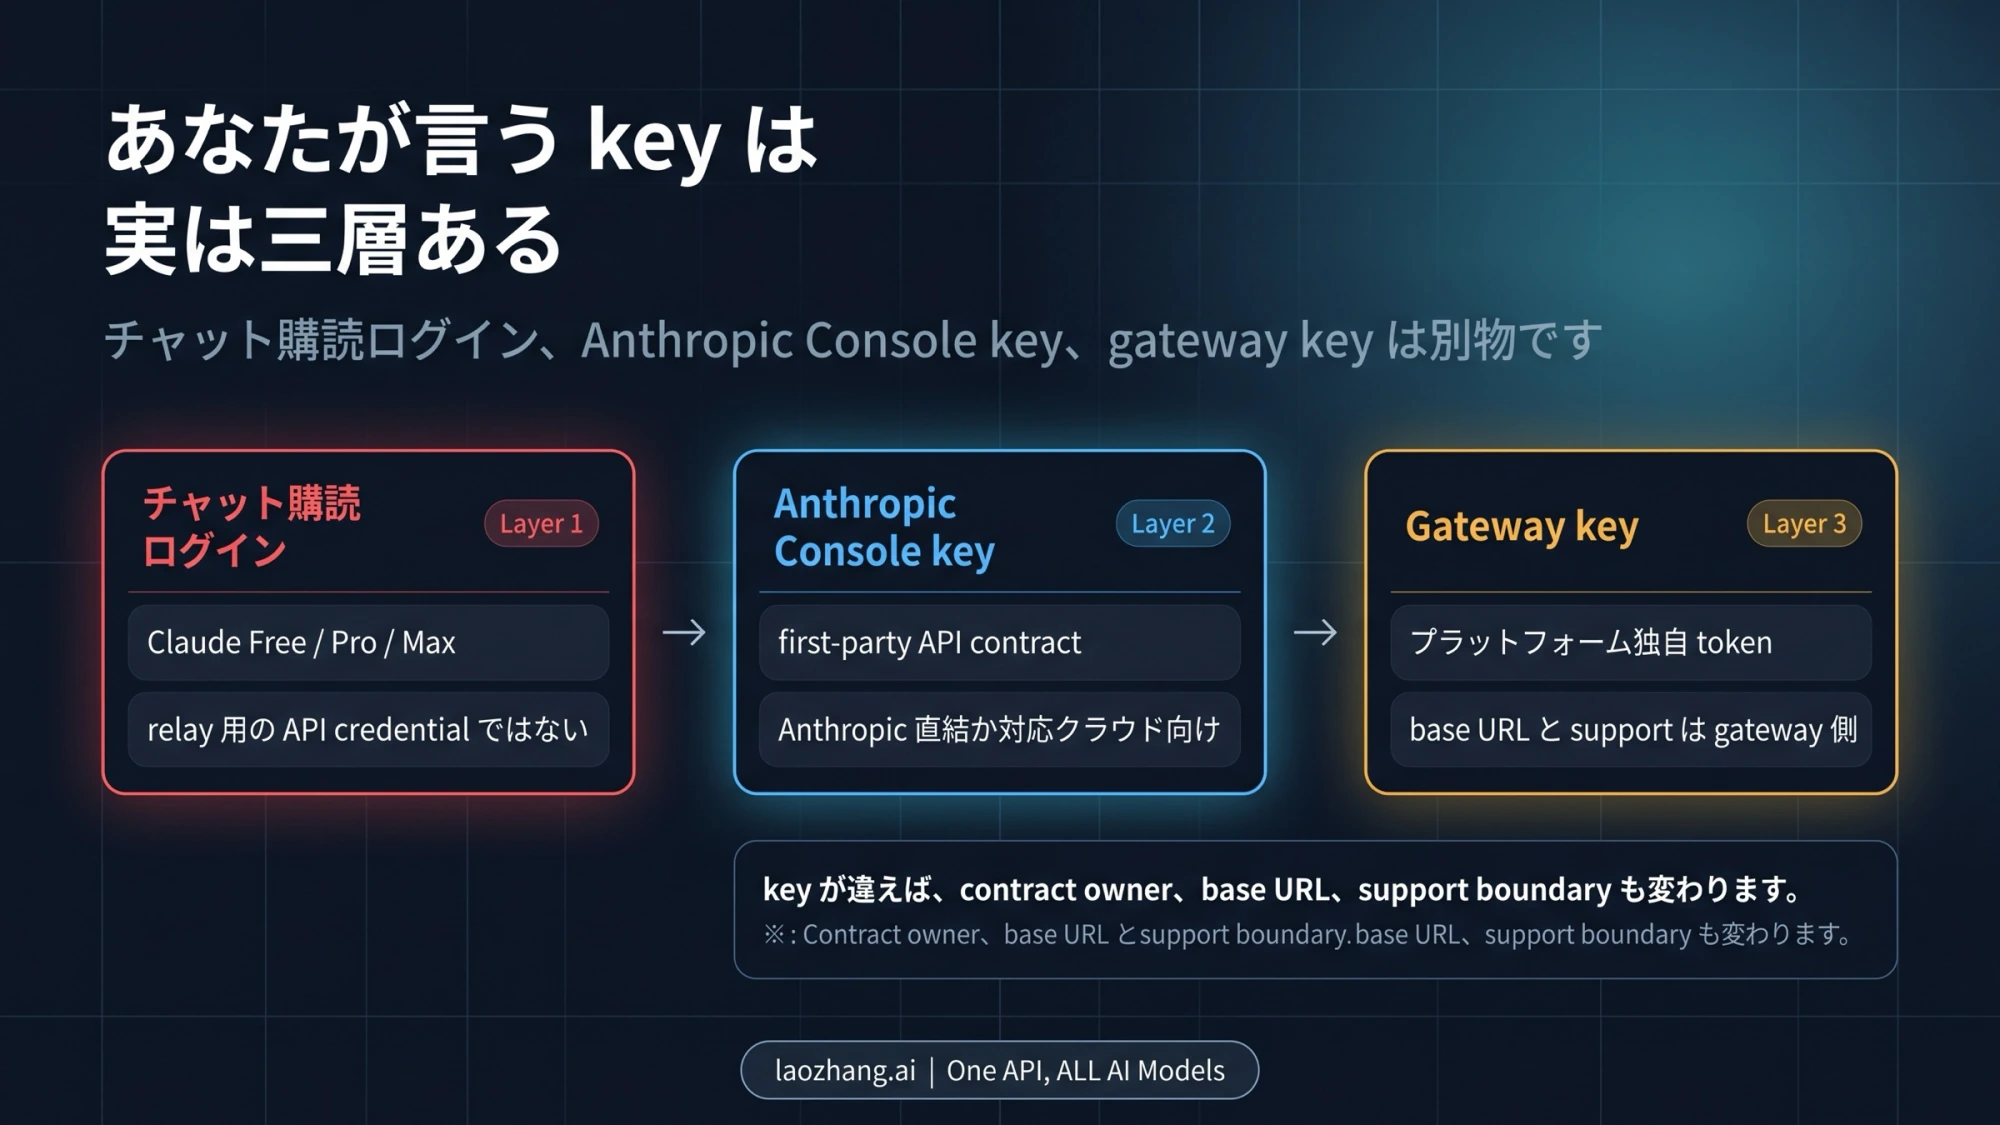
同じ「キー」という言葉でも、渡す先と請求されるアカウントが違います。経路の切り替え前には、認証情報を誰が発行したか、その情報で誰に認証するか、使用量がどの契約に記録されるかを一組で確認します。
- ConsoleのAPIキーはAnthropic API向けです。請求はキーが所属するConsole側で管理します。
- クラウド認証情報は選んだプロバイダー向けです。クラウドの認証・権限設定と、その契約の計量・請求を確認します。
- 社内ゲートウェイのキーやトークンは、そのゲートウェイ向けです。上流への請求はゲートウェイが使う組織の認証情報に結び付き、社内の予算配分は別に管理されます。
- 商用ゲートウェイのキーを使う場合は、その提供者の料金体系、モデル権限、サポート窓口が判断対象です。Anthropic Consoleのキーの別名ではありません。
通常の互換ゲートウェイでは、ANTHROPIC_AUTH_TOKENはAuthorization: Bearer、ANTHROPIC_API_KEYはx-api-keyヘッダーで送られます。動的な認証情報を取得するapiKeyHelperは両方に送ります。名前だけで決めず、管理者が指定した認証形式に合わせます。接続ガイドにこの対応が記載されています。
URLを変えるだけでは請求経路が確定しません。 ANTHROPIC_BASE_URLだけを指定すると、保存済みのclaude.aiログインが有効な認証情報として残る場合があります。通常のCLIでゲートウェイ認証情報を有効にすると、そのリクエストには保存済みのサブスクリプション認証情報が使われません。ただし、クラウド選択、公式Claude apps gatewayへのサインイン、管理ポリシーやプロフィールにも選択規則があります。「常にこの変数が勝つ」と一律に判断せず、実際のセッションで/statusを確認します。認証の優先順位とサブスクリプションとの関係が根拠です。
選んだ経路でClaude Codeを接続し、確認する
以下は公開文書に基づく手順です。Claude Codeを導入済みで、選んだサービスの利用権限と必要な認証情報があることを前提にしています。ここでは実際のモデル呼び出しや請求の試験結果を示していません。
Consoleを使う場合
- Claude Codeで
/loginを開き、Anthropic Consoleのアカウントを選びます。会社のConsoleを使う場合は、招待を受けた組織を確認します。 - APIキーなしのサインインが提示される環境では、Consoleアカウントへのサインインを選べます。APIキーを使う環境では、Consoleが発行したキーを使います。
- 通常のCLIで
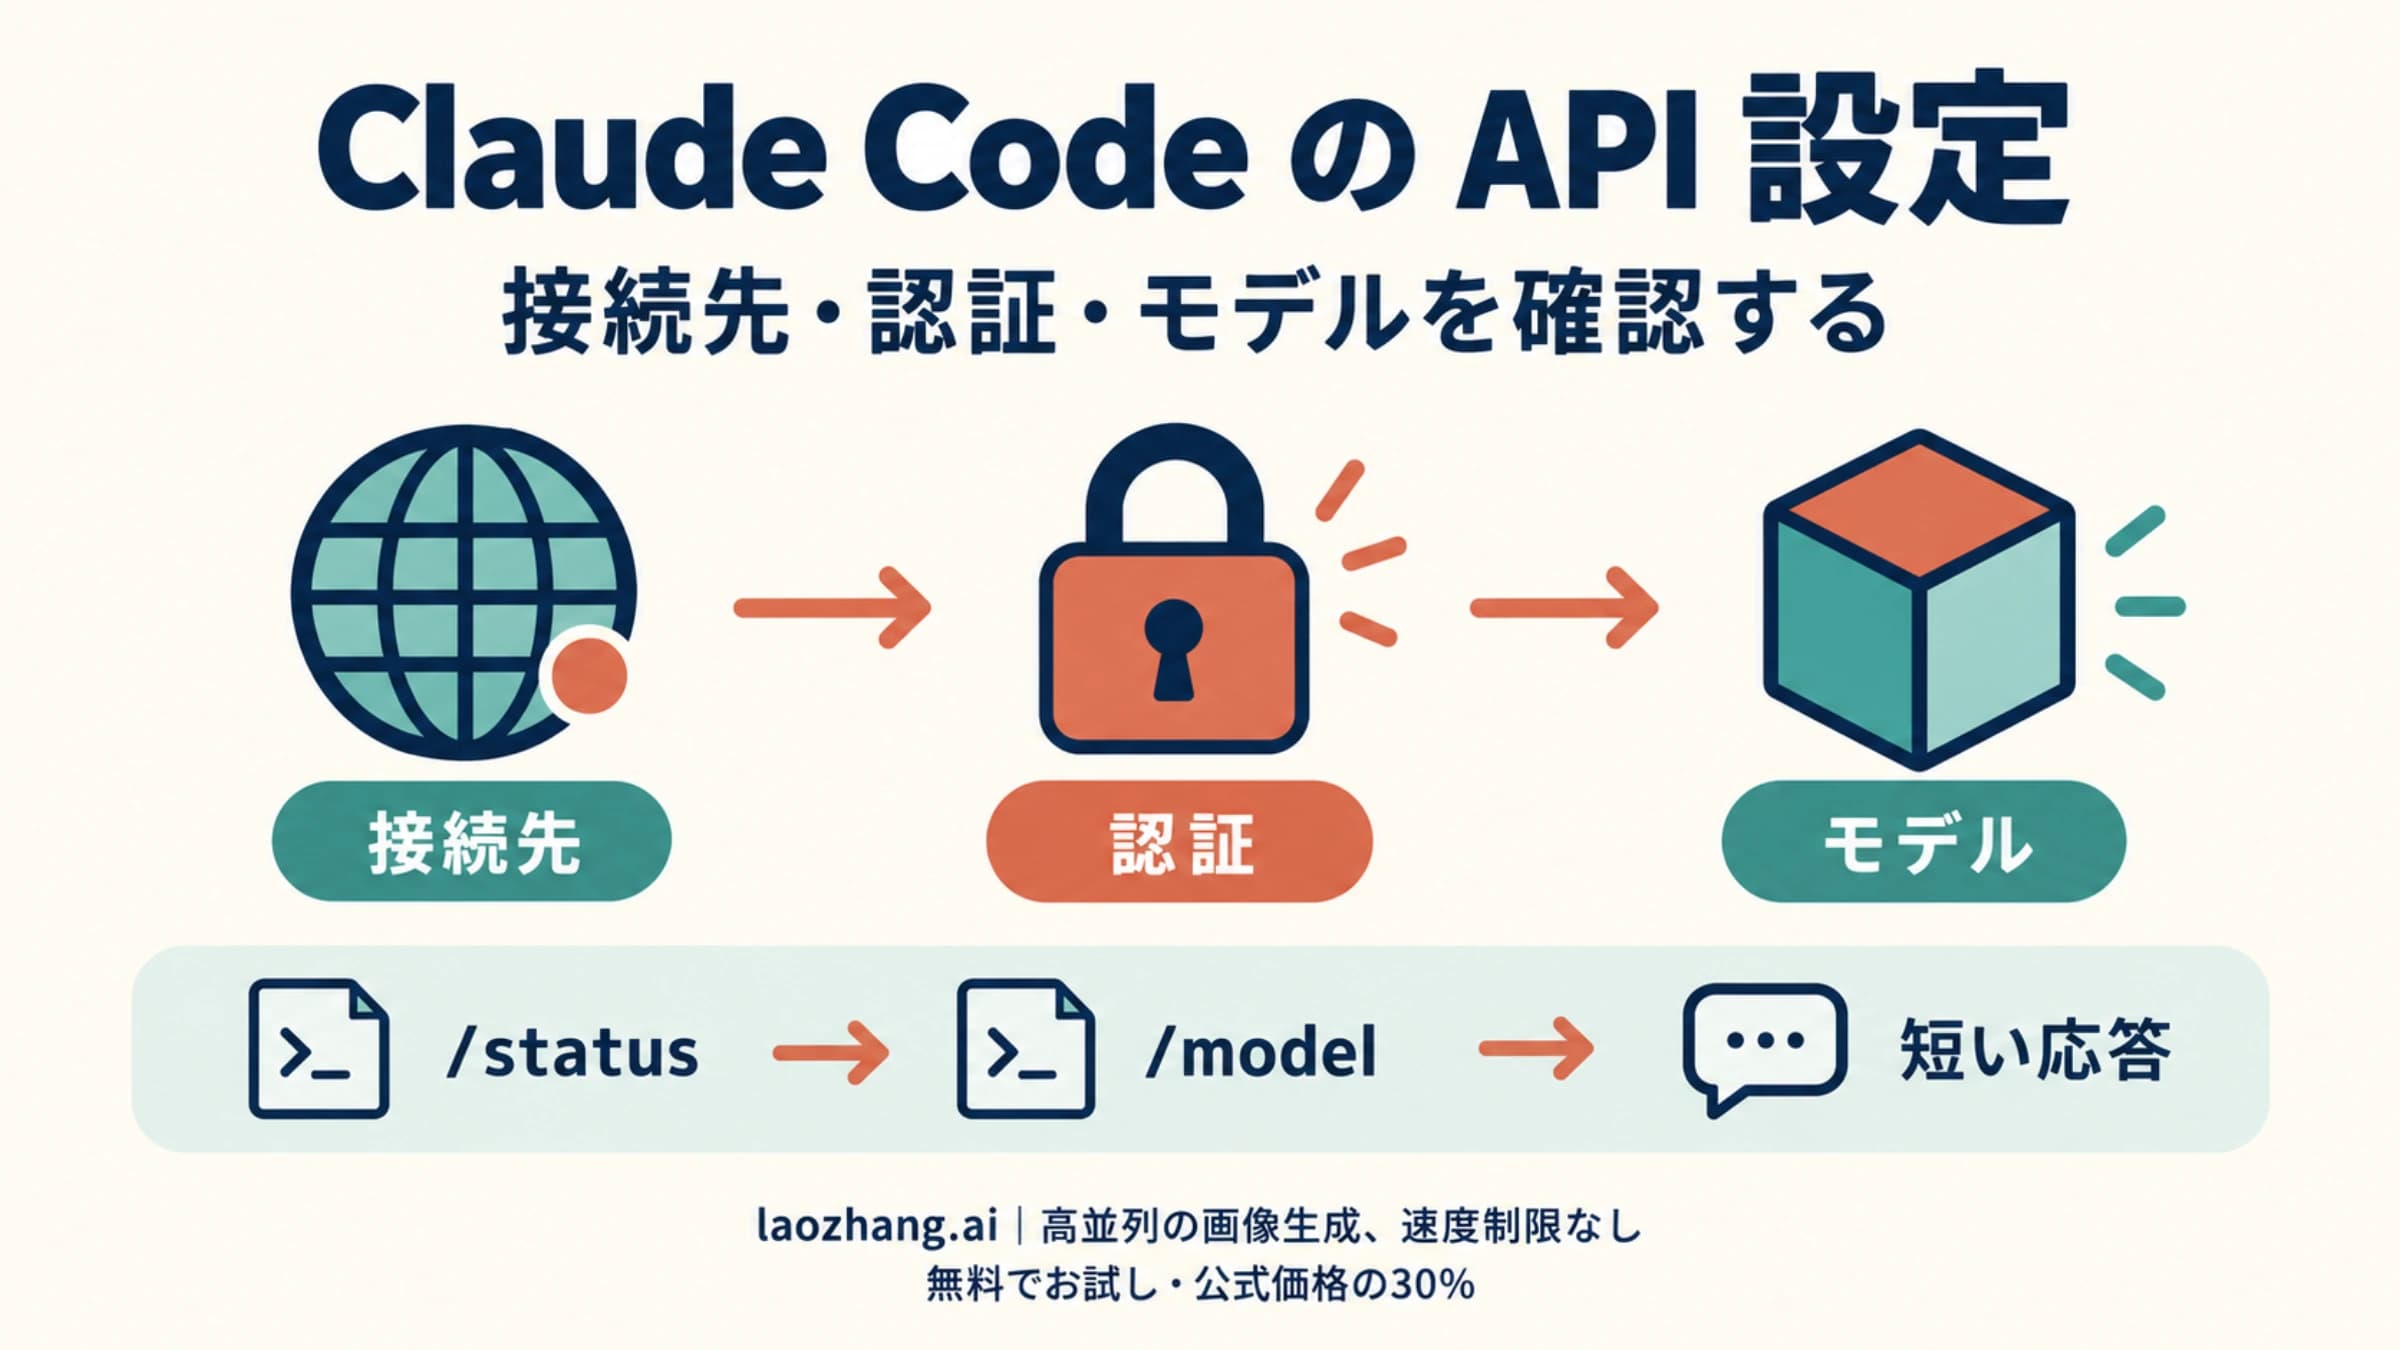
ANTHROPIC_API_KEYを渡した場合、対話モードではキーを使うかどうかの承認があります。以前に拒否していると再表示されないことがあるので、/configのUse custom API keyも確認します。会社が認証方法を管理している環境では、その指定を優先します。 /statusで有効な認証方式と組織を確認します。プロフィール認証ならProfile行も手掛かりになります。/modelで利用可能なClaudeモデルを選び、機密情報を含まない短い入力で応答を確認します。
サブスクリプションのログインが保存されていても、現在のリクエストで使われているとは限りません。成功の判断は、意図した組織・認証方式でセッションが動き、選んだClaudeモデルへのリクエストが正常に応答することです。公式の認証手順を確認してください。
会社のゲートウェイを使う場合
まず管理者から設定が配布されているかを確認します。公式Claude apps gatewayを使う会社では、配布された接続先に対して/loginから企業SSOでサインインします。通常の互換ゲートウェイで、管理者から手動設定を指示されている場合は、接続先URL、認証形式、利用できるClaudeモデルIDを受け取ります。
次は、Anthropic Messages形式を提供する社内ゲートウェイがBearer認証を指定している場合だけのBash・Zsh用設定例です。URLとトークンは説明用の置き換え値で、そのままでは接続できません。
export ANTHROPIC_BASE_URL="https://claude-gateway.example.net"
export ANTHROPIC_AUTH_TOKEN="REPLACE_WITH_YOUR_ORG_TOKEN"
claudex-api-key認証を指定された場合は、トークン変数の代わりにANTHROPIC_API_KEYを使います。この例をLaoZhangのURLに置き換えても、現在提供されていないClaudeモデルが使えるようにはなりません。また、Bedrockなどのプロバイダー独自形式を公開するゲートウェイには別の設定が必要です。管理者が指定した形式に従います。接続方式別の公式手順が参照先です。
起動したら/statusで、通常の互換接続ならAnthropic base URLが意図したURLを示し、Auth tokenまたはAPI keyが指定した認証元を示すかを確認します。その後、許可されたClaudeモデルで短い入力への応答を確認します。URLの表示は経路、認証元の表示は使われる認証情報、応答はその操作が通ったことの手掛かりです。いずれも単独で供給元の独立証明や長期の安定性保証にはなりません。
シェルの設定は、そのターミナルから起動したプロセスに適用されます。Dockから開いたエディターなどに同じ設定が届くとは限りません。VS Code拡張には専用設定、Claude Desktopには第三者推論用の設定があり、通常CLIの環境変数をそのまま共通設定とは扱えません。接続経路を選んだ後のファイル設定とモデル設定は、Claude CodeのAPI設定と確認手順で詳しく扱っています。
クラウドを直接使う場合
会社が指定したクラウドの認証情報と設定を使って起動します。BedrockやGoogle Cloudの設定では、初回ログイン画面の3rd-party platformから対話形式のセットアップも利用できます。そのうえで/statusのプロバイダーが選んだサービスと一致するかを確認し、クラウド側で権限のあるClaudeモデルを使います。すべてのクラウドに同じウィザードや同じモデルIDがあると考えず、公式認証ガイドから該当プロバイダーの手順に進んでください。
接続できても、必要な機能と管理設定を確認する
ローカルで文章への応答が返ることだけを合格条件にすると、実際の仕事で使う機能の欠落を見落とします。たとえば通常のCLIで、非AnthropicホストをANTHROPIC_BASE_URLに指定している場合、Remote Controlは無効です。Claude Desktopは第三者推論設定を利用できる例外がありますが、ゲートウェイ設定時の制約は残ります。接続ガイドと機能一覧で、使いたい画面と機能を照合します。
管理設定も二つに分けます。MDMなどで端末に配布する設定と、サーバーからセッションへ配信する設定は別の仕組みです。Anthropicのサーバー管理設定には、対象のTeam・Enterprise契約、適格な認証情報、api.anthropic.comへのアクセスなどの条件があります。Consoleの組織に属するキーで認証しただけでは、claude.aiのTeam組織の設定を引き継ぎません。
一方、公式Claude apps gatewayでは、サインインしたクライアントがゲートウェイから管理設定を取得する方式があります。 対応クラウドを上流に使う場合にも、この同等の遠隔配信を提供できます。「ゲートウェイなら管理設定は使えない」という一括した説明は正しくありません。これは任意の商用互換URLにも同じ配信があるという意味ではありません。サーバー管理設定の提供条件がこの違いを明記しています。
組織で選ぶ際は、接続可能かに加えて、必要なルールが実際に配布されるか、利用者ごとの停止と権限変更を誰が行うか、監視情報をどこで見るかを確認します。公式Claude apps gatewayのSSOは人がブラウザーで承認する方式なので、そのサインインを行う人のいないCIの認証方法としては使えません。無人実行はプロバイダーへの直接接続など、公式日本語ガイドが示す別経路を用意します。
障害時に役立つ予備経路を用意する
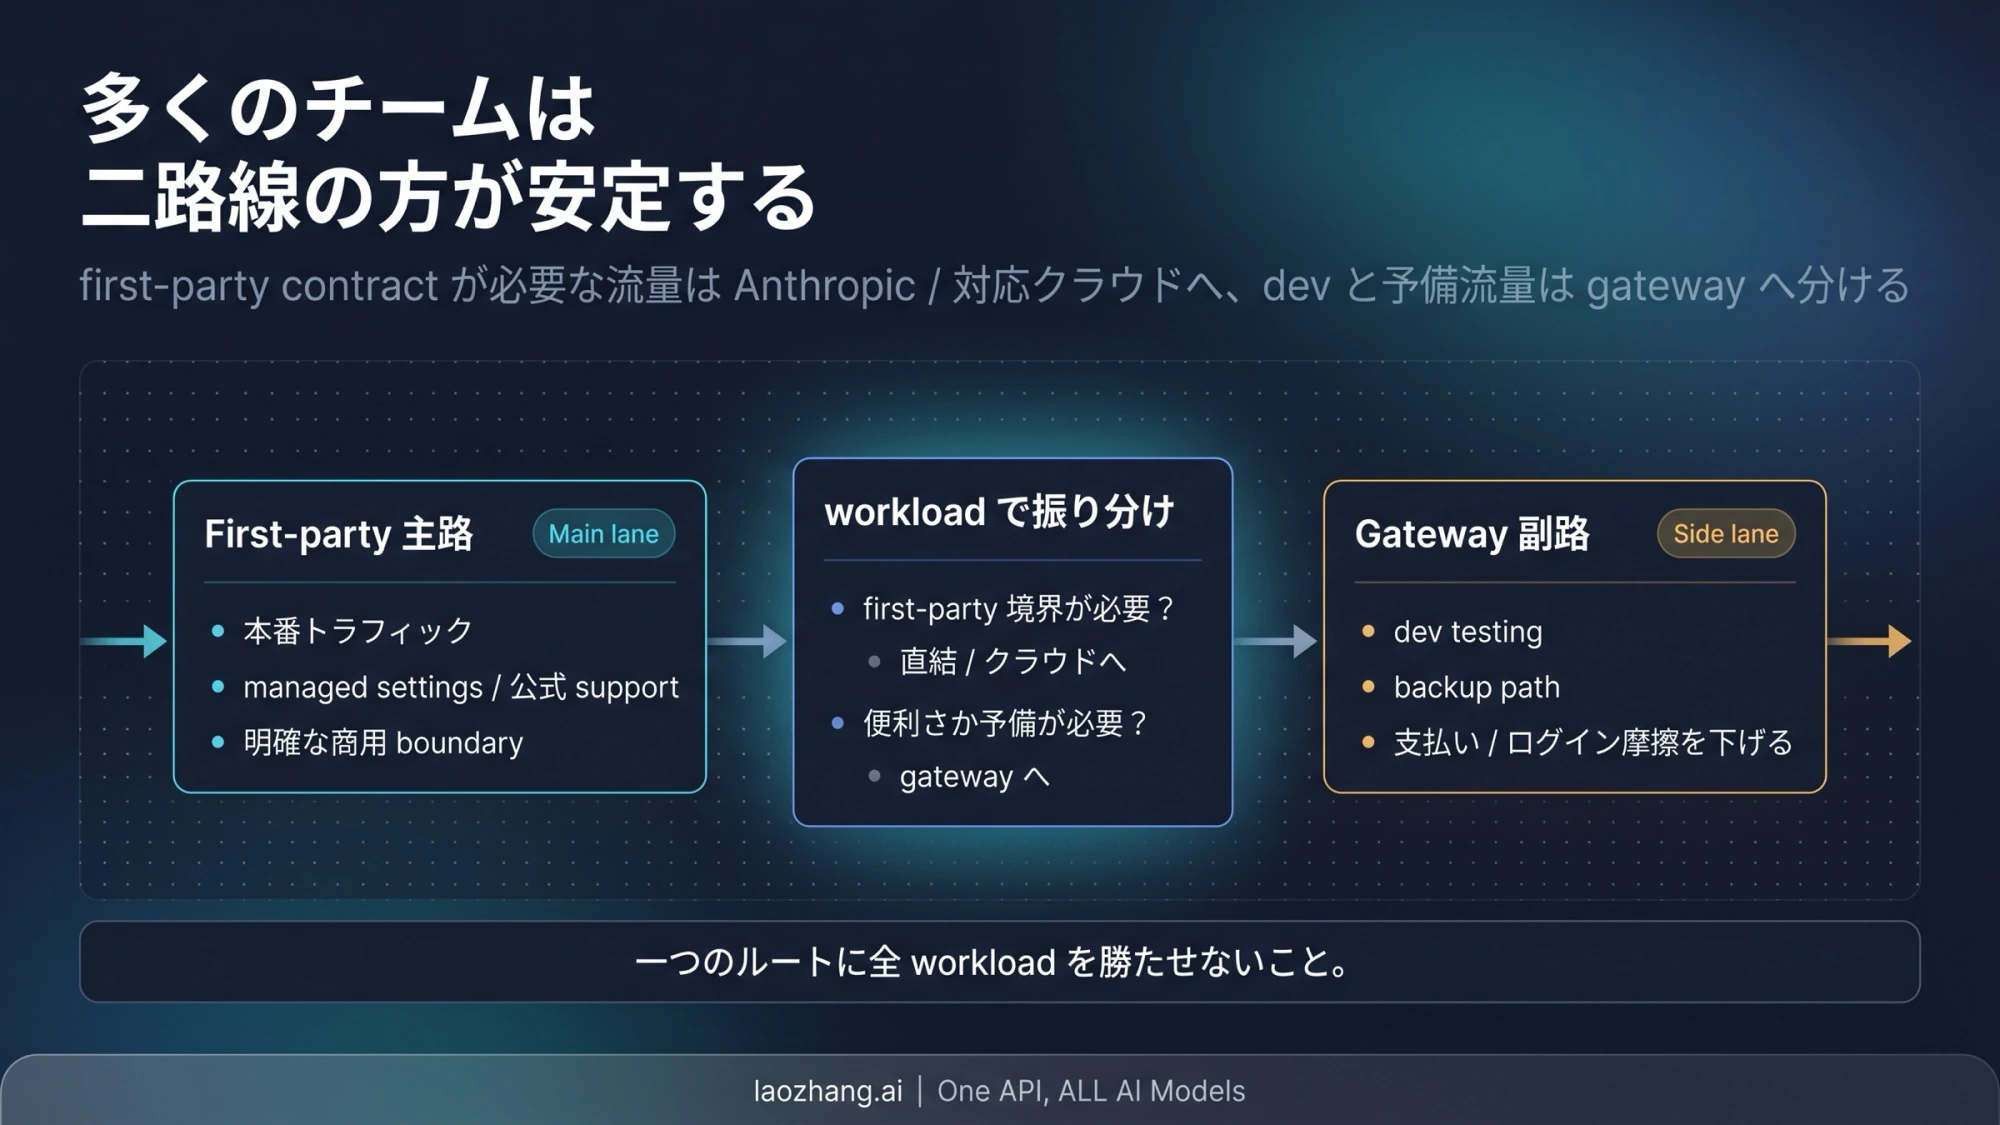
予備経路は、別のURLをメモするだけでは完成しません。必要なClaudeモデルを使える権限と認証情報があり、必要な機能で作業を再開できる経路を用意します。たとえばConsoleを主経路にするチームなら、既に許可されたクラウド経路を予備にする方法を検討できます。社内ゲートウェイの停止に備えるなら、会社が許可した直接接続をあらかじめ決めます。管理ポリシーが別経路を禁止している場合、障害時に利用者が勝手に切り替える手順にはしません。
切り替え前に整理するのは、使えるモデルとモデルID、認証元、請求先、費用上限、問い合わせ先、再開に必要な作業内容です。接続先ごとにモデルIDの表記や機能が違う場合があります。どちらもClaudeというだけで、実行中の会話や管理設定をそのまま引き継げると仮定しないでください。経路が分かれていても、共通の上流障害まで避けられるとは限りません。
LaoZhangが案内するapi2.laozhang.aiは、既定ホストapi.laozhang.aiに到達できない場合の代替ホストです。同じキーとリクエスト形式を使う同一サービス内の切り替えであり、別のClaude供給経路ではありません。api-vip.laozhang.aiも欧米のサーバーからの接続用として案内されています。これらへの変更は、未提供のClaudeモデルを復旧させる操作ではありません。APIマニュアルの適用範囲を確認します。
注記:laozhang.ai は当ブログ運営チームの自社サービスです。その料金は中立的な比較ではなく、自社の提示価格です。
障害が起きたら、原因に合った次の行動を選びます。
| 観測した状態 | まず取る行動 |
|---|---|
| URLに到達できない、DNSエラーになる | 接続先とネットワーク経路を確認し、管理者またはその提供者に問い合わせる |
401で認証が拒否される | 認証情報の発行元とBearer・x-api-keyの対応、失効の有無を確認する |
| モデルが利用できない、権限がない | モデルID、組織・クラウド・ゲートウェイのモデル許可を確認する。URLだけを変えて解決しようとしない |
| HTTP 200でもHTMLや不正な応答が返る | 正しいAPIへの接続になっているか確認する。ログインページが返っただけなら接続成功とは扱わない |
| 応答が途中で止まる | 部分出力と終了状態を保存し、ゲートウェイのストリーミング転送と上流の状態を確認する |
認証・応答形式の症状は公式の接続診断に基づきます。ストリーミングでは、イベントの順序、終了イベント、待機中のpingを正しく転送する必要があり、途中のバッファリングや欠落が停止につながります。互換性ガイドが説明しています。短い応答が一度返ることと、長い処理が継続できることは分けて確認します。
切り替え先では、まず短い入力で経路と認証を確認し、完了済みの作業と残りの作業を伝えて再開します。ファイル変更や外部操作が途中まで終わっている場合は、その結果を確認してから続けます。同じ処理を最初から重ねて実行すると、二重処理や追加費用の原因になります。
料金、サポート、データの扱いを確認して長く使う
料金は、同じ作業量と必要機能で比べます。サブスクリプションの月額とAPIのトークン単価を、そのまま大小比較しても判断できません。API経路では入力、出力、キャッシュ、モデル、提供者の条件を合わせ、社内ゲートウェイでは運用費も含めます。商用ゲートウェイなら、その提供者が適用する利用グループや倍率、計量方法を確認します。現在の単価と実際の権限が分からなければ、安さを断定しません。
問い合わせ先は、費用を請求し、最初の診断情報を持つ相手を起点にします。ConsoleならAnthropic側、クラウドならその契約と管理者、社内ゲートウェイなら運用チーム、商用ゲートウェイなら提供者の窓口です。発生時刻、接続先、モデルID、リクエストIDがあればその値、エラー全文を残します。キーやセッショントークンは問い合わせ資料に含めません。提供者の稼働率の宣伝文句だけで、契約上のSLAや自分の用途での安定性を保証されたと考えないでください。
データについては、内容とメタデータを分けて確認します。LaoZhangのデータポリシーは、通常のプロンプトと応答をデフォルトで保存しない一方、障害診断のメタデータを通常7日間保存し、安全調査、請求をめぐる紛争、法的要件などでは延長する場合があると説明しています。アカウント・請求記録や、自分から送ったサポート資料も別に扱われます。上流モデルサービスとインフラ提供者にはそれぞれの処理・保存ルールがあります。「応答を保存しない」という説明を、すべての記録が残らないことや独立監査済みのZDR保証に読み替えることはできません。
注記:laozhang.ai は当ブログ運営チームの自社サービスです。その料金は中立的な比較ではなく、自社の提示価格です。
よくある質問
LaoZhangでGLMやDeepSeekを選べば、Claudeの代わりになりますか?
別モデルとして検討することはできますが、Claudeを使うという条件は満たしません。2026年10月11日時点のLaoZhangの案内はClaudeの一時停止と非Claudeモデルの利用を説明しています。Anthropicも公式ガイドで、Claude Codeを非Claudeモデルへ接続する使い方はサポートしないとしています。モデルを変える場合は、利用者に分かる形で別の選択として扱います。
ProやMaxにログイン済みなら、APIキーを追加しても同じ請求ですか?
いいえ。通常CLIでは、ConsoleのAPIキーを有効にして使うとAPI側の請求経路になります。対話モードでの承認、クラウド選択、公式ゲートウェイのSSO、管理ポリシーやプロフィールによる例外があるので、/statusで有効な認証を確認してください。公式認証ガイドに選択規則があります。
ゲートウェイに接続できれば、Anthropic公式のサポートを受けられますか?
その接続だけでは判断できません。Anthropicは第三者ゲートウェイ製品を推奨、保守、監査しないと明記しています。自社のゲートウェイ管理者や商用サービスの窓口がどこまで対応し、上流への問い合わせを誰が担当するかを確認します。プロトコル互換性から提携、認定、契約上の保証を推測しないでください。
設定だけ変えて、Claudeを止めずに予備経路へ切り替えられますか?
予備側でClaudeモデルを使える権限、認証、必要機能がそろっていれば切り替えを準備できます。ただし、会話や実行途中の作業が自動的に引き継がれるとは限りません。切り替え後は/statusと短い応答で経路を確認し、完了済みの作業を照合して再開します。同じ提供者の代替ホストだけでは、モデルの提供停止を回避できません。
参考資料8
本文で参照している外部ページを、登場順に並べています。最終更新日:2026年10月11日。
参考資料8
本文で参照している外部ページを、登場順に並べています。最終更新日:2026年10月11日。
- 1.公式ゲートウェイの説明code.claude.com/docs/ja/gateways
- 2.公式認証ガイドcode.claude.com/docs/en/authentication
- 3.機能一覧code.claude.com/docs/en/feature-availability
- 4.AnthropicのSupported Regions Policyanthropic.com/supported-countries
- 5.Claude Codeの公式利用条件code.claude.com/docs/en/legal-and-compliance
- 6.接続ガイドcode.claude.com/docs/en/llm-gateway-connect
- 7.サーバー管理設定の提供条件code.claude.com/docs/en/server-managed-settings
- 8.互換性ガイドcode.claude.com/docs/en/llm-gateway-protocol