OpenAI API Key 와 Organization ID: 2026년에 실제로 필요한 것
OpenAI API 의 auth 는 이제 project-first 입니다. 대부분의 개발자에게는 `OPENAI_API_KEY` 만 있으면 됩니다. Organization ID 와 Project ID 도 여전히 중요하지만, 주로 scope 를 명시적으로 골라야 하거나 일반 inference 대신 관리 endpoint 를 호출할 때 등장합니다.
목차
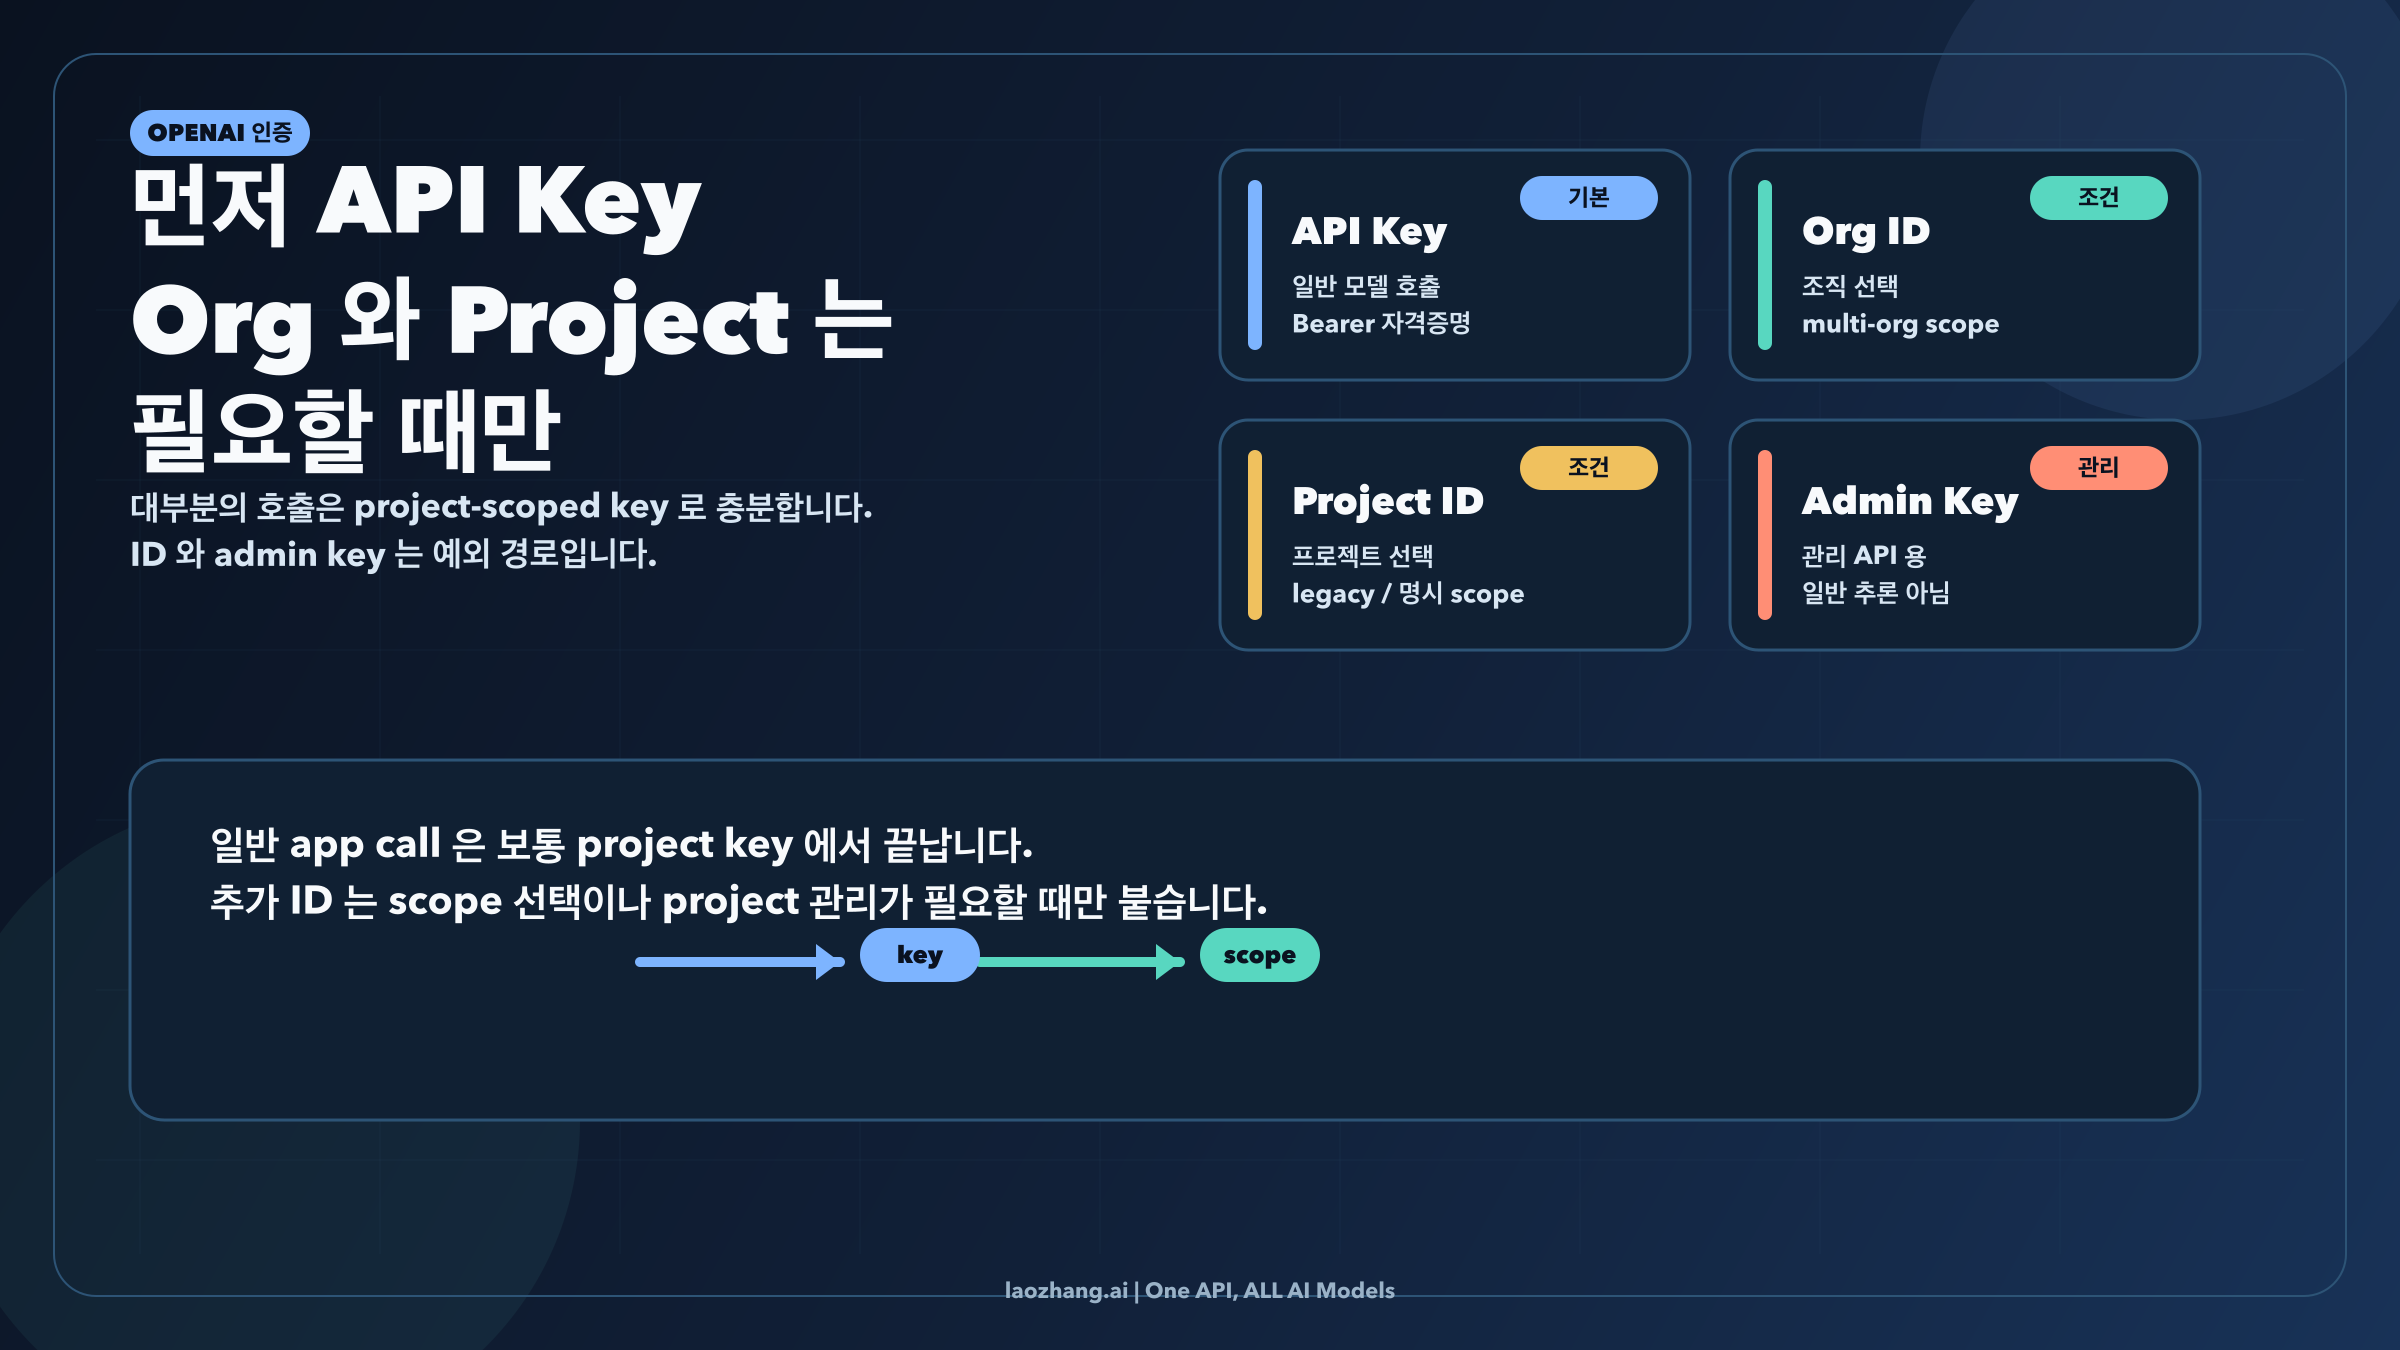
OpenAI API 의 auth 는 이제 project-first 입니다. 대부분의 개발자에게 API 호출에 정말 필요한 secret 은 OPENAI_API_KEY 입니다. Organization ID 와 Project ID 도 아직 존재하지만, 모든 request 에 항상 따라붙는 기본 짝은 아닙니다. 여러 organizations 에 속해 있거나, legacy user-key flow 를 아직 다루고 있거나, 일반 model inference 가 아니라 management endpoints 를 호출할 때처럼 scope 를 명시적으로 골라야 하는 경우에만 필요해집니다.
이 구분이 중요한 이유는 지금도 웹에서 세 가지 층이 한꺼번에 섞여 설명되기 때문입니다. Request 를 인증하는 secret key, projects 와 billing 을 소유하는 organization, 그리고 members, budgets, permissions, 일상적인 API keys 의 범위를 정하는 project 입니다. 이 셋을 계속 같은 setup field 로 취급하면, 이미 동작하는 코드에 불필요한 headers 를 붙이게 되고, scope 가 정말 문제인 경우를 오히려 더 늦게 발견하게 됩니다.
이 글은 2026년 4월 2일 기준 OpenAI API docs, help center 의 projects 문서, API key safety guidance, 그리고 공식 Python SDK 의 현재 소스를 바탕으로 확인했습니다.
TL;DR
- OpenAI API 의 기본 auth credential 은 여전히 secret API key 입니다.
- 현재 대부분의 setup 에서는 일반 model calls 에 project-scoped key 하나면 충분합니다.
- OpenAI 의 current auth docs 는
OpenAI-Organization과OpenAI-Project를 여러 organizations 에 속해 있거나 legacy user API key 로 projects 에 접근하는 경우의 explicit scope selection 으로 설명합니다. - Project-scoped personal key 와 service-account key 는 이미 하나의 project 에 묶여 있으므로 많은 requests 에 추가 scope headers 가 필요하지 않습니다.
OPENAI_ADMIN_KEY는 일반 inference key 와 다릅니다. organization / project management endpoints 용 credential 입니다.- Key 는 있는데 어느 org 소속인지 모를 때는
GET /v1/me로 그 key 에 연결된 organizations 를 볼 수 있습니다.
빠른 답: 실제로 무엇이 필요한가
가장 짧은 답만 먼저 원한다면 이 표를 보면 됩니다.
| 상황 | 필요한 것 | 이유 |
|---|---|---|
| 실제로 사용할 project 안에서 만든 key 로 일반 API call 을 보낼 때 | OPENAI_API_KEY | Key 가 이미 그 project 에 scoped 되어 있어서 request 를 단순하게 유지할 수 있다 |
| 여러 organizations 에 속해 있거나 legacy user-key flow 에서 scope 를 명시적으로 골라야 할 때 | OPENAI_API_KEY 에 OpenAI-Organization, 필요하면 OpenAI-Project 추가 | OpenAI 의 auth docs 가 이 headers 를 explicit organization / project selection 용도로 설명한다 |
| Project keys 같은 org 레벨 리소스를 조회하거나 관리할 때 | OPENAI_ADMIN_KEY | 이건 일반 inference request 가 아니라 management endpoints 이기 때문이다 |
혼선을 가장 빨리 줄이는 방법은 "API key 와 organization ID 가 항상 한 쌍인가?"라고 묻는 습관을 버리는 것입니다. 더 정확한 질문은 이렇습니다. 지금 내가 쓰는 key 는 어떤 종류인가? 이 request 는 이미 자기 project 를 알고 있는가?
OpenAI 의 현재 auth 모델
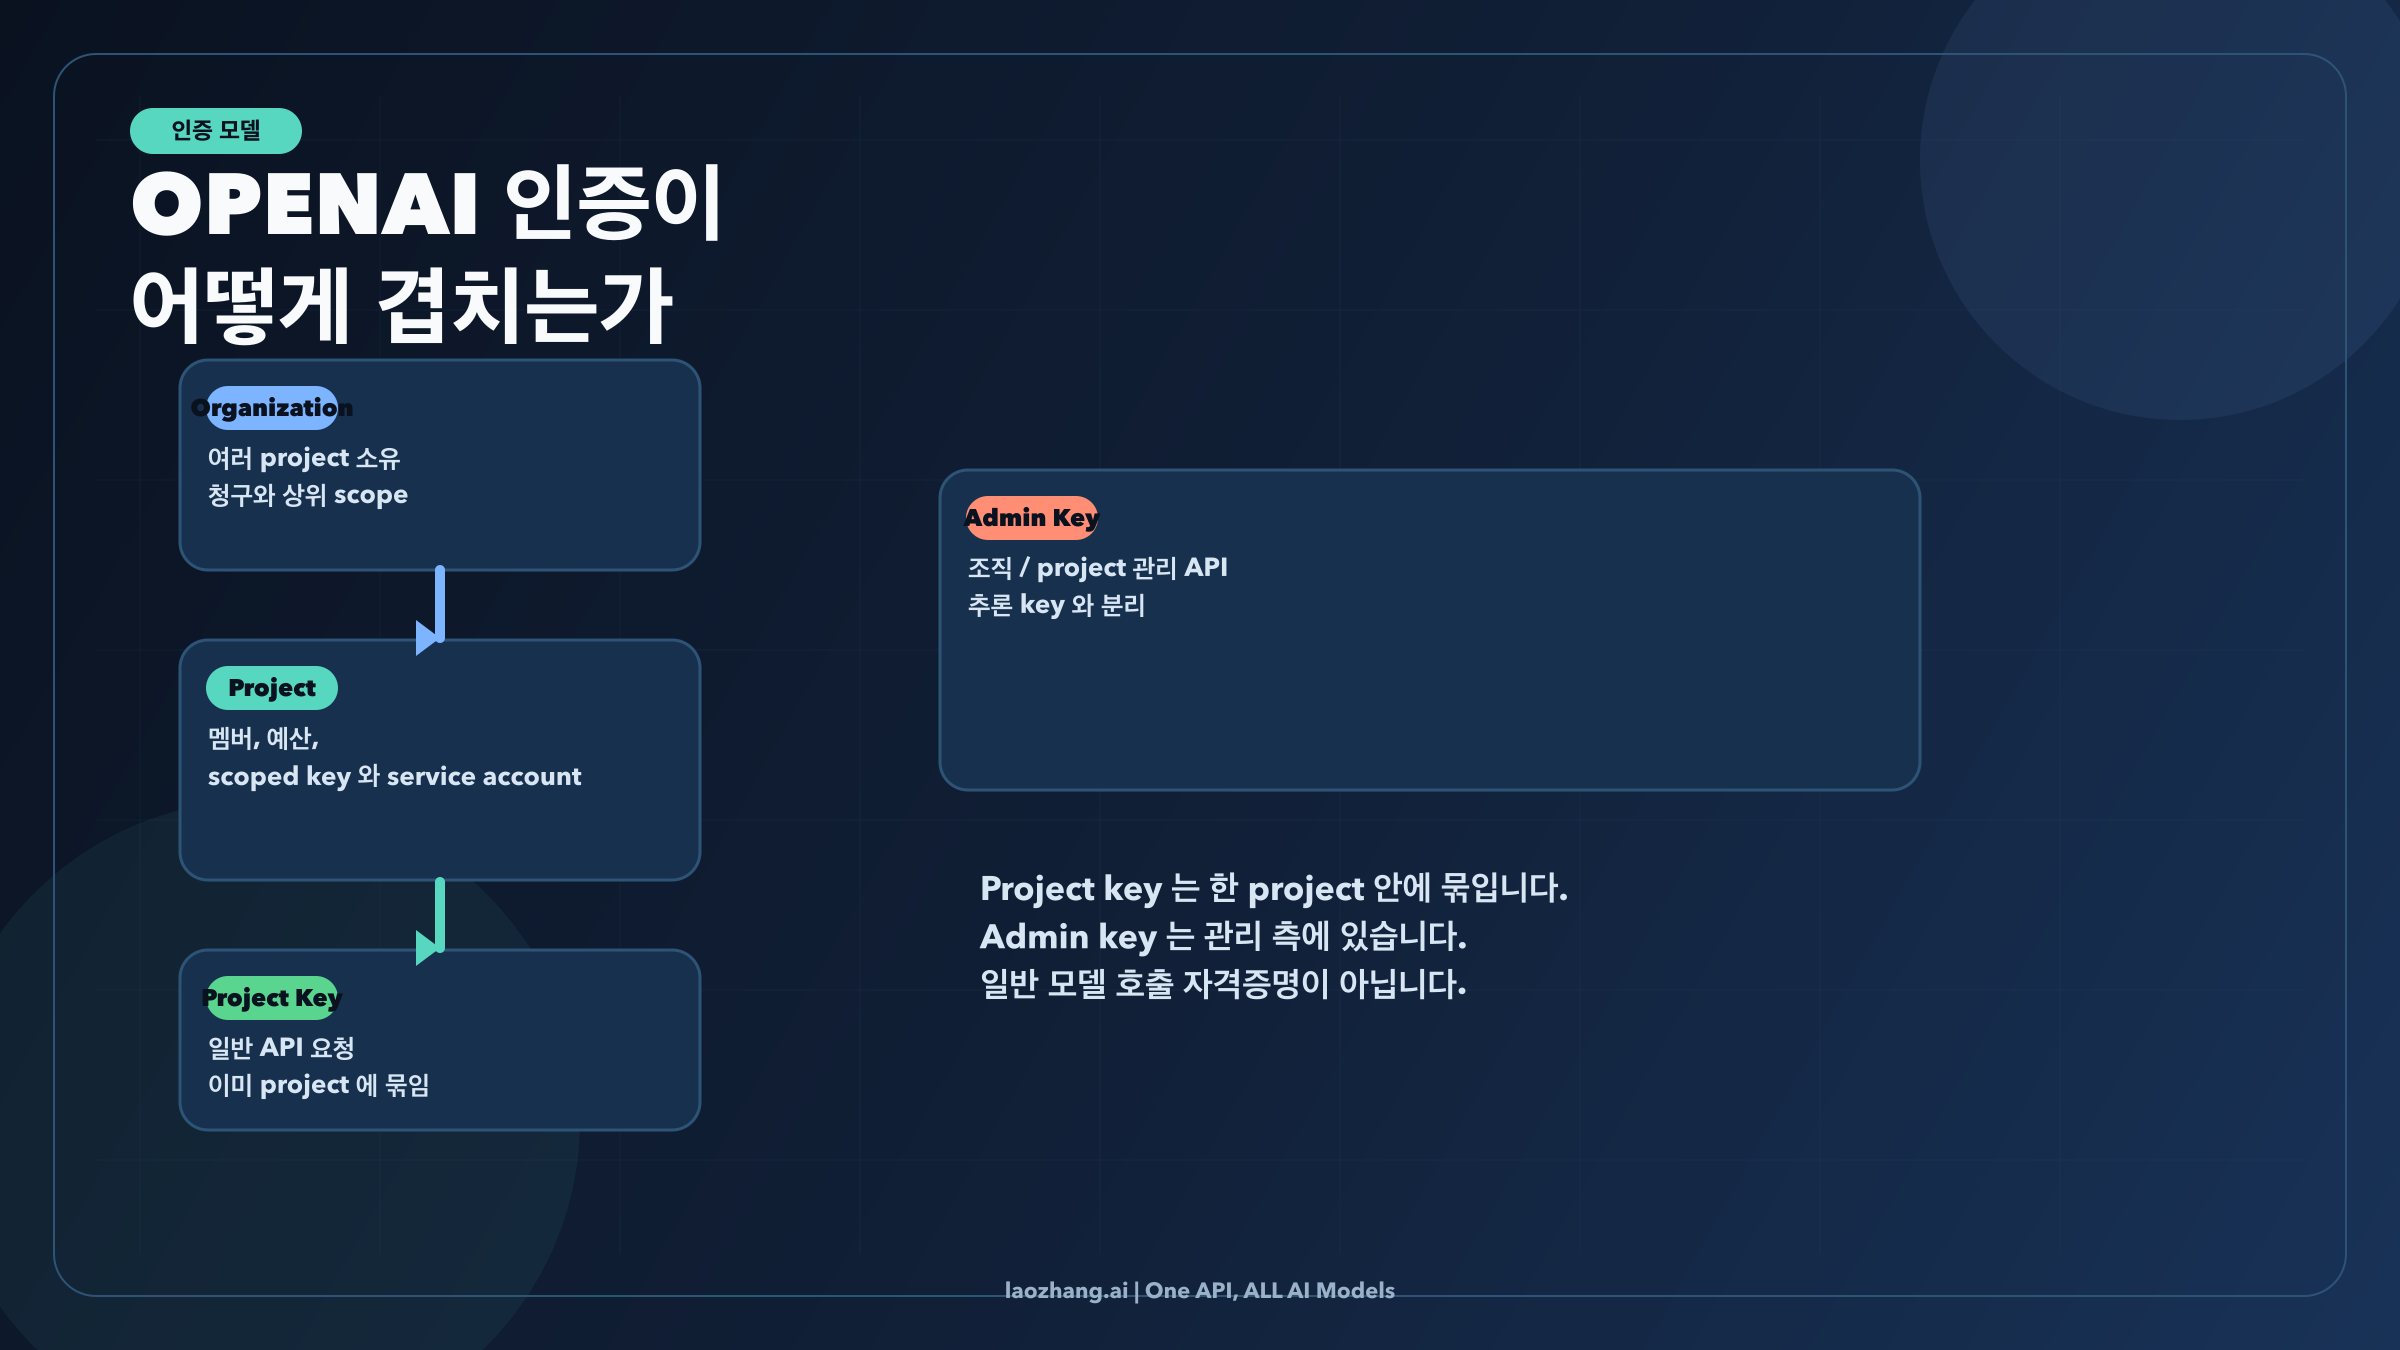
현재 OpenAI platform 은 다음과 같은 계층으로 이해하는 것이 가장 쉽습니다.
- 맨 위에 organization 이 있다.
- 그 안에 하나 이상의 projects 를 만든다.
- Project 안에서 project-scoped keys 와 service accounts 를 만든다.
- 그와 별도로 organization / project management endpoints 용 admin keys 가 있다.
그래서 예전의 "API key 와 org ID 를 어디에나 넣어라" 식 조언은 지금의 platform 에서는 어색합니다. Current help center docs 는 project members 가 그 project 와 그 resources 에 한정된 personal API key 를 만들 수 있다고 말합니다. 동시에 current auth reference 는 OpenAI-Organization 과 OpenAI-Project 를 multiple organizations 나 legacy user-key access 같은 명시적 scope selection 상황에서만 쓰라고 설명합니다. 이 두 사실을 합치면, 오늘의 platform 은 normal project-key path 를 의도적으로 더 단순하게 만든 구조라고 보는 편이 맞습니다.
여기서 한 가지 더 중요한 구분이 있습니다. OpenAI 는 service accounts 도 지원하며, 이것도 project-scoped 입니다. 이는 개인이 아니라 system access 용입니다. 생성 시점에 secret key 가 바로 발급되고, 이후에는 그 secret 을 다시 볼 수 없다고 OpenAI 가 경고합니다. 실제 의미는 분명합니다. Service-account key 는 automation 을 위한 project-bound credential 이지, organization 전체를 대표하는 top-level credential 이 아닙니다.
그리고 admin key 경로가 있습니다. Project management reference pages 에서 OPENAI_ADMIN_KEY 예시를 보고 있다면, 이미 management plane 에 들어온 것입니다. 이것은 responses.create, model listing, 일반 application calls 에 쓰는 credential 과 같은 것이 아닙니다.
언제 OPENAI_API_KEY 만으로 충분한가
대부분의 개발자에게는 여기서 거의 끝입니다.
Secret key 가 실제로 사용할 project 안에서 생성된 것이라면, request 는 보통 Bearer authentication 만으로 충분합니다. 예전 snippets 에 org / project headers 가 보인다는 이유만으로 그것을 더한다고 해서 request 가 더 "정답"이 되지는 않습니다. 많은 경우 추가 설정은 안전보다 노이즈를 늘립니다.
OpenAI 의 current docs 는 이 모델을 두 방향에서 뒷받침합니다. 첫째, API keys 를 primary auth mechanism 으로 정의합니다. 둘째, OpenAI-Organization 과 OpenAI-Project 를 every request 의 기본값이 아니라 explicit scope selection 용도로 남겨 둡니다. 공식 Python SDK 도 같은 생각을 보여 줍니다. OPENAI_API_KEY 는 자동으로 읽고, OPENAI_ORG_ID 나 OPENAI_PROJECT_ID 를 설정한 경우에만 대응 headers 를 보냅니다.
이 점이 중요한 이유는 지금 많은 integration failures 가 아주 흔한 가정에서 시작되기 때문입니다. 최소 설정으로 이미 동작하는 request 를 보고도 "아직 뭔가 빠졌다"고 생각해서 가능한 identifiers 를 전부 넣어 버리는 것입니다. 현재 OpenAI 의 project model 에서는 반대 습관이 더 낫습니다. 내 key type 에 맞는 가장 작은 request 에서 시작하고, scenario 가 실제로 요구할 때만 explicit scope selection 을 더하는 것입니다.
언제 Organization ID 나 Project ID 도 필요한가
Organization ID 와 Project ID 는 지금도 실제로 존재하고, 지금도 중요합니다. 다만 많은 검색 결과가 보여 주는 것보다 훨씬 더 좁은 도구입니다.
가장 분명한 current use case 는 OpenAI 가 docs 에 직접 적어 둔 경우입니다. 여러 organizations 에 속해 있거나, legacy user API key 를 통해 projects 에 접근하는 상황입니다. 이런 경우 platform 은 이 request 가 어느 organization 또는 어느 project 로 가야 하는지 명시해 달라고 요구할 수 있습니다. 그때 OpenAI-Organization 과 OpenAI-Project 가 맞는 선택이 됩니다.
또 다른 흔한 장소는 third-party connectors 입니다. 어떤 tool 이 API key, org ID, project ID 를 함께 요구하는 것은 그 tool 자체의 account model, usage tracking, multi-tenant routing 을 위해 explicit routing 이 필요해서일 수 있습니다. 그렇다고 모든 direct OpenAI API requests 에 그 세 값이 모두 필요하다는 뜻은 아닙니다. Connector 가 그런 fields 를 노출하고 있다는 뜻입니다.
실무 규칙은 단순합니다. Key 가 이미 원하는 project scope 를 품고 있으면 일반 request 는 작게 유지하면 됩니다. Platform 이나 tool 이 scope 의 모호함을 풀라고 요구할 때만 org / project identifiers 가 필요해집니다.
반대로 하면 안 되는 것은 이 두 현실을 "OpenAI 는 API key 와 organization ID 가 필요하다" 같은 한 문장으로 눌러버리는 것입니다. 현재 platform 에는 너무 넓은 말입니다.
각 값은 어디서 찾는가
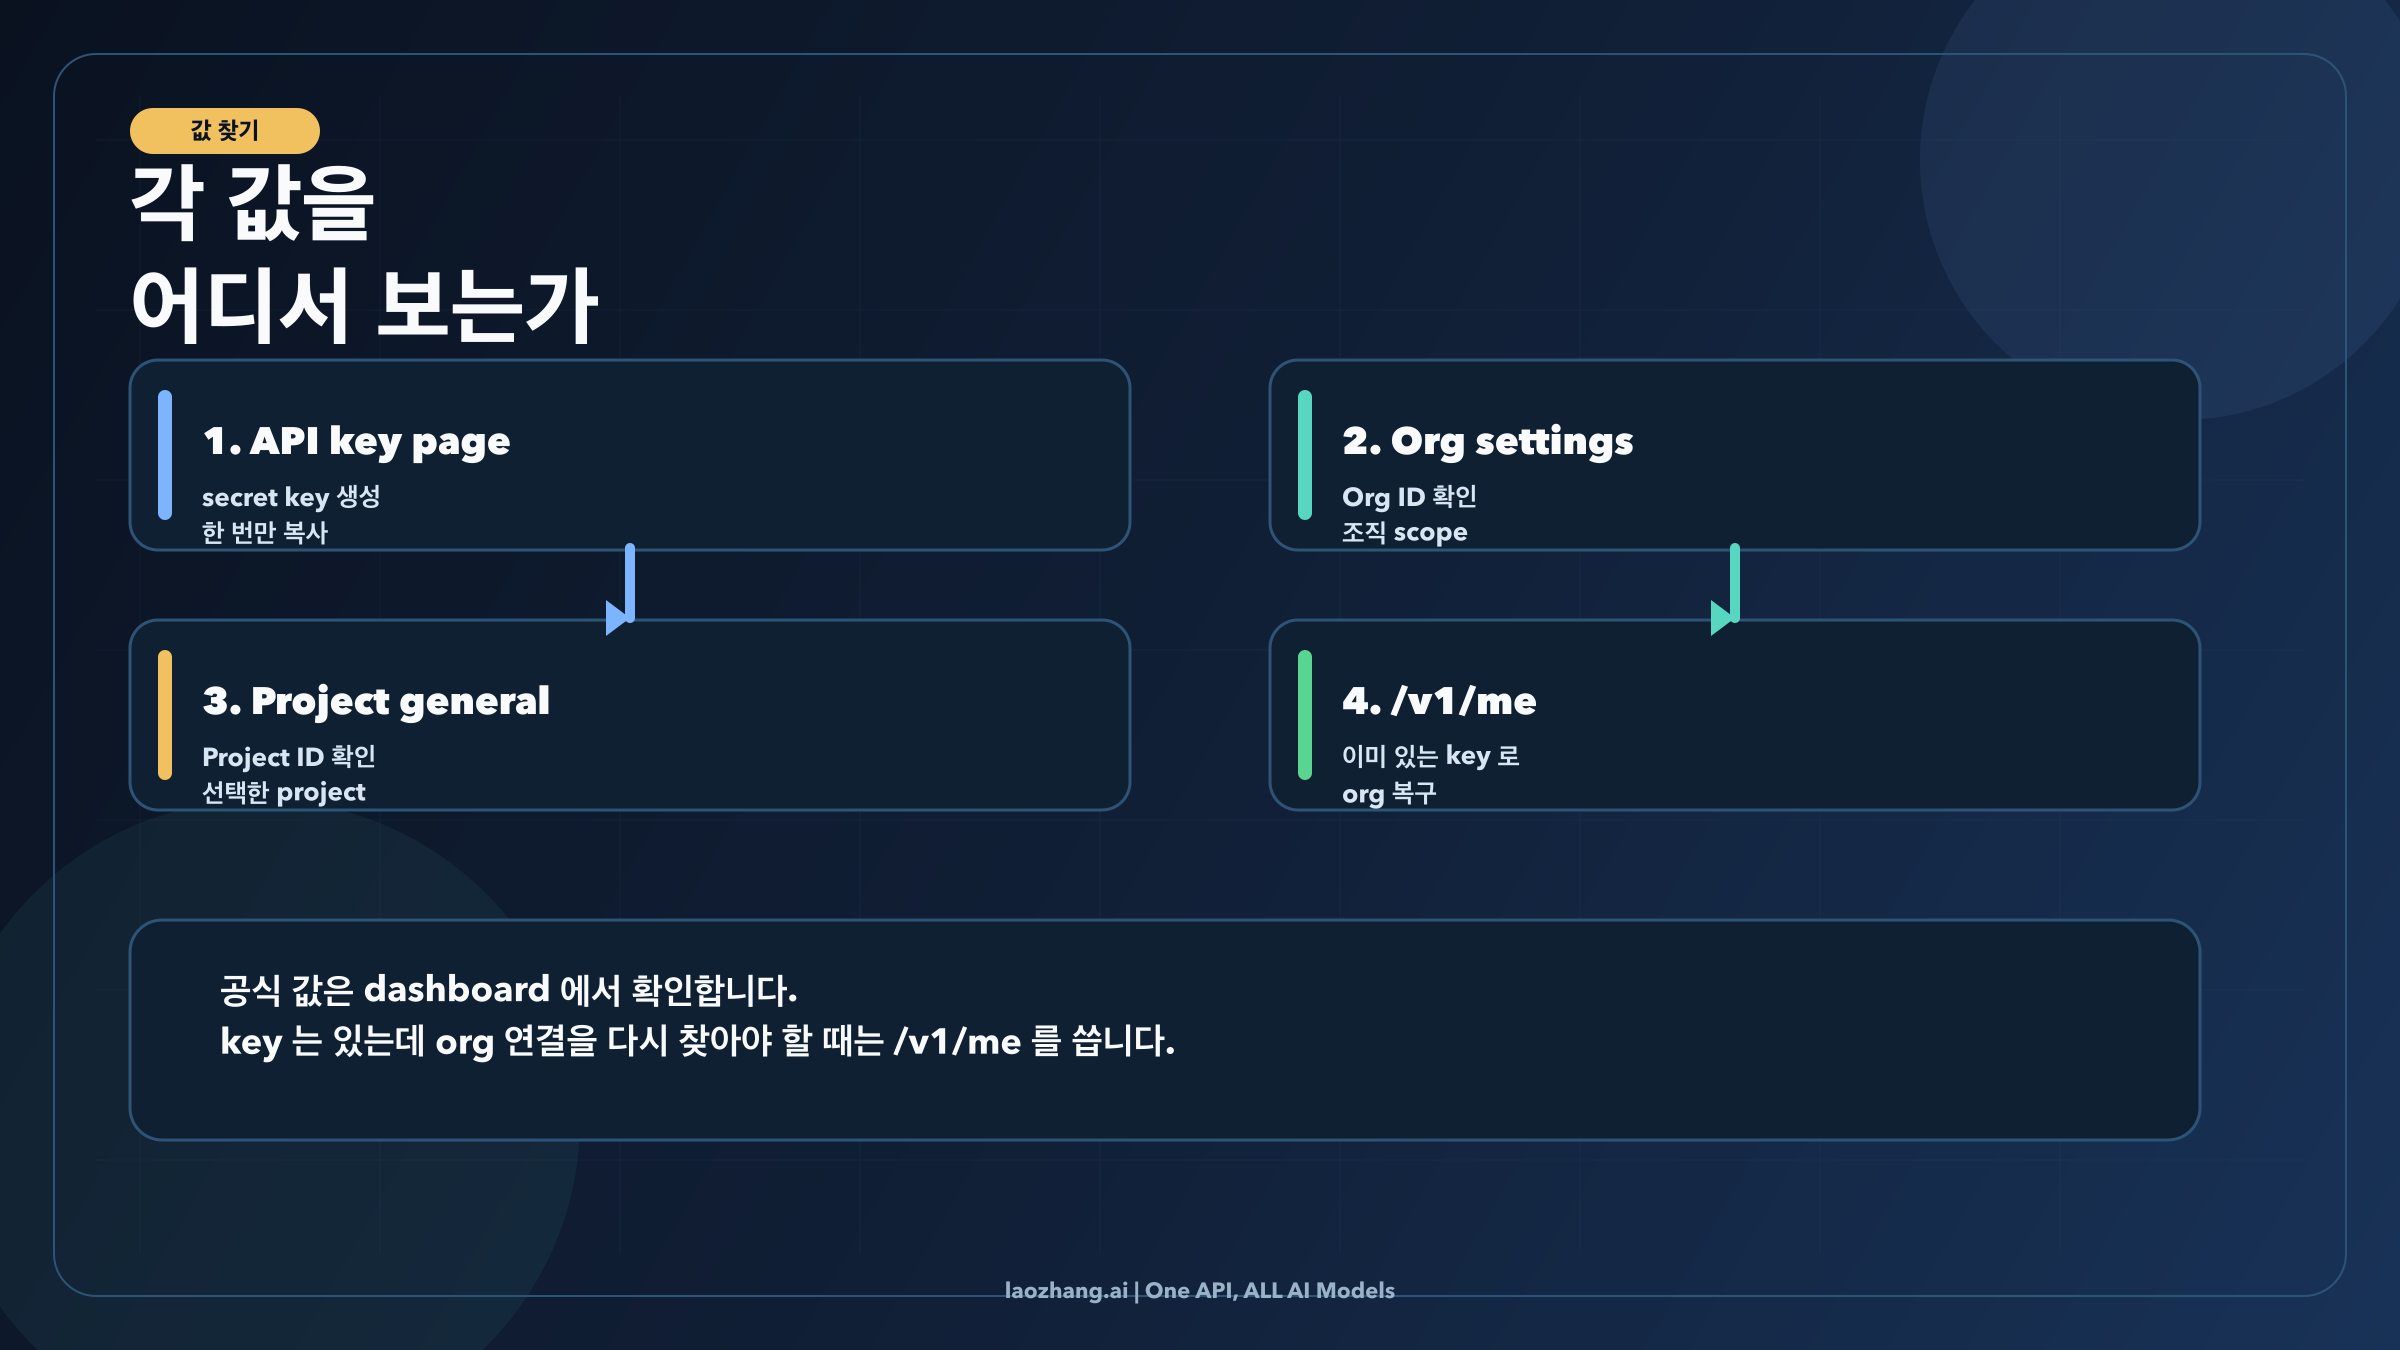
값이 서로 다른 위치에 있는 이유는 서로 다른 문제를 풀기 때문입니다.
Secret API Key
OpenAI help center 는 secret API key 를 API key page 에서 찾을 수 있다고 말합니다. API request 를 먼저 성공시키고 싶다면 가장 먼저 신경 써야 하는 값이 이것입니다.
Organization ID
Auth reference 는 organization IDs 가 organization settings 페이지에 있다고 설명합니다. 별도의 help-center article 은 organization name 은 바뀔 수 있어도 organization ID 는 고유하며 바뀌지 않는다고도 말합니다.
Project ID
같은 auth reference 는 project IDs 가 선택한 project 의 general settings 페이지에 있다고 설명합니다. OpenAI 나 connector 에 "이 request 는 어느 project 소유인가"를 말해야 할 때 쓰는 identifier 입니다.
Key 만 있는 경우
이것은 current official sources 에서 가장 유용한 rescue tricks 중 하나입니다. OpenAI help center 는 API key 를 Bearer token 으로 써서 /v1/me 를 호출하면 그 key 에 연결된 user 와 organizations 를 확인할 수 있다고 설명합니다.
curl https://api.openai.com/v1/me \
  -H "Authorization: Bearer $OPENAI_API_KEY"
이것이 모든 dashboard 확인을 대체하는 것은 아니지만, known key 는 있는데 org mapping 이 모를 때 가장 빠른 복구 경로가 되는 경우가 많습니다.
실제 예시
어떤 예시가 맞는지는 위에서 판별한 auth path 에 달려 있습니다.
1. 일반 project-scoped request
Key 가 이미 사용할 project 에 속해 있다면 request 는 최소로 둡니다.
curl https://api.openai.com/v1/models \
  -H "Authorization: Bearer $OPENAI_API_KEY"
이것이 baseline 입니다. 이게 동작한다면 scope headers 를 더한다고 해서 더 좋아지지 않습니다.
2. organization / project 를 명시적으로 선택할 때
실제로 scope 를 골라야 할 때만 OpenAI docs 의 headers 를 사용합니다.
curl https://api.openai.com/v1/models \
  -H "Authorization: Bearer $OPENAI_API_KEY" \
  -H "OpenAI-Organization: $OPENAI_ORG_ID" \
  -H "OpenAI-Project: $OPENAI_PROJECT_ID"
이걸 쓰는 이유는 "더 공식적으로 보여서"가 아니라, 내 상황이 문서 조건에 맞기 때문입니다.
3. Python SDK 와 environment variables
공식 Python client 는 지금도 다음 environment variables 를 자동으로 읽습니다.
export OPENAI_API_KEY="sk-..."
export OPENAI_ORG_ID="org-..."
export OPENAI_PROJECT_ID="proj_..."from openai import OpenAI
client = OpenAI()
response = client.responses.create(
model="gpt-5.2",
input="Say hello in one sentence."
)
print(response.output_text)중요한 점은 SDK 가 OPENAI_ORG_ID 와 OPENAI_PROJECT_ID 를 지원한다는 사실만이 아닙니다. 그 둘을 optional 로 취급한다는 점입니다. 설정하지 않으면 client 가 그 headers 를 임의로 만들어 붙이지 않습니다.
4. Admin key 예시
Project-management endpoints 를 다룬다면, 이미 다른 plane 입니다.
curl "https://api.openai.com/v1/organization/projects/$OPENAI_PROJECT_ID/api_keys" \
  -H "Authorization: Bearer $OPENAI_ADMIN_KEY"
사람들이 왜 헷갈리는지 잘 보여 주는 예시입니다. 분명 official OpenAI example 이지만, 일반 model inference example 은 아닙니다. Management plane credential pattern 을 everyday application code 로 가져오면 다른 문제를 풀게 됩니다.
Auth 다음 단계가 real model call 테스트라면 GPT-5.4 free API 가이드를 보는 편이 낫습니다. 혼선의 원인이 consumer surface 와 developer surface 를 섞어 본 것이라면 OpenAI Sora API 가이드가 더 깔끔한 route map 입니다.
흔한 실수와 troubleshooting
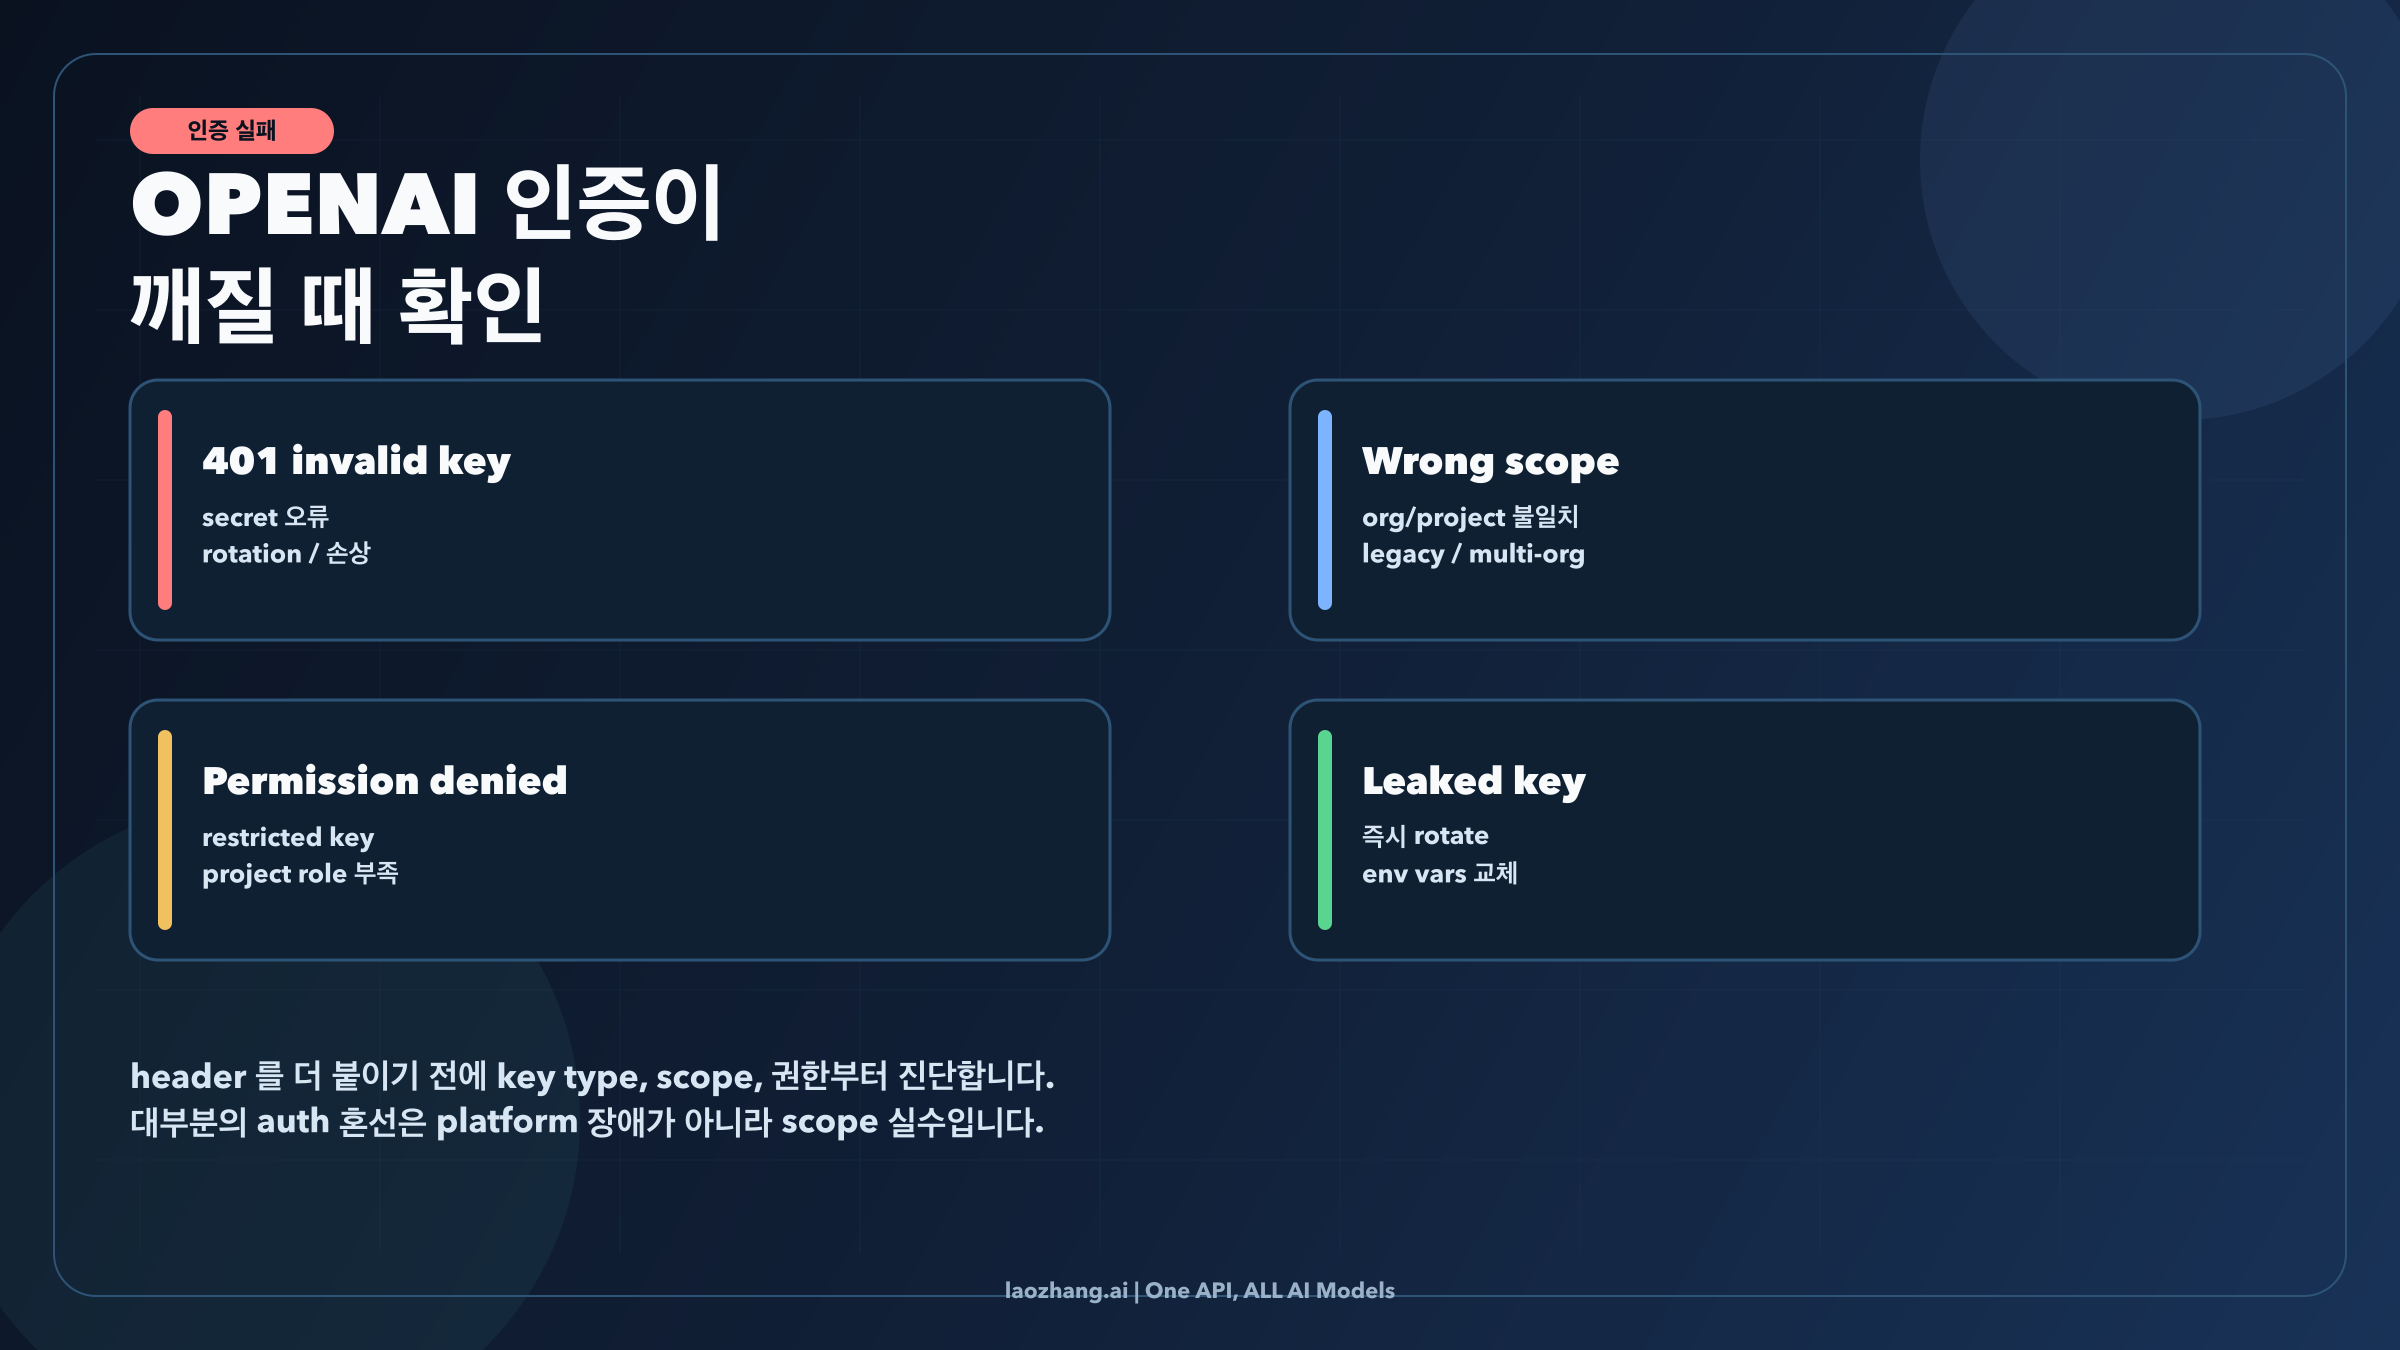
대부분의 auth 혼선은 네 가지 범주 안에 들어갑니다.
1. 401 invalid API key
가장 직접적인 경우입니다. Secret 이 틀렸거나, 형식이 깨졌거나, rotation 으로 더 이상 유효하지 않거나, 복사 과정에서 공백 같은 잡문자가 들어간 경우입니다. 여기서는 OpenAI 의 API key safety guidance 로 돌아가는 것이 맞습니다. Key 는 environment variables 에 넣고, client-side 노출을 피하고, leak 이 의심되면 빨리 rotate 하세요.
2. 같은 key 가 한 곳에서는 되고 다른 곳에서는 안 될 때
이건 secret string 문제보다 scope 문제인 경우가 많습니다. Connector 가 org 나 project 를 명시적으로 고르게 만들고 있을 수 있습니다. Legacy user-key flow 역시 project-scoped key 가 필요로 하지 않는 headers 를 요구할 수 있습니다. Credentials 를 다시 만들기 전에 현재 환경이 다른 organization, 다른 project, 혹은 더 오래된 auth pattern 을 쓰고 있지 않은지 확인하는 편이 낫습니다.
3. 403 permission denied 또는 capability 부족
OpenAI 는 이제 project level 에서 All, Restricted, Read Only permissions 를 지원합니다. Request 가 auth 는 통과했는데 resource access 나 capability 에서 실패한다면, key 가 restricted 되어 있거나 user 에게 그 action 을 수행할 project role 이 부족할 수 있습니다.
4. Key 를 유출했거나 더 이상 볼 수 없을 때
OpenAI 의 safety guidance 는 분명합니다. Key 를 rotate 하고 환경값을 교체하세요. Service accounts 에서는 secret 이 생성 시 한 번만 표시된다는 점도 기억해야 합니다. 잃어버린 뒤 dashboard 에서 hidden value 를 되살리려 하는 것이 정답이 아닙니다. 새 secret 을 만드는 것이 정답입니다.
시간을 많이 낭비하게 만드는 실수가 하나 더 있습니다. API Platform 의 org / project IDs 와 OpenAI 의 다른 product identifiers 를 혼동하지 않는 것입니다. 개발자는 한 번의 debugging session 안에서 API Platform docs, ChatGPT Enterprise setup docs, connector docs, community answers 를 함께 보게 되지만, 그 문서들이 모두 같은 layer 를 말하는 것은 아닙니다.
기억할 실무 규칙
Key 는 credential, IDs 는 scope selector 로 생각하세요.
작아 보이는 차이지만 이걸로 거의 전체 주제가 정리됩니다. 이 모델을 받아들이면 현재의 OpenAI platform 은 겹치는 fields 더미처럼 느껴지지 않습니다. Project-scoped key 는 normal application calls 의 default path 가 됩니다. Org 와 project IDs 는 실제로 필요한 경우에만 쓰는 explicit routing controls 가 됩니다. 그리고 admin keys 는 원래 자리로 돌아갑니다. Management plane 의 credential 일 뿐, OpenAI auth 의 만능 답은 아닙니다.
이 글에서 한 문장만 기억한다면 이것입니다. 2026년 OpenAI API setup 의 대부분은 OPENAI_API_KEY 에서 시작하며, organization ID 찾기에서 시작하지 않습니다.