Claude Code modo auto: como funciona, que bloquea y cuando conviene usarlo (2026)
El modo auto de Claude Code no es un interruptor para soltar por completo al agente. Es una capa intermedia con clasificador: reduce la fatiga de aprobaciones en tareas largas dentro del repositorio, pero sigue frenando `curl | bash`, despliegues a produccion y force push a `main`.
En esta página
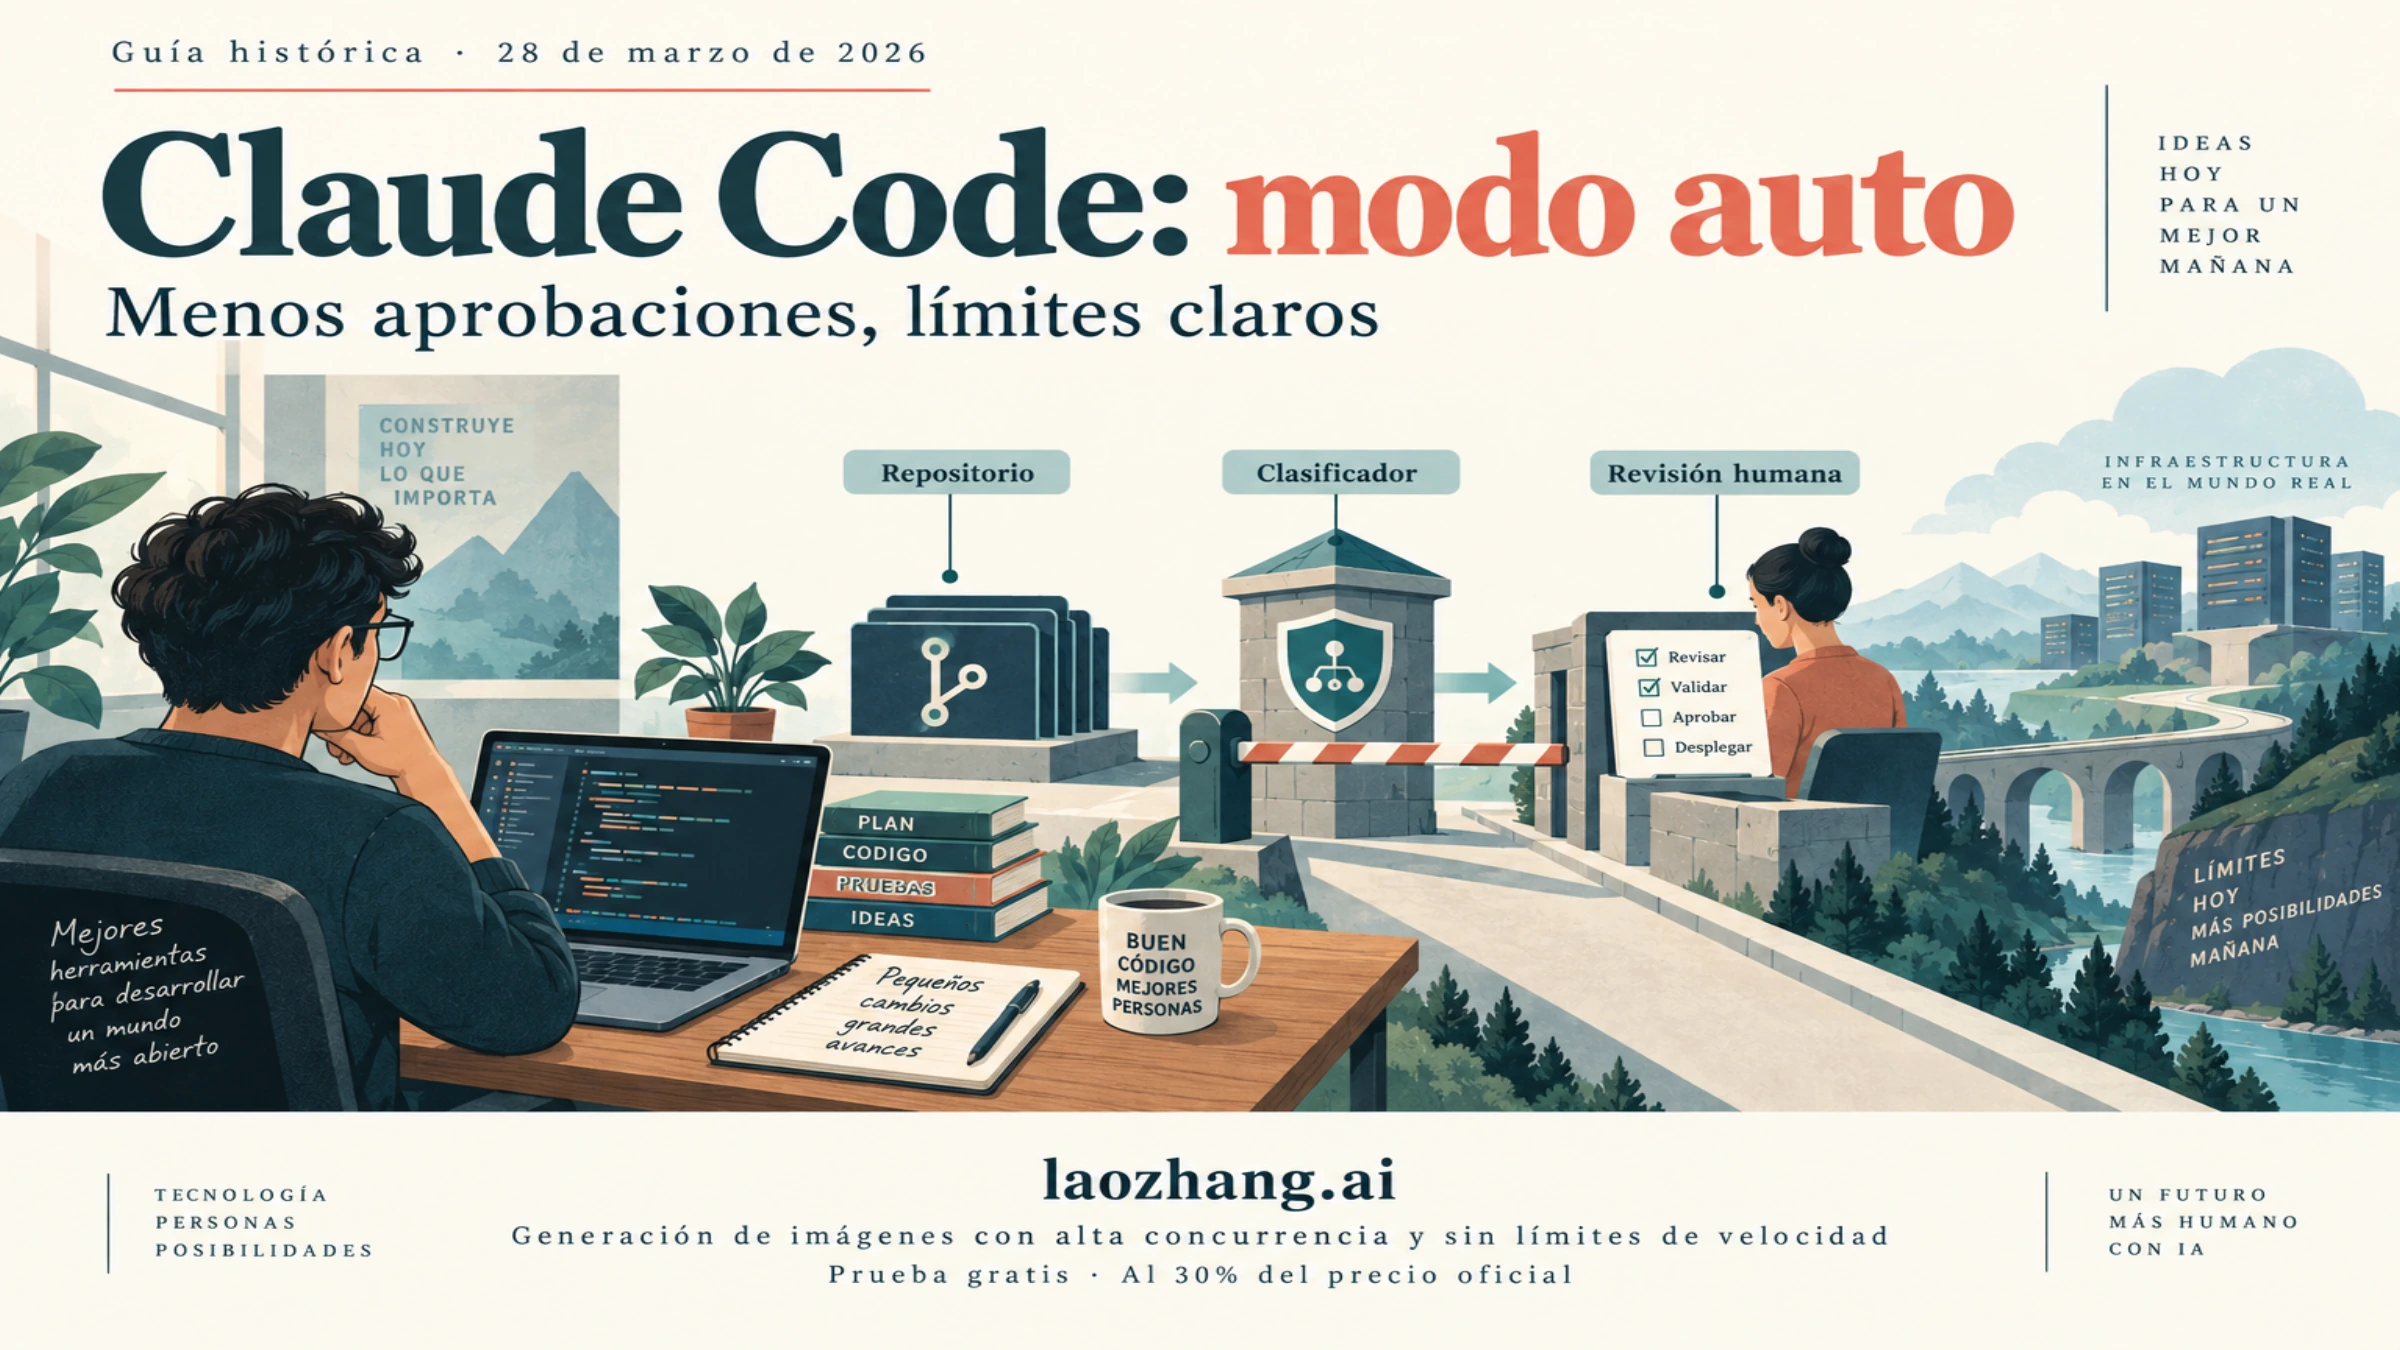
El modo auto de Claude Code es el nuevo permission mode en research preview que Anthropic ha lanzado para desarrolladores que ya usan Claude Code a diario y estan cansados de aprobar una y otra vez acciones de bajo riesgo durante sesiones largas. Segun la documentacion oficial que revise el 28 de marzo de 2026, Anthropic lo describe hoy como una funcion para Team: utiliza un clasificador de seguridad separado sobre Sonnet 4.6 para aprobar automaticamente trabajo de bajo riesgo dentro del repositorio y bloquear o cuestionar acciones con mayor blast radius, como ejecutar codigo descargado, desplegar en produccion o hacer force push a main. Si tu problema es la fatiga de aprobaciones durante refactors, bucles de test o mantenimiento de dependencias, merece la pena entenderlo. Si tu tarea toca infraestructura de produccion, operaciones destructivas o sistemas externos con limites poco claros, no es el atajo que deberias perseguir.
Nota de evidencia: esta guia se basa en el Auto mode announcement, las permission modes docs, la Claude Code product page y el Claude Code changelog de Anthropic, verificados el 28 de marzo de 2026.
Alcance histórico: esta guía describe el lanzamiento y la revisión del 28 de marzo de 2026. Las imágenes son explicativas, no pruebas de seguridad. La documentación actual de permisos ha cambiado desde entonces; las restricciones de acceso, activación y modelos de aquella revisión no son requisitos actuales.
TL;DR
- Auto Mode se anuncio el 24 de marzo de 2026 como una alternativa mas segura a
--dangerously-skip-permissions. - En la revisión del 28 de marzo de 2026 se describía un acceso limitado a Team. La documentación actual incluye todos los planes; comprueba la versión, el modelo y la política de tu organización.
- Donde mejor funciona es en trabajo largo y repo-scoped: refactors de varios archivos, actualizaciones de dependencias y ciclos de test/fix que se quedan dentro de una rama confiable.
- Es mas estricto de lo que mucha gente imagina. Anthropic documenta bloqueos para
curl | bash, despliegues a produccion, cambios destructivos sobre infraestructura compartida y pushes directos o forzados amain. - Si solo quieres menos aprobaciones de edicion,
acceptEditssuele bastar. Si lo que necesitas es ver el plan antes de ejecutar, usaplan. Si quieres ejecucion totalmente desatendida, primero crea un entorno realmente aislado.
Que cambia de verdad el modo auto de Claude Code
Anthropic lanzo Auto Mode porque la distancia entre los prompts normales de permisos y el bypassPermissions total era demasiado grande. En default, Claude pide aprobacion antes de editar archivos o ejecutar comandos. Eso tiene mucho sentido en repositorios nuevos, tareas sensibles o situaciones donde la visibilidad total importa mas que la velocidad. Pero en un refactor de una hora, confirmar la misma clase de accion una y otra vez acaba convirtiendose en el problema principal. En el extremo opuesto esta --dangerously-skip-permissions: puede ser razonable en un contenedor desechable o un sandbox muy cerrado, pero es una mala costumbre en una maquina real con credenciales reales y caminos reales hacia produccion.
Auto Mode vive en medio. Pero eso no significa “ahora Claude puede hacer cualquier cosa”. La forma mas precisa de leerlo es esta: mientras la tarea siga dentro de una frontera confiable de repositorio local, Claude puede avanzar con menos interrupciones; cuando una accion parece ambigua, externa o peligrosa, entra una capa de seguridad separada. Esa distincion explica a la vez por que Auto Mode es util y por que tambien puede sentirse mas conservador de lo esperado.
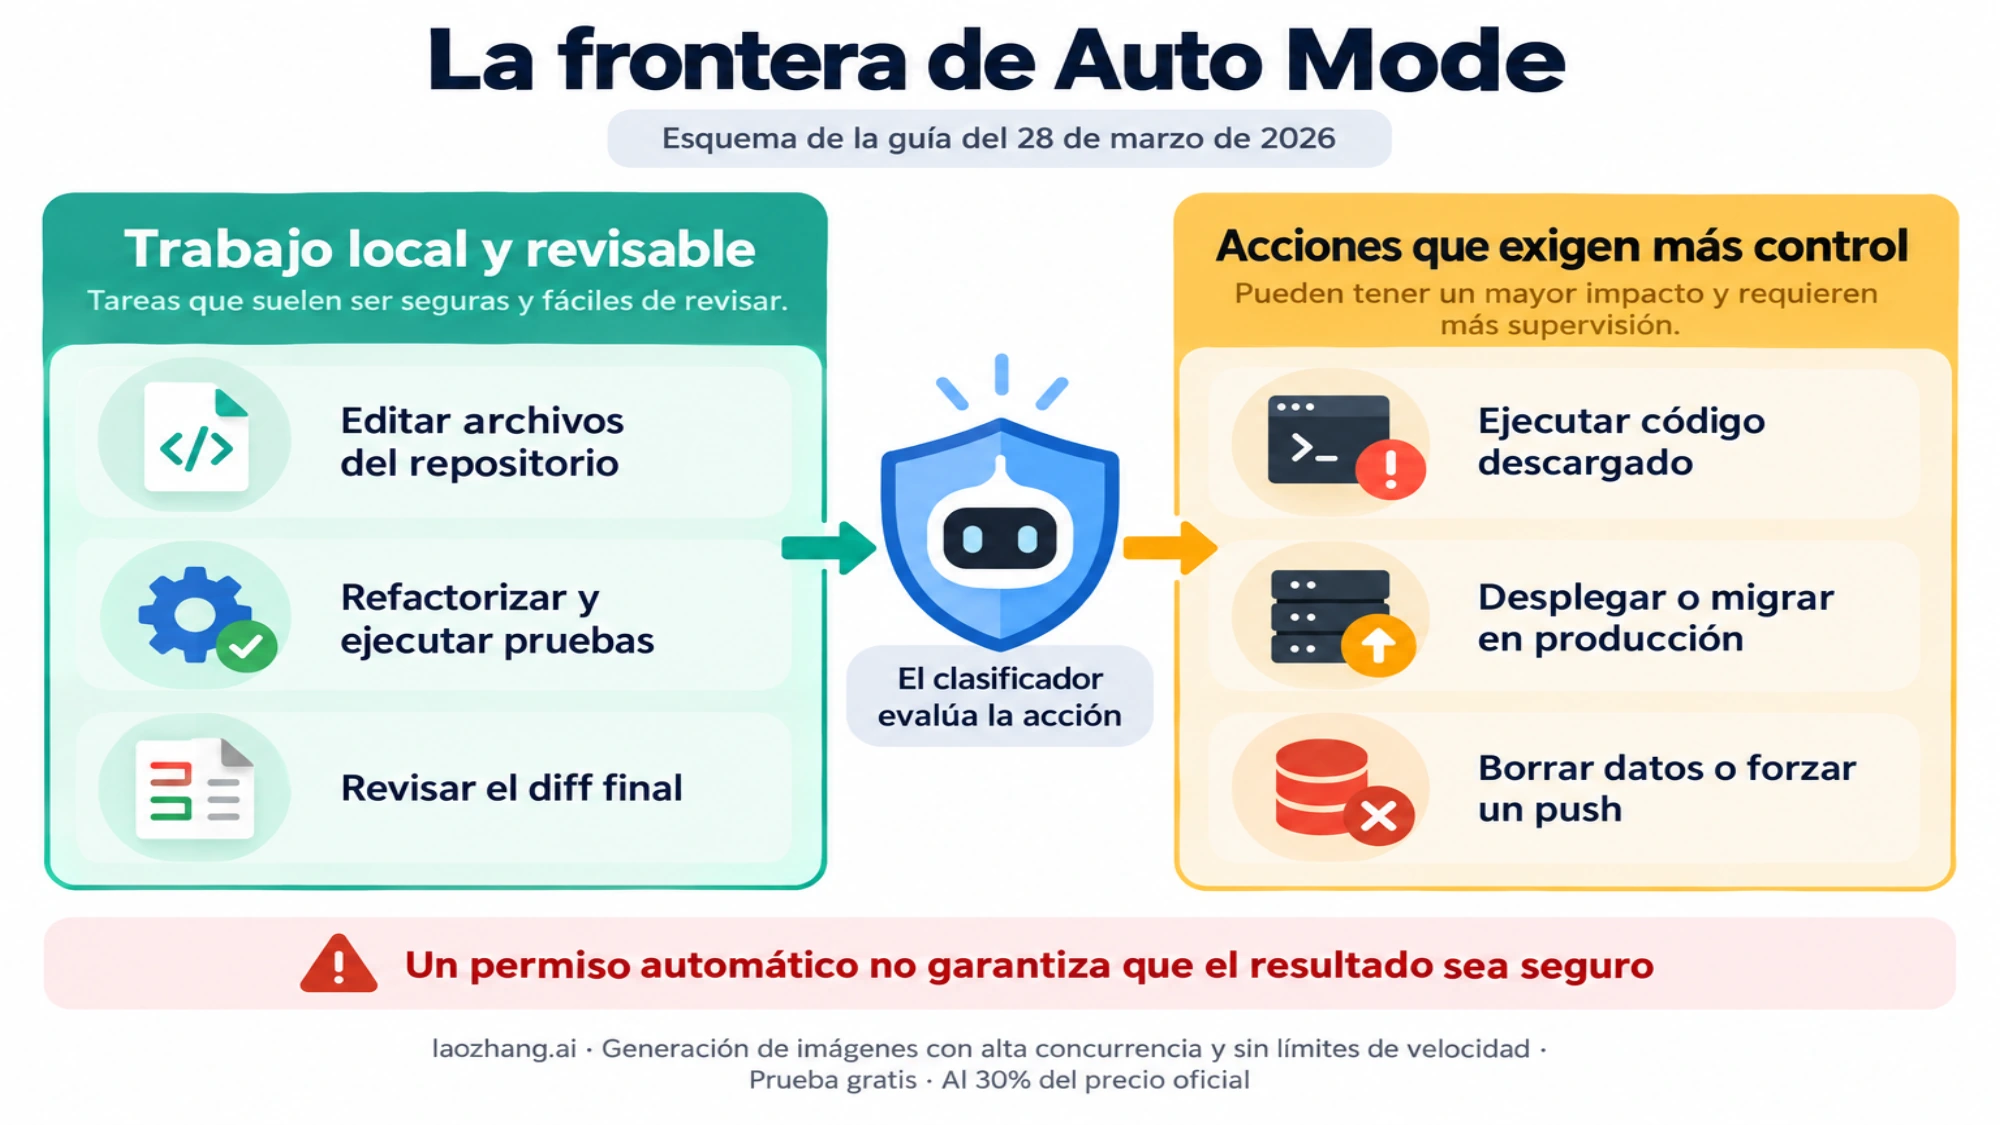
Lo que Anthropic intenta automatizar no son todas las aprobaciones, sino las aprobaciones aburridas y previsibles. Editar un archivo dentro del working directory no se parece en nada a descargar y ejecutar codigo remoto. Hacer una peticion GET de solo lectura a una documentacion tampoco se parece a tocar infraestructura de produccion. Auto Mode se construye justo sobre esa diferencia: el trabajo local, legible y acotado pasa mas facilmente; lo que expande el alcance o aumenta la irreversibilidad activa la desconfianza.
Por eso esta funcion encaja mejor en un perfil muy concreto: ya confias en que Claude haga la tarea, pero no quieres pagar el coste de confirmar la misma mecanica una y otra vez. Si ya has decidido que Claude renombre una abstraccion en treinta archivos, actualice imports, repare tests y ejecute la suite local, Auto Mode puede suavizar mucho la sesion. Si aun no confias en la tarea en si, Auto Mode no resuelve el problema principal. Solo reduce el numero de veces que te interrumpe.
Hay ademas un detalle importante en las docs: Anthropic dice que el clasificador ve los mensajes del usuario y las tool calls, pero no las respuestas de Claude ni los tool results completos. En otras palabras, la capa de seguridad juzga la accion solicitada y su intencion, no toda la cadena de razonamiento como si fuera omnisciente. Por eso conviene tratar Auto Mode como un guardrail para una clase mas estrecha de trabajo, no como una garantia general de que la sesion ahora es “segura”.
Puedes usarlo hoy y como se activa
La primera necesidad real de la mayoria no es filosofica, sino operativa. La forma en que Anthropic presenta Auto Mode es mas amplia en el mensaje de producto que en la cobertura real, asi que la forma mas rapida de orientarte es revisar cuatro cosas: plan, ajuste del admin, modelo y surface.
La disponibilidad ha cambiado desde el lanzamiento. La documentación actual incluye todos los planes. En Team y Enterprise, el administrador puede desactivar Auto Mode. Los modelos compatibles dependen del proveedor; no uses la lista de marzo como requisito actual.
Comprueba la versión y la superficie que utilizas. La documentación actual permite iniciar el CLI con claude --permission-mode auto. En versiones recientes, Auto Mode puede ser el modo inicial del terminal interactivo y de VS Code. También puedes cambiar el modo durante una sesión. La versión instalada, los ajustes y la política de la organización deciden qué aparece; --enable-auto-mode pertenece al procedimiento descrito en la revisión histórica, no a un requisito universal actual.
Si el modo no está disponible, revisa los requisitos actuales de cuenta, modelo, proveedor y ajustes antes de cambiar la instalación. Para contexto adicional, consulta las guías de precios e instalación de Claude Code.
Y hay una pista mas en el changelog. El 27 de marzo de 2026, Claude Code 2.1.86 cambio el mensaje de “temporarily unavailable” a “unavailable for your plan”. Es un cambio pequeno, pero muy revelador. En muchos casos, el problema no es que el rollout aun no haya llegado a tu sesion, sino que tu plan no incluye la funcion.
Que permite, que bloquea y por que vuelve a pedir aprobacion
Esta es la parte que de verdad decide si Auto Mode te aporta valor.
Anthropic describe dos rutas dentro de Auto Mode. La primera es la via rapida de bajo riesgo, donde algunas acciones se aprueban sin necesidad de pasar por el clasificador. El ejemplo mas claro es la edicion de archivos dentro del current working directory. Tiene sentido: una gran parte del trabajo de Claude Code consiste precisamente en leer archivos, modificarlos y moverse dentro de un repositorio local conocido. Si ni siquiera eso pudiera fluir, Auto Mode no tendria demasiado sentido. Las docs tambien incluyen peticiones HTTP de solo lectura, instalacion de dependencias declaradas en el lockfile y usos estrechos de .env cuando la credencial se envia solo a su API correspondiente.
La segunda ruta es donde entra el modelo de seguridad separado. La revisión de marzo describía Sonnet 4.6; la documentación actual permite otros modelos y comprobaciones del servidor. El clasificador revisa acciones fuera de las aprobaciones directas, añade trabajo de revisión y puede introducir coste o latencia según la cuenta y la ruta. No convierte la sesión en una garantía de seguridad.
Mas importante que la existencia del clasificador es la lista de bloqueos por defecto. Anthropic menciona de forma muy clara estas categorias:
- descargar codigo de internet y ejecutarlo
- desplegar servicios o lanzar migraciones de base de datos en produccion
- modificar infraestructura compartida como Terraform o CloudFormation de forma de alto riesgo
- borrar en masa en cloud storage
- cambiar IAM o permisos del repositorio
- hacer acciones destructivas irreversibles sobre archivos existentes
- en la revisión histórica, hacer direct push o force push a
main; consulta la política actual antes de actuar
Estos ejemplos importan porque muestran exactamente que esta intentando proteger Anthropic. Auto Mode es favorable al trabajo local de software que se queda dentro de una frontera de repositorio. Se vuelve mucho mas desconfiado cuando una accion amplifica el alcance, aumenta la irreversibilidad o sale a sistemas externos donde el coste de un error es mayor.
Ese limite explica tambien por que algunas personas salen decepcionadas en el primer intento. Si esperabas “modo agente, pero sin el flag aterrador”, te parecera demasiado estricto. Si esperabas “menos interrupciones en una tarea larga dentro del repo, pero con freno ante acciones obviamente peligrosas”, te parecera muy bien calibrado. La friccion no es aleatoria. Es la frontera que Anthropic ha decidido imponer.
Otro comportamiento muy valioso que las docs explican bien es el fallback. Si el clasificador bloquea una accion tres veces seguidas, o veinte veces en total dentro de la misma sesion, Claude Code vuelve al modo de prompts manuales. Esa decision es inteligente. Una sesion que sigue chocando contra el guardrail te esta diciendo algo: o la tarea no encaja en Auto Mode, o Claude esta explorando una ruta de ejecucion cuyo perfil de riesgo es demasiado amplio. En ambos casos, la respuesta correcta no es insistir, sino cambiar de modo o recortar el alcance.
Anthropic añade ademas que al entrar en Auto Mode se eliminan allow rules amplias como Bash(*) y Agent. Esto es otra senal clara de que Auto Mode no es solo acceptEdits con una etiqueta nueva. La compania esta impidiendo que reglas antiguas del tipo “deja pasar todo” agujereen silenciosamente la capa del clasificador.
Auto vs acceptEdits vs plan vs bypassPermissions
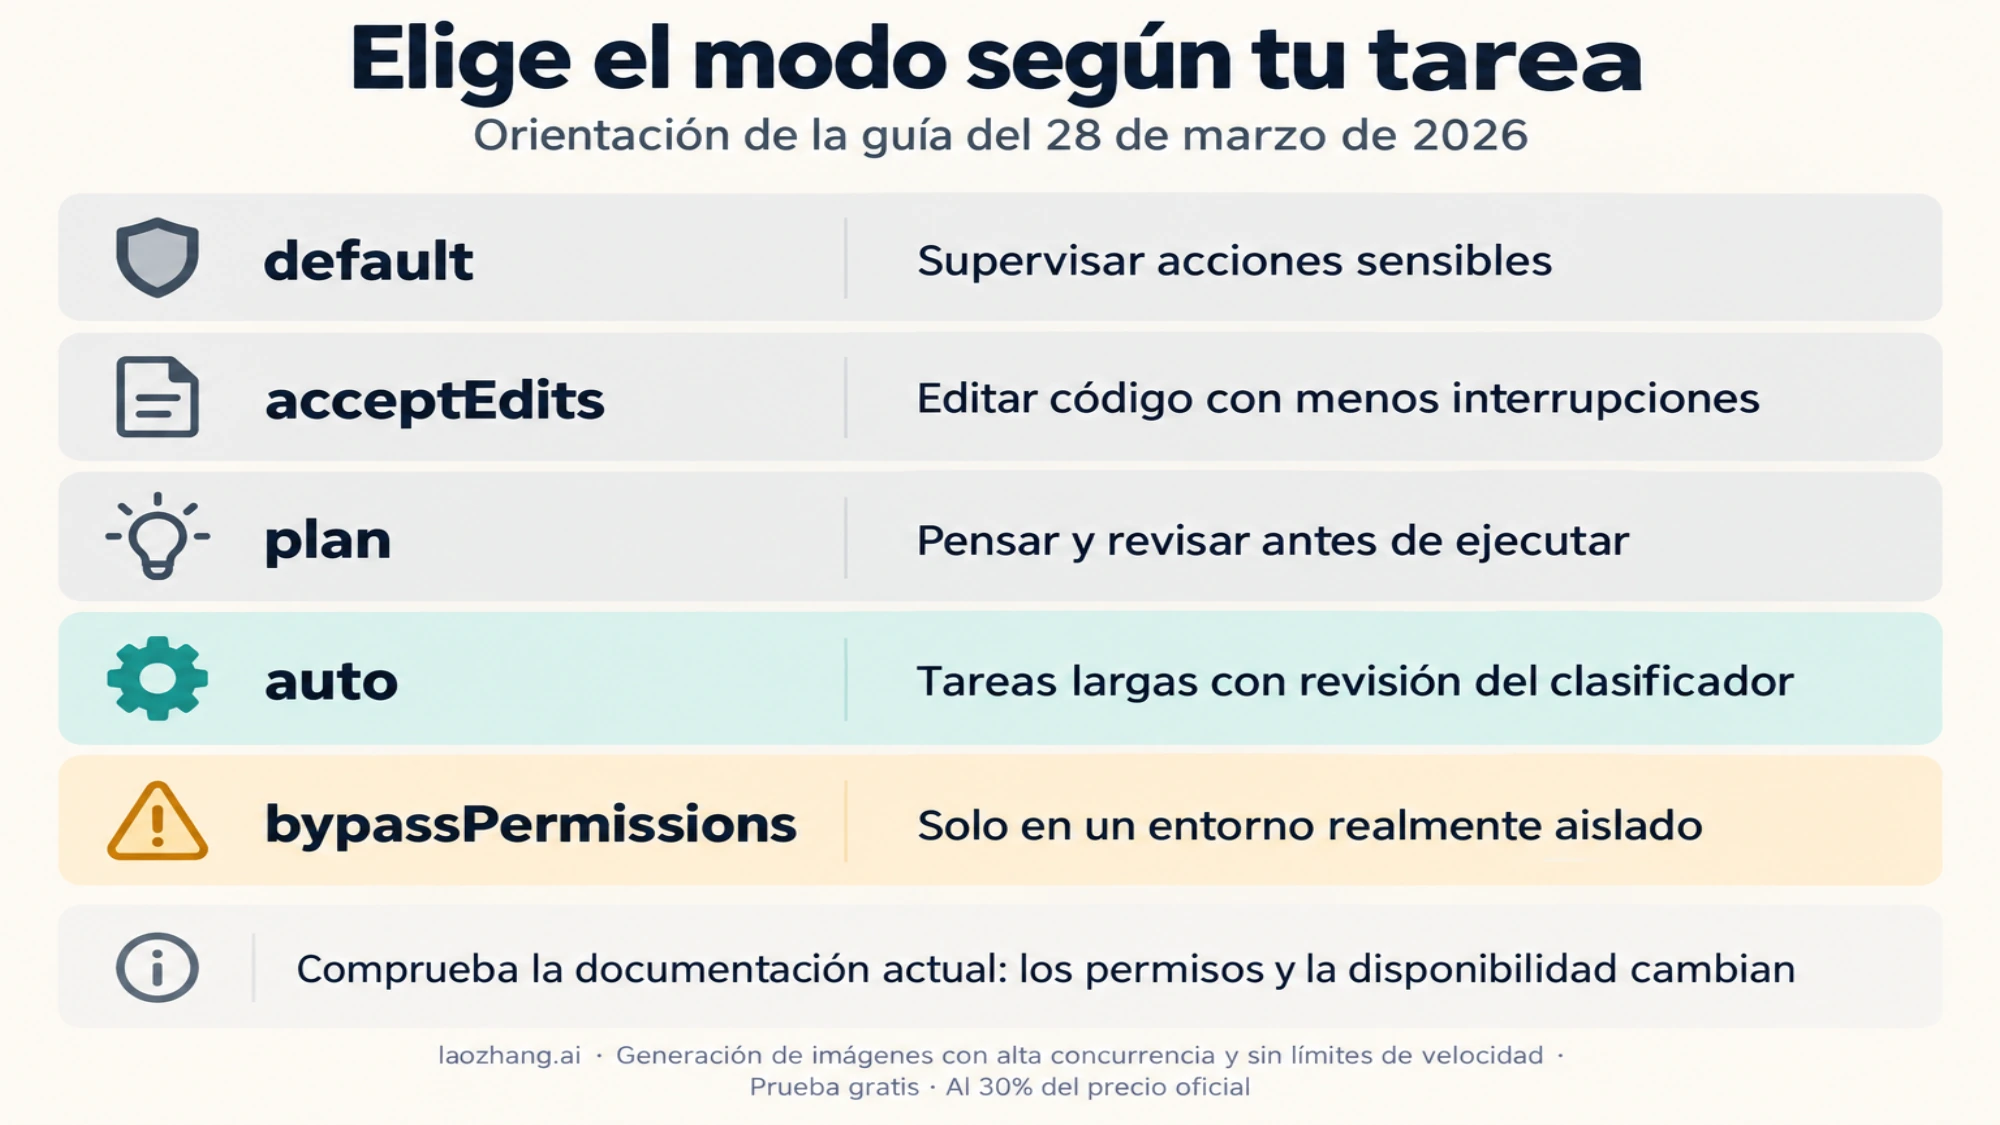
Para elegir un modo, identifica qué quieres supervisar. acceptEdits reduce aprobaciones de edición y también puede aprobar comandos comunes de archivos dentro del alcance permitido. Otros comandos, rutas protegidas y excepciones pueden seguir pidiendo permiso. La documentación actual explica estas diferencias; no interpretes la comparación histórica como una promesa de revisión manual para todo el shell.
plan es distinto por otra razon. No es una version mas ligera ni mas pesada de Auto Mode. Responde a otra necesidad. Si lo que necesitas es que Claude piense primero sobre arquitectura, secuencia, riesgos y tradeoffs antes de tocar nada, plan es la herramienta correcta. Repositorios desconocidos, migraciones complejas o tareas con alcance difuso suelen pedir plan antes que auto.
default sigue siendo la respuesta correcta cuando la supervision es el objetivo. Un repo nuevo, una sesion de incidente, un cleanup de credenciales o cualquier trabajo donde quieras aprobar cada paso siguen perteneciendo al modo normal de prompts. Es mas lento, pero lo es por una razon.
bypassPermissions, por su parte, no es la “version power user” de Auto Mode. Es otro contrato por completo. En la practica dice: “acepto que este entorno es lo bastante aislado, desechable o acotado como para quitar la capa de permisos”. Si esa frase no describe tu entorno, no deberias estar ahi. El propio lanzamiento de Anthropic deja claro que Auto Mode existe precisamente porque mucha gente queria mas continuidad que default, pero no asumir el riesgo entero de un bypass total.
La tabla practica mas util queda asi:
| Si tu siguiente tarea es... | Mejor mode | Por que |
|---|---|---|
| Repo nuevo, fix arriesgado o cleanup sensible | default | La visibilidad sigue pesando mas que la velocidad |
| Trabajo local donde quieres revisar los comandos shell | acceptEdits | Reduce friccion de edicion sin ocultar decisiones de comandos |
| Planificacion de migracion, revision de arquitectura o de alcance | plan | Lo que hace falta es pensar antes de ejecutar |
| Refactor largo repo-scoped, bucle de tests o limpieza de dependencias | auto | Este es exactamente el caso de fatiga de aprobaciones que Auto Mode intenta resolver |
| Contenedor desechable o sandbox muy aislado | bypassPermissions | La ejecucion totalmente desatendida solo tiene sentido si el entorno absorbe errores |
Mi recomendacion fuerte es simple: elige el modo mas ligero que resuelva el cuello de botella real. No elijas Auto Mode porque suene avanzado. Elige Auto Mode cuando las aprobaciones repetidas te esten frenando de verdad.
Las mejores tareas para Auto Mode y las que conviene sacar fuera
Auto Mode brilla cuando Claude esta haciendo mucho trabajo correcto pero tedioso dentro de un repositorio que ya le confiarias tocar. Los refactors de varios archivos son un gran ejemplo. Si la tarea consiste en renombrar una abstraccion, actualizar imports, corregir tests y dejar limpia la rama, el dolor real muchas veces no es “si Claude deberia hacer esto”, sino “por que tengo que aprobar esta mecanica tantas veces”. El mantenimiento de dependencias tambien encaja muy bien, sobre todo cuando los cambios se alinean con el lockfile. Los bucles de test/fix se benefician por la misma razon: muchas pequenas ediciones y muchos comandos repetitivos.
Lo que une estas tareas no es solo que sean “programacion”. Es que tienen un alcance estrecho, un efecto local y una revisabilidad alta. El trabajo se queda en la rama, el diff se puede revisar y el dano probable de un error se limita al repo o a la tarea actual. Ese es el tipo de entorno donde un modo con clasificador realmente gana.
Auto Mode se vuelve mucho mas debil en cuanto mezclas codigo con autoridad operativa. Despliegues a produccion, cambios de infraestructura, comandos destructivos sobre bases de datos, cambios de permisos o borrados masivos no son tareas cuyo objetivo deberia ser “menos interrupciones”. Anthropic ya bloquea muchas de ellas por defecto, y eso esta bien, pero lo mas importante es no confundir el objetivo de optimizacion.
Tambien existe una zona gris. Imagina que Claude esta editando codigo dentro de un repo que al mismo tiempo contiene credenciales reales, scripts de despliegue y herramientas de administracion multi-servicio. Aunque tu instruccion natural diga “solo refactoriza este modulo”, el entorno completo puede ser lo bastante ancho como para que acceptEdits o plan sean mejores opciones. Auto Mode es mas seguro cuando el entorno es estrecho, no solo cuando la frase de la tarea suena inofensiva.
Esto se conecta tambien con nuestra guia de límites de uso de Claude Code. Auto Mode hace mas suaves las sesiones largas, pero no las hace gratis. Anthropic documenta coste y latencia extra por el clasificador. Si ya te chocas con limites en sesiones largas, conviene verlo como una mejora de calidad de workflow, no como un atajo para esquivar el modelo de uso.
La regla practica mas util es esta: usa Auto Mode para trabajo que ya confiarias a un junior muy cuidadoso dentro del repositorio, no para trabajo que solo pondrias en manos de un operador senior con llaves de produccion. No es una frontera perfecta, pero funciona sorprendentemente bien.
Por que aparece unavailable o por que parece mas estricto de lo esperado
Si auto no aparece, comprueba la versión, el modelo compatible con tu proveedor y si los ajustes o la organización lo han desactivado. Consulta los requisitos actuales: la limitación a Team, la lista Sonnet 4.6/Opus 4.6 y el arranque con --enable-auto-mode describían marzo de 2026, no una condición permanente.
La segunda frustracion tipica es una sesion que choca contra bloqueos y acaba volviendo a prompts manuales. Cuando eso ocurre, la lectura correcta casi nunca es “el clasificador es malo”, sino “esta tarea ya no encaja en la trust boundary de Auto Mode”. Quizas Claude esta intentando descargar y ejecutar algo. Quizas la tarea deriva hacia infraestructura. Quizas una allow rule amplia dejo de aplicarse porque Auto Mode la elimino al empezar. En todos esos casos, el fallback no es ruido: es una senal.
Auto Mode y acceptEdits resuelven necesidades distintas. acceptEdits reduce aprobaciones locales y tiene excepciones de comandos y rutas; Auto Mode añade revisión del clasificador para otras acciones. Elige según el alcance y la supervisión que necesitas, sin asumir que un modo garantiza seguridad o que todos los comandos de otro modo requieren confirmación.
Conviene recordar tambien que no todos los surfaces de Claude Code ofrecen el mismo palette de permission modes. Si vas saltando entre CLI local, VS Code, Remote Control y cloud sessions, no esperes ver exactamente el mismo conjunto de modos ni las mismas restricciones.
En la revisión del 28 de marzo de 2026 se presentaba como research preview. Esa etiqueta no significa “no lo uses”, pero si “no lo trates como un contrato eterno”. Anthropic puede ampliar la disponibilidad, ajustar el clasificador o cambiar la UI. Si algo se comporta distinto a como lo recuerdas, el primer paso correcto es volver a mirar la documentacion actual.
Entonces, deberias activarlo?
La respuesta suele ser si si se cumplen estas cuatro condiciones:
- hoy mismo tienes acceso a la funcion
- la tarea es lo bastante larga como para que las aprobaciones repetidas sean el verdadero cuello de botella
- el trabajo se queda dentro de una frontera confiable de repo, rama y herramientas
- piensas revisar el resultado como ingeniero, no tratar la funcion como una garantia
La respuesta suele ser no, o al menos no todavia, si se cumple cualquiera de estas:
- tu versión, modelo, proveedor o política de organización no permite Auto Mode
- la tarea toca produccion, infraestructura compartida u operaciones destructivas
- el entorno en si es tan ancho que la frontera del repo no representa el riesgo real
- lo unico que quieres es menos aprobaciones de edicion, y
acceptEditsya te basta
La forma mas util de entender el modo auto de Claude Code no es “Anthropic por fin libero la autonomia total”. La lectura buena es mucho mas estrecha y mas practica: Anthropic ha creado un permission mode para ese punto intermedio y muy comun donde ya confias en que Claude haga el trabajo, pero no quieres pagar el coste completo de las aprobaciones manuales ni asumir el riesgo completo de un bypass total. Si ese es tu caso, Auto Mode es una buena herramienta. Si no lo es, te parecera unavailable, demasiado estricto o demasiado arriesgado. Y esas tres reacciones, en realidad, te estan describiendo su frontera de uso real.
Lecturas relacionadas
Fuentes4
Páginas externas que cita esta guía, en el orden en que aparecen. Última actualización: 28 mar 2026.
Fuentes4
Páginas externas que cita esta guía, en el orden en que aparecen. Última actualización: 28 mar 2026.